Accueil
» Comment faire
»
Synchronisez les utilisateurs Active Directory avec ONLYOFFICE DocSpace via LDAP.
Synchronisez les utilisateurs Active Directory avec ONLYOFFICE DocSpace via LDAP.
Pour synchroniser les comptes LDAP ou Microsoft Active Directory avec ONLYOFFICE DocSpace, activez l'authentification LDAP dans Paramètres > Intégration > Paramètres LDAP, saisissez les paramètres de connexion et de recherche, puis enregistrez et confirmez l'importation. Activez ensuite la synchronisation automatique pour que les modifications apportées à l'annuaire soient automatiquement répercutées dans DocSpace sans avoir à répéter la configuration initiale.
Cette procédure concerne l'intégration LDAP de DocSpace, et non un serveur d'édition de documents ONLYOFFICE Docs autonome. Pour ONLYOFFICE Workspace, les paramètres équivalents se trouvent dans Panneau de configuration > Paramètres du portail > LDAP. D'après la documentation ONLYOFFICE en vigueur (consultée en octobre 2026), LDAP est une fonctionnalité payante de l'offre SaaS DocSpace ; veuillez vérifier les fonctionnalités disponibles pour votre édition auto-hébergée. Consultez la documentation officielle de DocSpace concernant LDAP et les instructions du serveur Workspace .
Commencez par importer un petit répertoire.
Scénario illustratif : Acme Corp possède un domaine Active Directory nommé « AcmeCorp » acme.local. Son administrateur informatique souhaite créer un compte DocSpace pour chaque employé de l’unité d’organisation (UO) « Employés », tout en important éventuellement les groupes de sécurité depuis une UO « Groupes » distincte. Les noms, chemins et exemples de comptes ci-dessous sont des valeurs de configuration hypothétiques et ne correspondent pas à un environnement déployé.
Avant toute manipulation de DocSpace, assurez-vous que son serveur est accessible via un contrôleur de domaine, identifiez les comptes à inclure et créez un compte d'annuaire avec accès en lecture. Utilisez une identité de service dédiée en lecture seule plutôt qu'un compte d'administrateur de domaine. Notez les noms distinctifs (DN) LDAP exacts, qui identifient les emplacements de l'annuaire, ainsi que les attributs de connexion et de messagerie déjà utilisés dans Active Directory.
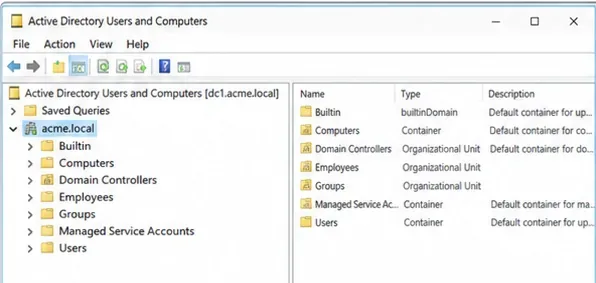
L'exemple d'arborescence Active Directory permet d'identifier les bases de recherche des employés et des groupes avant l'importation des comptes.
L'exemple de base de recherche d'Acme est disponible OU=Employees,DC=acme,DC=local. Commencer par cette unité organisationnelle réduit le risque d'importer des comptes de service ou des utilisateurs non pertinents. Pour un portail existant contenant des utilisateurs ou des documents, créez une sauvegarde appropriée et vérifiez les procédures de récupération avant de modifier les filtres LDAP : ONLYOFFICE avertit que les modifications apportées aux paramètres de recherche du serveur, des utilisateurs ou des groupes peuvent affecter les comptes précédemment importés et leurs données. Consultez sa documentation relative à la sauvegarde et à la restauration .
Connectez DocSpace à l'annuaire
1. Ouvrez les paramètres LDAP et activez l'authentification.
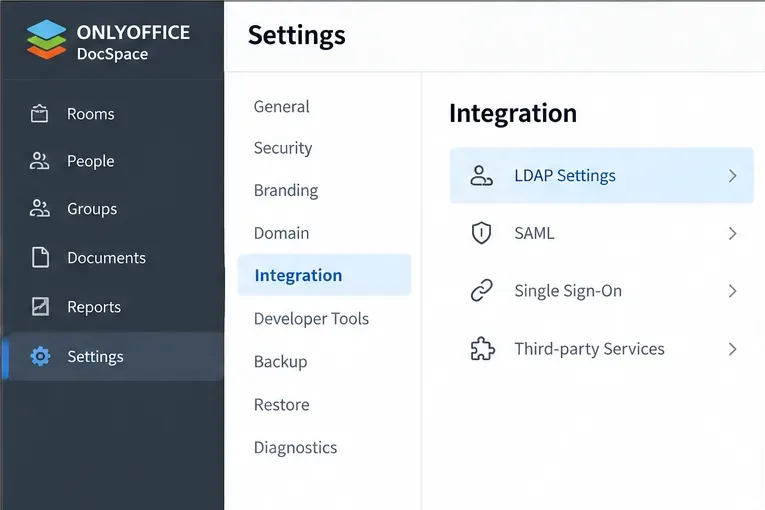
Connectez-vous en tant qu'administrateur DocSpace. Dans le menu d'options en bas à gauche, sélectionnez Paramètres , puis ouvrez Intégration > Paramètres LDAP . Activez l'authentification LDAP ; si le formulaire de configuration est réduit, utilisez Afficher pour le développer. Ne confondez pas la page d'authentification unique SAML avec la synchronisation LDAP.
Ouvrez l'interface d'intégration et sélectionnez « Paramètres LDAP » dans DocSpace avant d'activer l'authentification par annuaire.
2. Sélectionnez un transport LDAP protégé
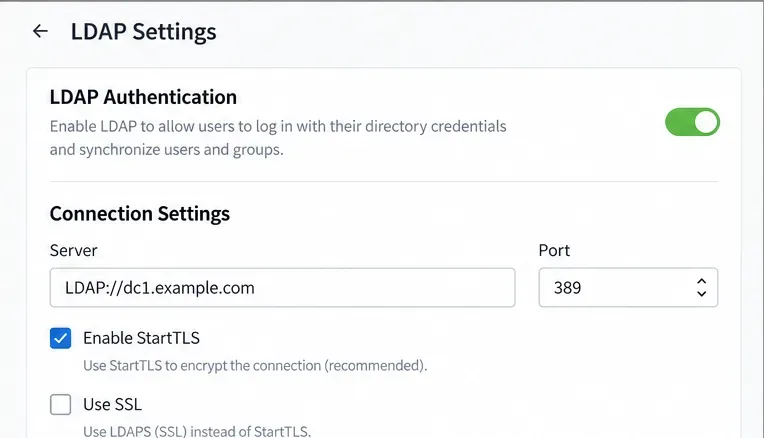
Choisissez Activer StartTLS pour une connexion LDAP mise à niveau vers TLS, généralement sur le port TCP 8080 389, ou Activer SSL pour LDAPS, généralement sur le port TCP 6368080. Dans le cas d'Acme, supposons que son contrôleur de domaine soit configuré pour LDAPS avec un certificat serveur valide : utilisez StartTLS LDAPS://dc1.acme.localet 636Activer SSL. Choisissez une méthode sécurisée prise en charge ; ne transmettez pas les mots de passe de liaison via LDAP non protégé.
La zone de configuration LDAP affiche l'option StartTLS et le port par défaut correspondant 389.
LDAPS sur un contrôleur de domaine Active Directory requiert un certificat approprié, un nom DNS correspondant et un accès réseau. Microsoft documente ces exigences dans la section « Configurer les certificats pour LDAP sur SSL » . Il est recommandé de résoudre les problèmes de confiance des certificats sur le serveur plutôt que d'affaiblir la validation TLS.
3. Accédez au serveur et renseignez vos identifiants.
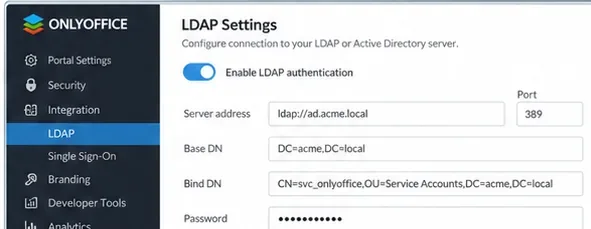
Configurez le serveur sur l'URL LDAP ou LDAPS et le numéro de port sur le port sélectionné. Activez l'option d'authentification du formulaire si un compte d'annuaire est requis pour consulter les enregistrements d'utilisateurs et de groupes, puis saisissez l'identifiant et le mot de passe autorisés. L'identifiant de service d'exemple peut êtresvc_docspace@acme.local ; utilisez le format de liaison accepté par votre annuaire. Les mots de passe et les noms de compte réels ne doivent jamais figurer dans un guide publié ou une capture d'écran.
Vérifiez l'adresse du serveur et les informations d'identification de liaison d'exemple sans divulguer le mot de passe réel d'un compte de service.
Choisissez précisément les utilisateurs à importer.
4. Définir la base de recherche et le filtre
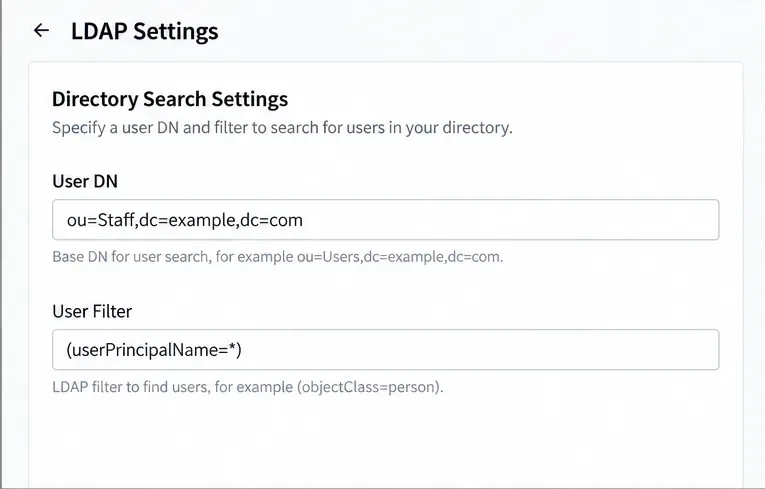
Saisissez OU=Employees,DC=acme,DC=localle DN de l'utilisateur . Pour Active Directory, le filtre initial recommandé par ONLYOFFICE est le suivant : [ (userPrincipalName=*)insérer le nom du filtre initial]. Ce filtre sélectionne les enregistrements dont le nom d'utilisateur principal correspond à la portée de recherche définie ; il ne garantit toutefois pas, à lui seul, que chaque résultat corresponde à un employé autorisé. Si votre organisation exige une restriction plus stricte, vérifiez le contenu de l'unité d'organisation ou utilisez un filtre validé.
Configurez le DN de recherche utilisateur et un filtre utilisateur Active Directory pour limiter les enregistrements pouvant être importés.
Dans un annuaire OpenLDAP, les valeurs par défaut documentées diffèrent : (uid=*)pour le filtre utilisateur et uidpour l’attribut de connexion. Ne copiez pas ces valeurs par défaut telles quelles dans un déploiement Active Directory.
5. Définissez l'attribut de connexion et les données du profil cartographique
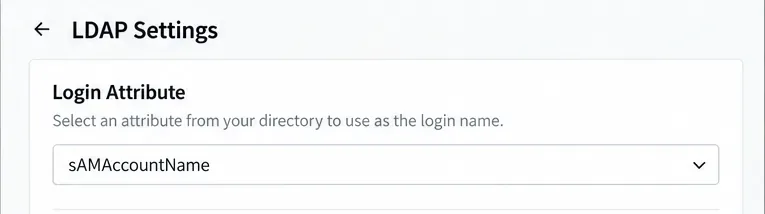
Pour Active Directory, définissez l' attribut de connexionsAMAccountName comme indiqué dans les instructions ONLYOFFICE. Cet attribut détermine l'identifiant saisi par l'utilisateur sur la page de connexion DocSpace ; les formats pris en charge incluent l'identifiant simple, l'identifiant suivi du domaine LDAP et l'identifiant avec une barre oblique inverse. Après l'importation, testez le format avec un compte employé non administrateur.
La valeur sAMAccountName correspond à l'attribut de connexion initial documenté pour Active Directory.
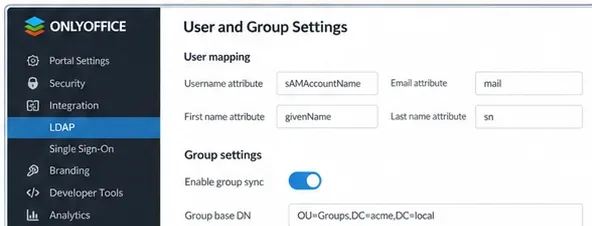
Dans le mappage des attributs , associez le prénom à givenName, le deuxième nom à sn, et l'adresse e-mail à maillorsque ces champs existent dans votre schéma AD. Il s'agit d'exemples de mappages à vérifier par rapport à votre annuaire réel ; ce ne sont pas des valeurs supposées pour tous les environnements. L'adresse e-mail est importante : ONLYOFFICE indique que le mappage de l'adresse e-mail est utilisé pour l'adresse DocSpace ; des données d'adresse e-mail manquantes peuvent générer une adresse dérivée de l'identifiant de connexion et du domaine LDAP, empêchant ainsi l'utilisateur de recevoir des notifications.
Associez les champs prénom, nom et adresse e-mail aux attributs LDAP correspondants.
Importez les groupes, puis activez la synchronisation continue.
6. Configurer l'appartenance facultative au groupe
Si Acme souhaite également gérer les groupes d'annuaire, activez l'appartenance aux groupes . Dans cet exemple, utilisez OU=Groups,DC=acme,DC=local`<group_DN>` pour le DN du groupe et ` (objectClass=group)<group_filter>` pour le filtre de groupe. Le mappage AD documenté par ONLYOFFICE utilise ` distinguishedName<group_attribut>` comme attribut utilisateur et member`<group_attribut>` comme attribut de groupe ; utilisez l'attribut Nom de groupe existant approprié pour l'annuaire.
Configurez l'appartenance facultative aux groupes uniquement après avoir confirmé que les utilisateurs concernés appartiennent aux groupes correspondants.
Vérifiez l'appartenance des utilisateurs avant d'enregistrer : ONLYOFFICE précise que l'activation de l'importation de groupes limite les utilisateurs importés à ceux appartenant à au moins un groupe correspondant. Si les employés pilotes d'Acme n'appartiennent à aucun des groupes sélectionnés, désactivez l'importation de groupes dans un premier temps ou corrigez la portée de l'annuaire avant l'importation. N'étendez pas le filtre de groupes à l'ensemble du domaine dans le seul but d'augmenter le nombre d'utilisateurs.
7. Enregistrez la configuration et confirmez l'importation.
Vérifiez les bases de recherche, les mappages de comptes et l'appartenance à l'annuaire souhaitée, puis cliquez sur Enregistrer . Dans la boîte de dialogue de confirmation d'importation , sélectionnez OK pour commencer. Prévoyez un délai pour la recherche et l'importation de l'annuaire ; ce délai dépend de votre environnement. Pour un déploiement Active Directory de grande envergure, la documentation ONLYOFFICE recommande une limite de 1 000 entrées par requête. Toute modification de la pagination ou des limites d'annuaire doit être coordonnée avec l'administrateur Active Directory ; il est préférable de ne pas modifier les paramètres du contrôleur de domaine sans validation préalable.
Vérifiez les comptes importés dans Comptes ; les profils liés à LDAP sont signalés par un indicateur LDAP dans la vue d'administration. Lors du premier essai, limitez volontairement la taille de l'organisation afin de pouvoir corriger tout filtre, mappage de messagerie ou règle de groupe incorrect avant d'ajouter l'ensemble de l'organisation. Évitez d'affirmer qu'un enregistrement réussi prouve que les utilisateurs peuvent s'authentifier.
8. Programmez une synchronisation automatique et effectuez une synchronisation manuelle.
De retour dans les paramètres LDAP, activez la synchronisation automatique et choisissez un intervalle compatible avec votre version de DocSpace : horaire, quotidien, hebdomadaire ou mensuel. Enregistrez la planification. Pour une mise à jour immédiate, sélectionnez « Synchroniser les utilisateurs » en bas de la page LDAP. ONLYOFFICE documente également les mises à jour par utilisateur après la connexion d’un utilisateur LDAP ; ce comportement de connexion ne remplace pas la synchronisation régulière de l’annuaire lorsque les groupes et les enregistrements de compte doivent être actualisés.
Vérifiez votre connexion et la prochaine mise à jour
Utilisez un compte d'employé pilote pour vous connecter avec ses identifiants Active Directory, puis vérifiez que le profil DocSpace affiche le nom et l'adresse e-mail attendus. Si les groupes sont activés, assurez-vous que l'employé appartient à un groupe importé et qu'il a accès uniquement aux salles autorisées par les permissions DocSpace. Enfin, modifiez un champ d'annuaire non critique du compte pilote, exécutez la synchronisation des utilisateurs et vérifiez que le profil DocSpace reflète bien la modification.
Aucun utilisateur n'apparaît : vérifiez à nouveau le DN de l'utilisateur, le filtre, l'accès en lecture du compte de service et si l'activation de l'appartenance au groupe a exclu les utilisateurs pilotes.
L'authentification échoue : veuillez vérifier l'attribut de connexion, l'état du répertoire du compte, l'accès réseau et la confiance du certificat TLS.
Les noms ou adresses électroniques sont incorrects : comparez les attributs LDAP mappés avec l’enregistrement d’annuaire réel avant de modifier une étendue de recherche établie.
Les modifications ultérieures n'apparaissent pas : vérifiez que la synchronisation automatique a été enregistrée, exécutez la synchronisation des utilisateurs manuellement et vérifiez si le compte modifié reste dans les filtres configurés.
La configuration n'est confirmée que lorsque les utilisateurs sélectionnés sont importés, qu'un utilisateur pilote peut s'authentifier avec ses identifiants d'annuaire, que les restrictions de groupe prévues s'appliquent et qu'au moins une modification de profil ultérieure est correctement synchronisée.