Accueil
» Comment faire
»
Sauvegarde et restauration d'une boîte aux lettres Zimbra CE à l'aide d'exportations TGZ
Sauvegarde et restauration d'une boîte aux lettres Zimbra CE à l'aide d'exportations TGZ
Pour sauvegarder une boîte mail Zimbra Community Edition (CE), exportez-la au format TGZ zmmailbox getRestURL, validez l'archive et restaurez-la postRestURL. Lors de l'importation dans un compte contenant déjà des messages, commencez parresolve=skip ; l'utilisation resolve=resetde à la racine de la boîte mail peut supprimer les éléments existants.
Comprenez ce que protège une exportation par boîte aux lettres
Zimbra documente l'exportation et l'importation de fichiers TGZ via son interface REST et zmmailboxson utilitaire. L'archive est conçue pour conserver le contenu et l'arborescence des boîtes aux lettres, y compris les messages électroniques compressés au format EML et les données associées (calendrier, contacts, tâches, etc.). Les données et métadonnées conservées lors de l'importation dépendent des versions source et de destination, ainsi que des éléments transférés.
Ne confondez pas cela avec une sauvegarde complète de compte ou de serveur. Une exportation de contenu TGZ ne crée pas de compte manquant et ne préserve pas l'ensemble des attributs LDAP, mots de passe, alias, classes de service, paramètres de routage, filtres, autorisations ni la configuration du serveur. Enregistrez séparément les paramètres de compte nécessaires en suivant les procédures d'administration. L' zmbackuputilitaire décrit dans l'ancienne documentation Zimbra concerne l'édition Network et non le flux de travail standard de l'édition CE.
Les exemples de commandes suivent les interfaces documentées de Zimbra, mais ne constituent pas un test en direct pour chaque version CE compilée indépendamment. Consultez l'aide zmcontrol -vdisponible zmmailboxet les notes de version de votre build avant de planifier une restauration en production. De plus, une exportation REST en direct ne doit pas être considérée comme une capture parfaitement cohérente à un instant donné si l'utilisateur modifie des éléments pendant son exécution. Planifiez une période de faible activité lorsque la cohérence est essentielle.
Exporter la boîte aux lettres individuelle
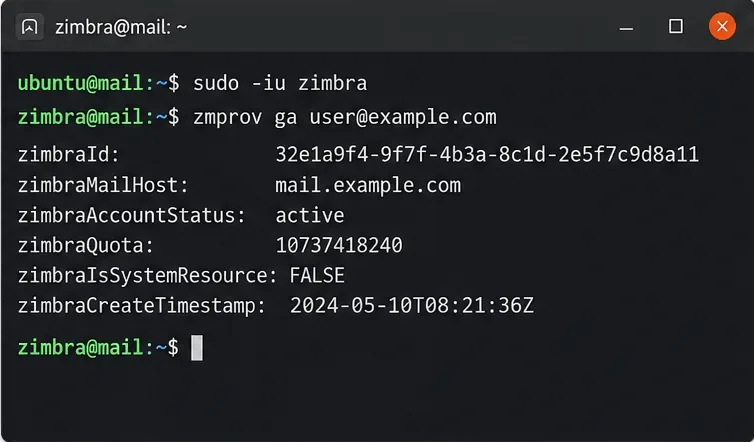
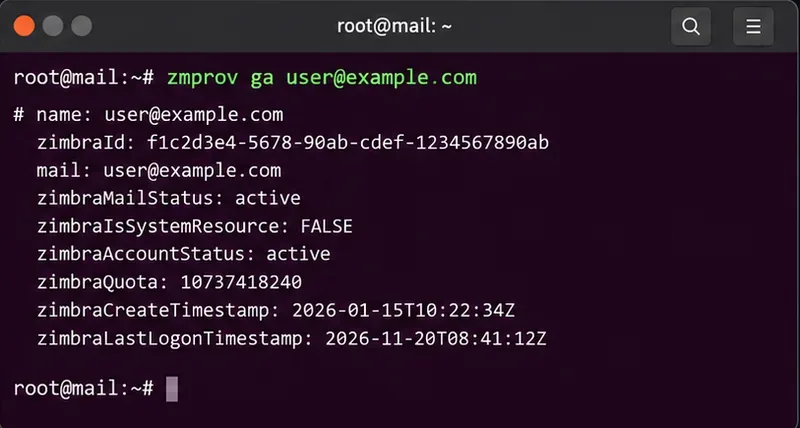
1. Identifiez le compte et son serveur de messagerie.
Connectez-vous au serveur Zimbra avec un compte administrateur. Passez en mode utilisateur du service Zimbra, puis vérifiez l'existence du compte cible. Dans un déploiement multi-serveurs, assurez-vous de vous connecter au service de messagerie approprié.
Remplacez user@example.compar le compte réel. Le -zcommutateur utilise les identifiants d'administrateur Zimbra locaux ; il ne s'agit pas du mot de passe de l'utilisateur final. Si vous ne disposez pas des droits d'administration nécessaires, utilisez une procédure d'accès aux comptes approuvée au lieu d'intégrer les mots de passe dans une commande shell.
Vérifiez l'adresse de la boîte mail, le serveur d'hébergement et l'état du compte avant de lancer l'exportation.
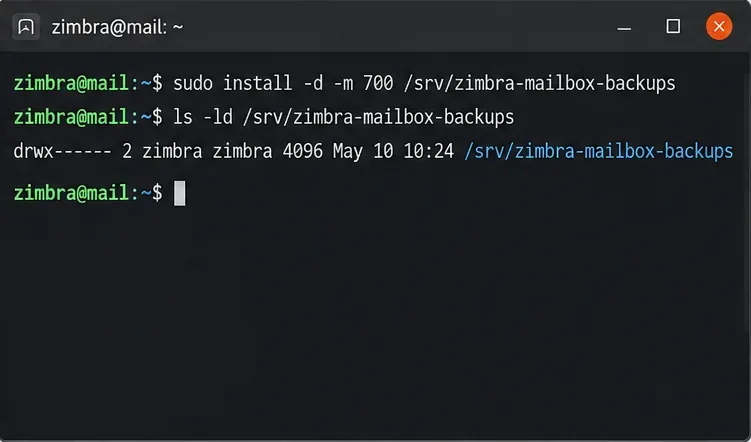
2. Créez un emplacement d'archivage privé
En tant qu'utilisateur privilégié du système d'exploitation, créez un emplacement accessible en écriture par l'utilisateur du service Zimbra. Créez-le en dehors des répertoires publics et vérifiez d'abord l'espace libre. Exécutez la commande d'installation avant de basculer vers un autre compte utilisateur zimbra, ou revenez à votre compte privilégié.
Les archives de messagerie peuvent contenir des messages et des pièces jointes confidentiels. Limitez l'accès au système de fichiers, protégez toute copie hors serveur et appliquez une politique de conservation appropriée.
Utilisez un répertoire de sauvegarde privé et vérifiez ses permissions de système de fichiers.
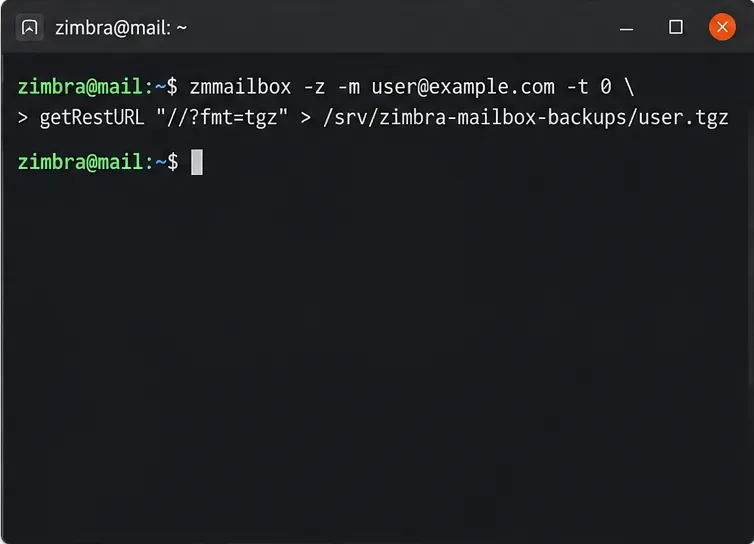
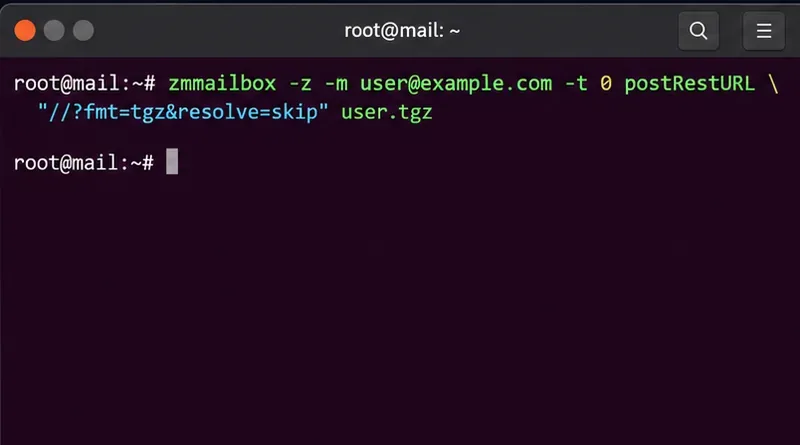
3. Exportez la boîte aux lettres au format TGZ.
zimbraUtilisez l'exportateur REST ci-dessous depuis un terminal. Cette -t 0option désactive le délai d'expiration de l'interface de ligne de commande pour les opérations volumineuses ; elle ne garantit toutefois pas que l'exportation ne soit pas interrompue par des proxys, des E/S disque ou les limites du serveur.
Effectuez une exportation par compte et choisissez un nom de fichier unique et daté. Ne réutilisez pas un chemin d'archive précédent, car la redirection du shell le tronquera. Si la commande signale une erreur, considérez le fichier résultant comme incomplet jusqu'à ce qu'il réussisse les vérifications ci-dessous.
La commande getRestURL écrit une archive compressée de boîte aux lettres dans le répertoire choisi.
4. Validez l'archive et enregistrez sa somme de contrôle.
Un fichier TGZ non vide ne garantit pas la récupération de la sauvegarde. Testez l'intégralité du flux tar, examinez des entrées de dossiers représentatives et calculez un condensé. Si le test tar échoue, il est préférable d'analyser l'exportation plutôt que d'importer le fichier.
test -s /srv/zimbra-mailbox-backups/user-20261010.tgz
tar -tzf /srv/zimbra-mailbox-backups/user-20261010.tgz > /dev/null
tar -tzf /srv/zimbra-mailbox-backups/user-20261010.tgz | head -n 20
cd /srv/zimbra-mailbox-backups
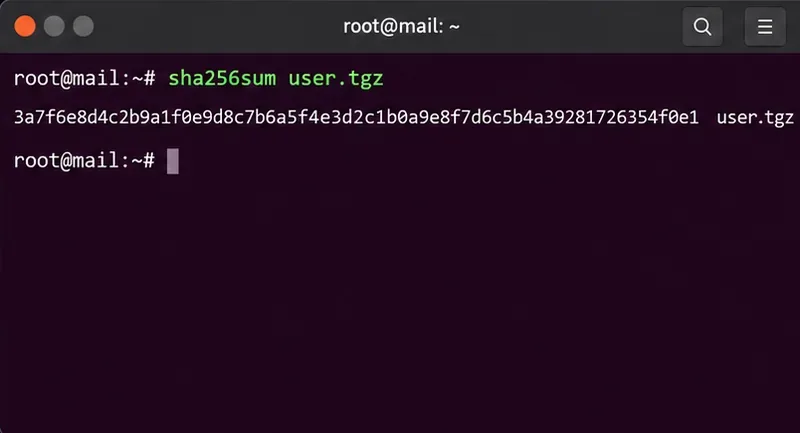
sha256sum user-20261010.tgz > user-20261010.tgz.sha256
Stockez la somme de contrôle à côté de l'archive et déplacez les deux fichiers vers un stockage sécurisé, hors du serveur d'origine. Après la copie, exécutez la commande sha256sum -c user-20261010.tgz.sha256dans le répertoire contenant les deux fichiers. Une somme de contrôle correcte confirme l'intégrité des données, mais ne garantit pas la restauration correcte de toutes les fonctionnalités de la boîte aux lettres.
Inspectez l'archive avant de considérer l'exportation comme une copie de récupération utilisable.Enregistrez un condensé SHA-256 afin que l'archive transférée puisse être vérifiée pour détecter d'éventuelles modifications.
Restaurez les archives sans écraser Live Mail
5. Préparer et inspecter la boîte aux lettres de destination
Créez le compte de destination via votre procédure de provisionnement Zimbra habituelle et approuvée s'il n'existe pas déjà ; l'importation TGZ ne le créera pas. Vérifiez son adresse, son quota, ses accès aux services et les dossiers existants. Pour le premier test, utilisez un compte isolé hors production, notamment pour les transferts entre versions.
Copiez l'archive validée dans un répertoire accessible en lecture par l'utilisateur du service Zimbra de destination, en conservant les permissions restreintes. Pour un transfert distant, vérifiez à nouveau la somme de contrôle à destination. Ne présumez pas qu'un compte avec la même adresse est vide.
Vérifiez que le compte de destination existe avant d'importer les éléments de la boîte aux lettres.
6. Importer avec une politique de gestion des conflits adaptée à la destination
Pour ajouter les éléments manquants tout en conservant les éléments correspondants, utilisez resolve=skip. Il s'agit du comportement par défaut documenté pour la gestion des doublons, mais il ne garantit pas une fusion parfaite pour chaque type d'élément ou version.
Évitez de copier un exemple destructeur en production. La documentation Zimbra resolve=resetrecommande de supprimer les éléments de destination avant l'importation. Les politiques replaceet modifyles paramètres modifient également la gestion des éléments existants. N'envisagez leur utilisation pour une restauration contrôlée qu'après avoir effectué des tests et obtenu l'approbation pour le compte et le dossier concernés.
Importez l'archive avec la stratégie d'ignorance des conflits lorsque le contenu existant de la boîte aux lettres doit être conservé.
Gérer les échecs d'exportation et vérifier la récupération
En cas de délai d'attente dépassé, conservez -t 0et examinez le délai d'attente du serveur ou du proxy ainsi que les limites de stockage ; un délai d'attente nul en ligne de commande ne résout pas tous les problèmes réseau. Le wiki d'assistance de Zimbra signale également les risques d'archives corrompues et d'erreurs d'E/S lors de l'exportation de boîtes aux lettres volumineuses. Pour une exportation trop volumineuse ou instable, répartissez le travail par dossier ou par date, puis testez chaque archive et son importation sur un compte secondaire.
Par exemple, la requête de recherche documentée under:Inboxsélectionne le contenu de la boîte de réception et ses sous-dossiers. Les guillemets autour de l'URL REST sont indispensables car l'esperluette doit être envoyée à Zimbra et non à l'interpréteur de commandes.
L'archivage d'un dossier ne remplace pas l'exportation complète de la boîte aux lettres. Vérifiez son contenu indépendamment et notez les dossiers ou dates omis. Si le compte est désactivé ou si la requête renvoie une erreur d'autorisation, examinez l'état du compte et l'authentification administrative au lieu de contourner les vérifications de certificat TLS ou de divulguer vos identifiants.
7. Vérifiez les éléments restaurés, et pas seulement la sortie de la commande.
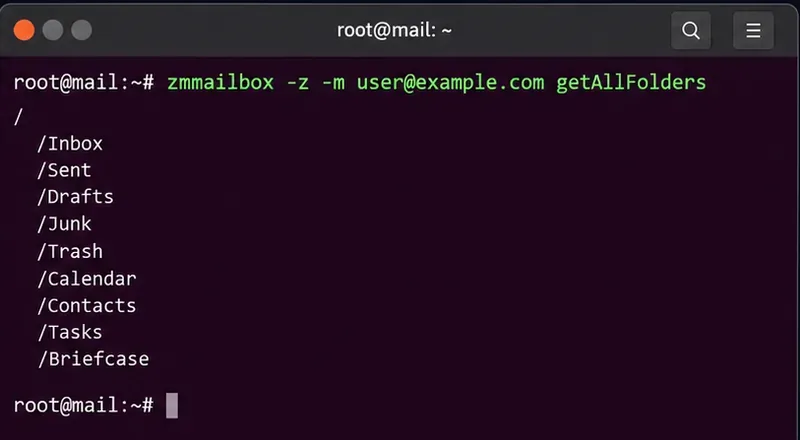
Dressez la liste des dossiers de destination et comparez-les avec les dossiers sources enregistrés et l'inventaire TGZ :
Connectez-vous ensuite au compte de test de destination et ouvrez un échantillon des messages reçus et envoyés, des pièces jointes, des contacts et des événements du calendrier. Vérifiez les dates et les chemins d'accès aux dossiers, et examinez les éventuelles erreurs d'importation. Recréez ou vérifiez séparément les alias, les autorisations de partage, les règles et autres paramètres du compte si nécessaire. Ne considérez la récupération comme réussie que lorsque les données attendues sont accessibles et que les vérifications sont consignées.
Comparez le contenu restauré des dossiers Boîte de réception, Éléments envoyés, Calendrier et autres avec le contenu attendu de l'archive.