Accueil
» Comment faire
»
Maintenir les mises à jour de sécurité Debian 12 actives sur un serveur sans interface graphique
Maintenir les mises à jour de sécurité Debian 12 actives sur un serveur sans interface graphique
Pour un serveur Debian 12 sans interface graphique, installez unattended-upgradesAPT, activez l'actualisation quotidienne de la liste des paquets et les mises à jour automatiques, et conservez la liste blanche des origines de sécurité par défaut. Vérifiez ensuite les minuteurs et les journaux de systemd via SSH. Cette procédure automatise les mises à jour des paquets éligibles ; elle n'effectue pas une mise à niveau majeure de Debian et ne garantit pas qu'aucune mise à jour supplémentaire ne soit nécessaire pour chaque application.
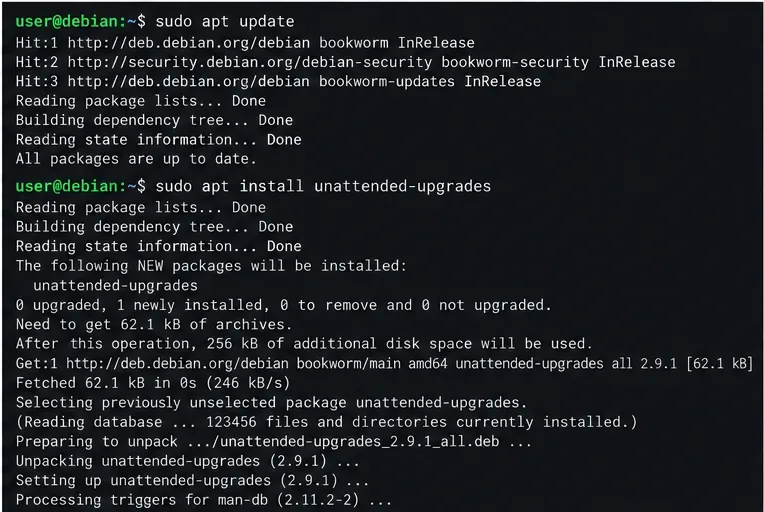
Actualisez les métadonnées APT et installez le paquet unattended-upgrades à partir d'une session SSH.
1. Installez le programme de mise à jour et confirmez la version.
Connectez-vous avec un compte autorisé sudo. Vérifiez la version du serveur et mettez à jour son index des paquets avant l'installation :
Cette procédure concerne Debian 12 (Bookworm) et utilise ses dépôts APT habituels. Examinez le plan de distribution des paquets avant de l'accepter. Si APT signale des erreurs de dépôt, de DNS, d'espace disque ou de dépendances, résolvez-les en premier lieu ; une opération sans intervention humaine ne peut corriger une source de paquet corrompue ou un système de fichiers endommagé.
2. Activez l'actualisation quotidienne et les mises à jour de sécurité.
Configurez les options périodiques d'APT dans un fichier local dédié. Cela permet une actualisation quotidienne de la liste des paquets et l'exécution de la mise à niveau automatique :
sudo nano /etc/apt/apt.conf.d/20auto-upgrades
La configuration APT locale permet les mises à jour quotidiennes de la liste des paquets et les mises à niveau automatiques.
Dans Nano, appuyez sur Ctrl+OEntrée, puis sur Ctrl+X. La valeur 1indiquée correspond à « tous les jours ». La configuration des paquets APT unattended-upgradesdétermine les origines d'archives autorisées. Sur une installation Debian 12 standard, il est conseillé de /etc/apt/apt.conf.d/50unattended-upgradesne rien modifier dans un premier temps ; la liste blanche par défaut est conçue pour sélectionner les mises à jour de sécurité Debian et les mises à jour Debian configurées associées. N'ajoutez pas de dépôts tiers ni l'intégralité de Bookworm simplement pour gonfler artificiellement l'affichage de l'état. Si vous élargissez délibérément la liste blanche, vérifiez les origines exactes, testez-les et surveillez le service comme vous le feriez pour toute autre modification en production.
3. Conserver le redémarrage automatique sous le contrôle de l'administrateur.
Pour un serveur géré à distance, consultez la politique de redémarrage dans50unattended-upgrades :
N’activez pas le redémarrage automatique sauf si vous avez prévu une interruption de service, vérifié la récupération des applications et mis en place une procédure de récupération fiable (hors bande ou via console). Les mises à jour de sécurité Debian peuvent installer un nouveau noyau ou de nouvelles bibliothèques nécessitant un redémarrage pour être prises en compte, mais les mises à jour automatiques ne remplacent ni une politique de redémarrage ni un plan d’astreinte. Lorsque le redémarrage automatique est désactivé, planifiez une fenêtre de maintenance régulière et vérifiez si un redémarrage est nécessaire après les mises à jour.
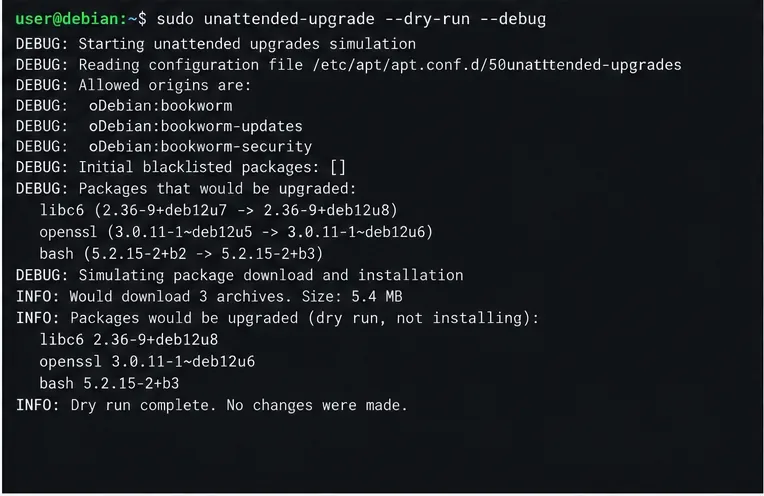
Une exécution à blanc permet de révéler les origines configurées et les paquets candidats sans les installer ; le résultat affiché est illustratif.
4. Testez la configuration avant de vous y fier.
Lancez une simulation depuis SSH. Cette --dry-runoption n'installe pas de paquets, mais --debugfournit plus de détails dans le journal des mises à jour automatiques :
sudo unattended-upgrade --dry-run --debug
Consultez la sortie pour connaître les origines autorisées et les actions proposées sur les paquets. Un message indiquant l'absence de paquets à mettre à niveau peut être normal si aucune mise à niveau éligible n'est en attente ; cela ne signifie pas que le minuteur s'exécutera ultérieurement. Si les origines autorisées sont vides ou si des candidats sont manquants, examinez les sources et 50unattended-upgradesles modèles APT de la version avant de les modifier. Le manuel Bookworm décrit cette commande comme une simulation, et non comme une installation.
5. Vérifiez les minuteries, le service et les journaux.
APT utilise des unités de minuterie systemd pour son fonctionnement quotidien. Vérifiez les deux minuteries et le service de mise à niveau :
systemctl status apt-daily.timer apt-daily-upgrade.timer
systemctl list-timers 'apt-daily*'
systemctl status apt-daily-upgrade.service
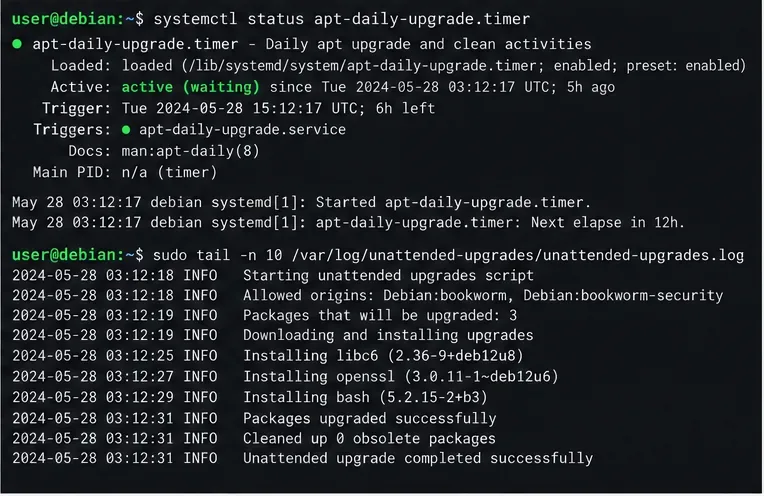
Les minuteurs doivent être chargés et actifs, et la liste doit afficher leur prochaine exécution planifiée. Si les minuteurs sont installés mais inactifs, démarrez-les et activez-les pour les prochains démarrages :
Un service peut être inactif entre deux exécutions planifiées car il s'agit d'une tâche ponctuelle ; examinez son dernier résultat plutôt que de supposer qu'il reste actif. Après une période planifiée, consultez le journal des paquets et le journal systemd.
Utilisez l'état du minuteur et le journal des mises à niveau automatiques pour confirmer l'activité planifiée ; les entrées affichées sont données à titre d'exemple.
Vérifiez si l'exécution est terminée, les origines autorisées et si des paquets ont été installés ou s'ils sont en attente. Examinez les échecs de téléchargement répétés, les paquets bloqués ou les erreurs dpkg. Le manuel répertorie ces chemins d'accès aux journaux et explique que le service systemd gère le mécanisme de mise à niveau automatique.
Ce que cette configuration peut et ne peut pas confirmer
Une configuration fonctionnelle signifie que les minuteurs sont actifs, les paramètres APT périodiques activés et que les journaux indiquent des exécutions automatisées réussies. Cela ne garantit cependant pas que chaque paquet de chaque dépôt est à jour, qu'un correctif nécessitant un redémarrage est déjà actif, ni qu'un service est resté opérationnel après la modification d'un paquet. Le processus de mise à niveau de Debian reste une opération planifiée séparément ; les mises à niveau automatisées concernent les mises à jour de paquets au sein des sources configurées. Pour les serveurs critiques, il est recommandé de mettre en place une surveillance des échecs d'exécution, de maintenir des sauvegardes, de tester les modifications dans un environnement représentatif et de définir une fenêtre de redémarrage validée par un humain.