Accueil
» Comment faire
»
Erreur HTTP 500 de SLES Zypper : Trouver le dépôt défaillant
Erreur HTTP 500 de SLES Zypper : Trouver le dépôt défaillant
Lorsqu'une zypper refresherreur HTTP 500 est signalée sur SLES, commencez par identifier l'URL du dépôt concerné. Une erreur HTTP 500 signifie qu'un serveur traitant la requête a rencontré une condition inattendue ; il peut s'agir de l'hôte du dépôt, du serveur RMT de l'organisation ou d'un proxy HTTP. Isolez le dépôt défaillant et réparez ou signalez ce point de terminaison avant d'effacer les métadonnées locales. Une reconstruction forcée du cache ne peut pas résoudre le problème d'un serveur qui continue de renvoyer une erreur 500.
Les guides d'administration et de mise à niveau actuels de SLES 15 SP7 de SUSE documentent les commandes de liste et d'actualisation des dépôts, y compris zypper refresh -fdbpour la reconstruction des métadonnées des dépôts locaux. Ils ne font pas état d'un incident HTTP 500 généralisé à SLES. La solution pratique dépend du type d'URL : SUSE Customer Center, un miroir interne ou un dépôt tiers.
Un seul dépôt est défaillant ou plusieurs ?
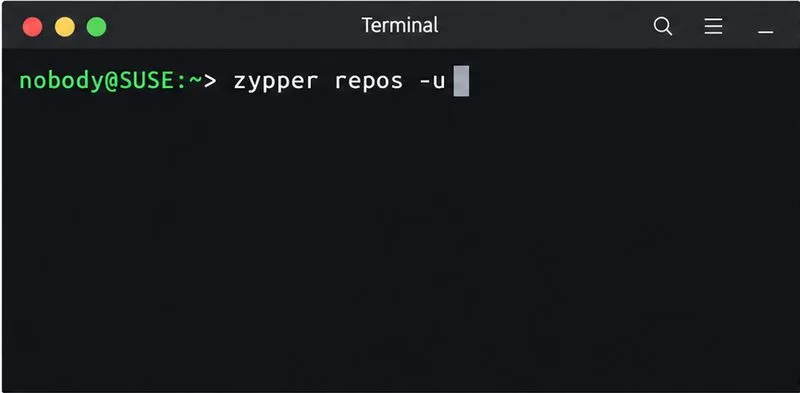
Commencez par noter l'alias et l'URL du dépôt. Sous SLES, exécutez :
zypper repos -u
Cette -uoption affiche l'origine de chaque dépôt configuré. Notez les entrées activées et configurées pour l'actualisation, puis comparez les noms d'hôte des URL défaillantes. Si un dépôt tiers échoue alors que les sources de mise à jour SUSE s'actualisent correctement, examinez le propriétaire de ce dépôt. Si plusieurs dépôts pointent vers le même hôte interne et échouent tous, le miroir partagé, le service RMT, le proxy inverse ou sa connexion en amont constituent une piste plus probable.
Commande du terminal permettant de lister les alias des dépôts et leurs URL sources configurées avant le dépannage.
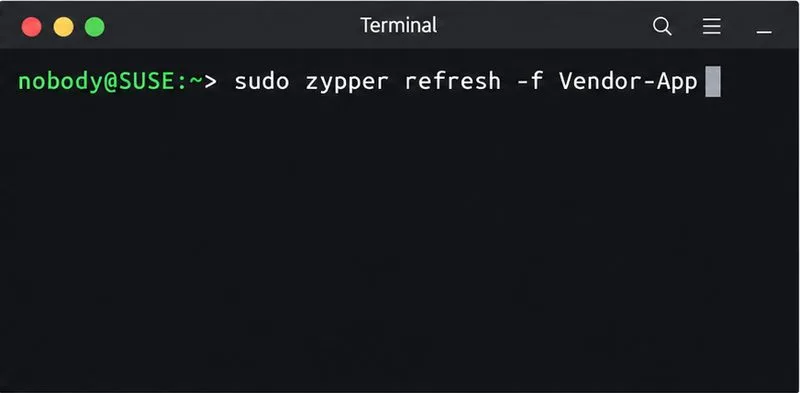
Ensuite, actualisez uniquement le dépôt concerné par son alias :
sudo zypper refresh -f 'Vendor-App'
Remplacez Vendor-Apppar l'alias exact affiché par zypper repos -u. Cela évite l'affichage d'erreurs répétées provenant de dépôts non liés et vous fournit un résultat précis à partager avec l'administrateur. Si l'alias contient des espaces, conservez les guillemets simples. Conservez l'URL exacte et l'horodatage de l'erreur, mais masquez tout nom d'utilisateur, mot de passe, jeton ou autre information confidentielle avant d'envoyer les journaux ou les captures d'écran.
Commande terminale permettant d'actualiser un alias de dépôt pour vérifier si l'erreur HTTP 500 est isolée à cette source.
Le point de terminaison des métadonnées renvoie-t-il lui-même une erreur HTTP 500 ?
Lisez l'intégralité du message d'erreur Zypper et identifiez l'URL des métadonnées spécifique qu'il mentionne, souvent un fichier situé dans le repodatarépertoire du dépôt. Si le point de terminaison est accessible sans authentification, comparez sa réponse HTTP provenant de l'hôte SLES :
Indiquez METADATA_URLl'URL exacte des métadonnées défaillantes sans inclure d'identifiants dans l'URL ni dans la ligne de commande. La commande affiche les en-têtes de réponse et ignore le corps de la réponse. Un résultat tel que celui-ci HTTP/1.1 500confirme qu'un serveur du chemin de la requête renvoie une erreur ; il ne permet pas de déterminer si l'erreur provient du serveur d'origine ou d'un serveur intermédiaire. Curl peut également utiliser des paramètres d'authentification ou de proxy différents de ceux de Zypper ; par conséquent, considérez ce résultat comme une comparaison et non comme une reproduction définitive. Si l'accès au dépôt nécessite une authentification, utilisez la méthode de test approuvée par votre organisation plutôt que de divulguer vos identifiants.
Commande terminale permettant de vérifier la réponse HTTP du point de terminaison exact des métadonnées du dépôt signalé par Zypper.
Une réponse 500 est différente d'un problème de cache de métadonnées local. Elle est également différente des erreurs DNS, des erreurs de certificat TLS, des délais d'attente et des réponses d'authentification telles que 401 ou 403. Ces messages nécessitent des vérifications différentes. Ne désactivez pas la vérification TLS, ne passez pas le dépôt en HTTP simple et ne supprimez pas les caches de manière répétée pour faire disparaître une erreur 500. Concernant la sémantique HTTP, la RFC 9110 définit l'erreur 500 comme une condition serveur inattendue qui a empêché le traitement de la requête.
Où devez-vous effectuer la réparation ?
Dépôts du Centre client SUSE : si l’erreur semble temporaire, réessayez après un court délai. Si le même point de terminaison hébergé par SUSE continue de renvoyer une erreur 500, notez le produit, le Service Pack, l’architecture, l’URL du dépôt et l’heure de l’erreur, puis consultez le support SUSE de votre organisation. Vérifiez les détails de l’enregistrement et de l’abonnement si la réponse indique un problème d’autorisation ou d’accès ; une erreur HTTP 500 à elle seule ne signifie pas que l’abonnement est invalide.
RMT ou un autre miroir interne : demandez à l’administrateur du miroir d’examiner les journaux du serveur et du proxy inverse à l’heure enregistrée, de confirmer que le dépôt demandé est activé et synchronisé, et de vérifier que le fichier de métadonnées existe à l’emplacement indiqué. SUSE documente l’utilisation de RMT comme moyen pour les clients SLES de récupérer les mises à jour depuis un serveur local au lieu de contacter directement SCC.
Dépôt tiers : consultez les instructions du fournisseur concernant le dépôt actuel et vérifiez que l’URL correspond à la version et à l’architecture SLES installées. Si la source a été déplacée, mettez-la à jour uniquement avec une URL publiée par ce fournisseur. Ne désactivez un dépôt qu’après avoir confirmé qu’il est facultatif et inutile ; ne laissez pas une source de mise à jour SLES requise désactivée pour masquer l’erreur.
Vous pouvez consulter et modifier l'état des dépôts avec Zypper ou YaST. Par exemple, la zypper modifyrepocommande documentée permet de désactiver un dépôt par son alias, mais il s'agit d'une solution temporaire et non d'une réparation pour une source requise défaillante. Évitez de modifier les URL des dépôts générés au hasard, surtout après une migration de Service Pack, car les dépôts de produits et de mises à jour utilisent des chemins spécifiques à chaque version.
Quand faut-il reconstruire le cache des métadonnées locales ?
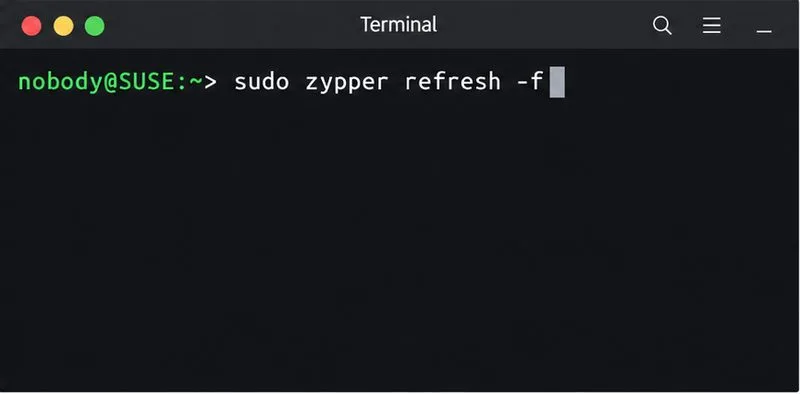
Vous ne devez réessayer tous les dépôts activés qu'après avoir reçu une réponse valide du serveur ou du proxy :
sudo zypper refresh -f
Commande du terminal permettant de réessayer une actualisation forcée une fois que le point de terminaison du dépôt est de nouveau opérationnel.
Si le point de terminaison répond désormais mais que Zypper signale toujours des données de référentiel local obsolètes ou incohérentes, la section de dépannage de SUSE SLES 15 SP7 recommande une actualisation complète des métadonnées et une reconstruction de la base de données avec :
sudo zypper refresh -fdb
Cette opération force le téléchargement des métadonnées brutes et reconstruit la base de données locale de Zypper. Elle est utile en cas de problème de métadonnées locales ; elle ne résout pas un problème persistant d'erreur 500. Ne confondez pas l'actualisation des métadonnées du dépôt avec l'installation des mises à jour : exécutez votre commande de correctif ou de mise à jour habituelle uniquement une fois l'actualisation terminée.
Comment vérifie-t-on que la correction a fonctionné ?
Exécutez la commande zypper refresh -f 'ALIAS'pour la source ayant précédemment échoué, puis sudo zypper refresh -fpour tous les dépôts activés. La correction est confirmée lorsque les métadonnées du dépôt concerné sont téléchargées sans erreur HTTP 500 et que Zypper termine son exécution sans qu'aucune source activée n'ait échoué. Si une source échoue toujours, conservez l'URL exacte, le code d'état, les en-têtes de réponse et l'heure, et transmettez-les au propriétaire de ce point de terminaison.