Accueil
» Comment faire
»
Enregistrez SLES 15 auprès de SUSE Manager sur un réseau hors ligne.
Enregistrez SLES 15 auprès de SUSE Manager sur un réseau hors ligne.
Vous pouvez enregistrer un client SLES 15 sans lui fournir d'accès Internet direct s'il peut joindre votre serveur SUSE Manager ou votre proxy sur le réseau privé. Préparez les logiciels et les dépôts d'amorçage nécessaires sur le Manager, créez une clé d'activation, puis exécutez le script d'amorçage sur la machine SLES. Un client sans accès réseau au Manager ne peut ni s'enregistrer ni archiver ses modifications Salt ; la simple copie d'un script par USB ne suffit pas.
Exemple hypothétique : un administrateur déploie une nouvelle machine virtuelle SLES 15 SP7 x86_64 sur un réseau d'usine sans accès Internet. SUSE Multi-Linux Manager 5.1, nom actuel de SUSE Manager dans ce guide, est également déconnecté d'Internet. Ses canaux logiciels ont été déployés dans l'environnement via un support amovible. La machine virtuelle peut accéder au serveur interne de Manager via les ports HTTPS et Salt. Ce scénario est purement illustratif et ne constitue pas un compte rendu de déploiement ou de test réel.
La page Produits permet à un administrateur de sélectionner le produit SLES correspondant à la version et à l'architecture du client.
1. Vérifiez que l'environnement déconnecté est prêt.
« Hors ligne » peut signifier que le client et le gestionnaire n'ont pas d'accès direct à Internet, ou que le client ne peut joindre aucun serveur. La première configuration permet l'enregistrement ; la seconde non. Le client a besoin d'une connexion interne au gestionnaire ou à un proxy SUSE Multi-Linux Manager, et le gestionnaire a besoin de paquets et de métadonnées disponibles localement pour le client.
Si le Manager est déconnecté du SUSE Customer Center, la configuration documentée par SUSE utilise RMT ou SMT et un support de stockage amovible pour la mise en miroir des référentiels. Pour SLES 15, synchronisez le produit et les canaux d'outils clients du Manager requis pour l'architecture cliente. Assurez-vous ensuite que le référentiel d'amorçage correspondant est présent sur le Manager. Dans l'interface Web, la sélection du produit se trouve sous [Insérer le Admin > Setup Wizard > Productslien vers le produit]. La synchronisation du produit doit être terminée avant l'amorçage ; si le référentiel d'amorçage est manquant, la documentation du Manager propose mgr-create-bootstrap-repoune option de création manuelle.
Pour la machine virtuelle hypothétique, vérifiez son Service Pack SLES et son architecture avant de sélectionner un canal. Une machine SLES 15 SP7 x86_64 nécessite le produit correspondant, et non un canal portant un nom similaire pour un autre Service Pack ou une autre architecture. La liste des produits compatibles et les noms des canaux peuvent varier selon les versions de SUSE Multi-Linux Manager ; reportez-vous donc au guide correspondant à la version de Manager installée.
2. Créez une clé d'activation pour le client
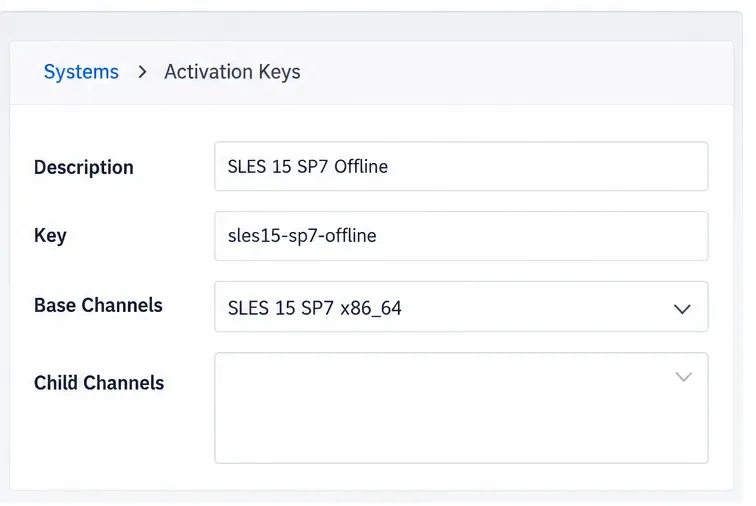
Une clé d'activation applique l'attribution du canal et les autres paramètres d'enregistrement lors de l'exécution du script d'amorçage. Dans l'interface web du gestionnaire, ouvrez Systems > Activation Keyset créez une clé, par exemple : `<clé_d'activation> sles15-sp7-offline`. Sélectionnez le canal de base SLES 15 SP7 x86_64 et les canaux enfants requis pour votre abonnement et la configuration de vos outils clients. Évitez d'utiliser le canal parent par défaut lorsque vous pouvez attribuer un canal SLES spécifique.
Utilisez une clé d'activation avec un canal de base et des canaux enfants qui correspondent au pack de services SLES et à l'architecture du client.
Avant de poursuivre, vérifiez que la clé appartient à l'organisation concernée et que les canaux requis sont disponibles localement. Les clés peuvent également être associées à des groupes, des configurations, des forfaits ou un mode de contact ; examinez les paramètres supplémentaires afin d'éviter que l'enregistrement ne déclenche le téléchargement d'un forfait ou une modification de configuration inattendus.
3. Générer et transférer un script Bootstrap
Sur l'hôte du conteneur SUSE Multi-Linux Manager, accédez au conteneur serveur et créez un script lié à la clé d'activation :
mgrctl term
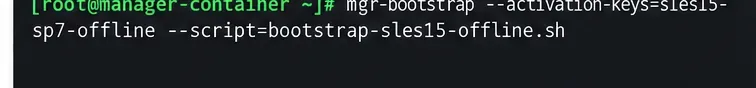
mgr-bootstrap --activation-keys=sles15-sp7-offline --script=bootstrap-sles15-offline.sh
Le script d'amorçage est stocké dans le répertoire du gestionnaire /srv/www/htdocs/pub/bootstrap/. Assurez-vous que le protocole SSL est activé dans le script. Sur le réseau d'exemple, la machine virtuelle SLES peut récupérer le script via HTTPS interne. Si vous devez transférer le script vers le segment isolé sur un support amovible autorisé, copiez-le depuis ce répertoire en suivant la procédure de transfert contrôlée de votre organisation. Avant d'exécuter le script, comparez la somme de contrôle SHA-256 calculée de part et d'autre et protégez-le comme des données de configuration, car il contient la clé d'activation.
Exécutez le générateur depuis le conteneur Manager après avoir choisi la clé d'activation et un nom de fichier de script distinct.
Ne transférez pas uniquement le script d'amorçage en supposant que le client sera autonome. Ce script installe les dépendances d'enregistrement depuis le dépôt d'amorçage du gestionnaire. Ces paquets RPM et les canaux logiciels doivent déjà être synchronisés sur le gestionnaire déconnecté.
4. Vérifiez la connexion privée et lancez l'enregistrement.
Sur la machine SLES, vérifiez que son horloge est proche de celle du gestionnaire et que le DNS interne résout le nom du gestionnaire :
timedatectl
getent hosts manager.example.net
Remplacez manager.example.netpar le nom de domaine complet (FQDN) du gestionnaire ou du proxy intégré à votre script. Le client SUSE Multi-Linux Manager 5.1 requiert un accès sortant vers le gestionnaire ou le proxy via le port HTTPS 443 et les ports TCP 4505 et 4506 pour Salt. Le port 80 peut également être utilisé. Le port SSH 22 est pertinent lors de l'utilisation d'une méthode de contact par envoi SSH. Consultez le guide des exigences réseau en vigueur pour la conception de votre déploiement et de votre pare-feu ; n'exposez pas ces ports sur Internet.
Une fois le script installé sur le client et les dépôts internes accessibles, exécutez-le en tant que root à l'aide de Bash :
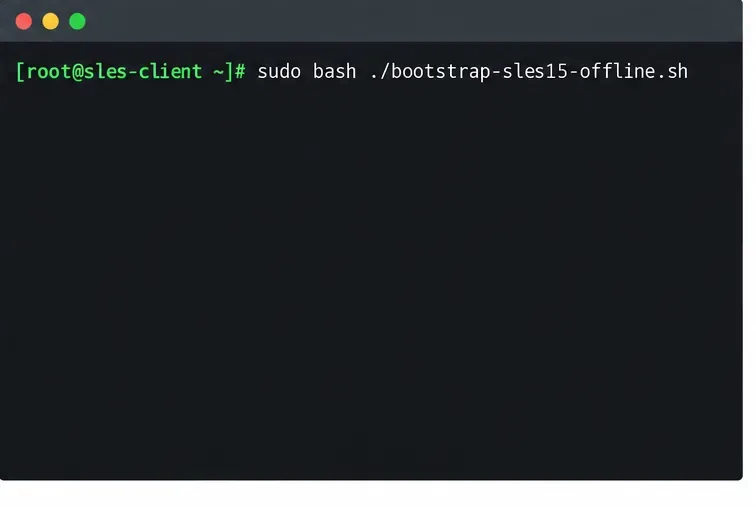
bash ./bootstrap-sles15-offline.sh
Exécutez le script d'amorçage transféré ou téléchargé en interne depuis le client SLES après avoir confirmé qu'il peut atteindre le gestionnaire interne.
L'enregistrement peut prendre du temps, le client installant son composant Salt et téléchargeant la configuration du dépôt. N'interrompez pas le processus, même s'il semble silencieux. En cas d'échec, conservez la sortie exacte et vérifiez les journaux d'amorçage du client et de Salt, le dépôt d'amorçage du gestionnaire, le DNS, la confiance des certificats et le chemin du pare-feu avant de réessayer.
5. Acceptez la clé et vérifiez le premier enregistrement.
Dans l'interface web du gestionnaire, vérifiez Systems > Overviewla présence du nouveau client. S'il est absent, ouvrez-la Salt > Keyset recherchez sa clé en attente. Avant de l'accepter, assurez-vous que son ID de minion et l'identité de sa machine correspondent à la machine virtuelle SLES. Une fois l'enregistrement réussi, le système devrait apparaître dans la liste, sa clé Salt acceptée et un enregistrement récent visible.
Si la machine virtuelle n'a pas accès au gestionnaire, interrompez l'exécution après le chargement du script et des paquets : l'enregistrement ne peut se terminer tant qu'un chemin réseau sécurisé n'est pas fourni. Si elle était précédemment enregistrée directement auprès de SCC, SMT ou RMT, suivez les instructions de migration client de SUSE pour supprimer l'ancien enregistrement et les anciens dépôts avant de changer de gestionnaire ; ne conservez aucune configuration de dépôt conflictuelle.