Accueil
» Comment faire
»
Définissez un mot de passe sécurisé pour la console d'administration Collabora
Définissez un mot de passe sécurisé pour la console d'administration Collabora
Définissez le mot de passe de la console d'administration Collabora Online en fonction du mode de déploiement de votre serveur : pour l'image Docker CODE, configurez ses usernamevariables passwordd'environnement ; pour une installation via un paquet Linux, exécutez la commande appropriée coolconfig set-admin-password. Redémarrez ou recréez ensuite le service et connectez-vous à la page d'administration pour vérifier que les nouveaux identifiants sont valides.
La console d'administration utilise son propre formulaire de connexion ; ses identifiants sont distincts de ceux de votre compte sur la plateforme documentaire.
Sachez quel mot de passe vous êtes en train de modifier.
La console d'administration est l'interface de gestion des services de Collabora Online. Elle est distincte du compte administrateur de Nextcloud ou d'une autre plateforme de stockage, et la modification de son mot de passe n'affecte pas les identifiants de connexion des utilisateurs ni ceux utilisés par votre plateforme pour se connecter à Collabora. Les installations Docker et par paquets utilisent également des procédures de configuration différentes ; assurez-vous donc d'identifier votre déploiement avant toute modification.
Pour CODE dans Docker, Collabora fournit des informations usernamesur passwordles paramètres d'environnement du conteneur. Pour les installations par paquets, l'outil de configuration de Collabora permet de définir le mot de passe administrateur de manière interactive. La documentation de référence actuelle indique que l'utilisation directe de ce admin_console.passwordparamètre est obsolète sur la plupart des plateformes et recommande l'utilisation de PAM ou coolconfigd'un gestionnaire de configuration. Consultez la documentation de l'image Docker CODE de Collabora et la documentation de référence de Collabora .
Préparez-vous avant de modifier les informations d'identification.
Veuillez confirmer le nom d'hôte, le nom du conteneur ou du service, et indiquer si Collabora s'exécute dans un conteneur Docker ou en tant que paquet Linux. Si vous disposez de plusieurs instances, veuillez préciser laquelle est utilisée par vos utilisateurs.
Choisissez un mot de passe unique et enregistrez-le dans votre gestionnaire de mots de passe ou votre coffre-fort de secrets de déploiement. N’utilisez pas un exemple de mot de passe provenant d’un tutoriel.
Si vous gérez Docker Compose, sauvegardez ou validez le fichier Compose sans y inclure de secret. Limitez l'accès au fichier contenant le secret ; les variables d'environnement restent visibles pour les administrateurs qui peuvent inspecter le conteneur.
Protégez l'interface d'administration de vos contrôles d'accès habituels. Un mot de passe robuste est utile, mais ne remplace pas la limitation des personnes autorisées à accéder à la page d'administration.
Définissez le mot de passe d'un conteneur Docker CODE
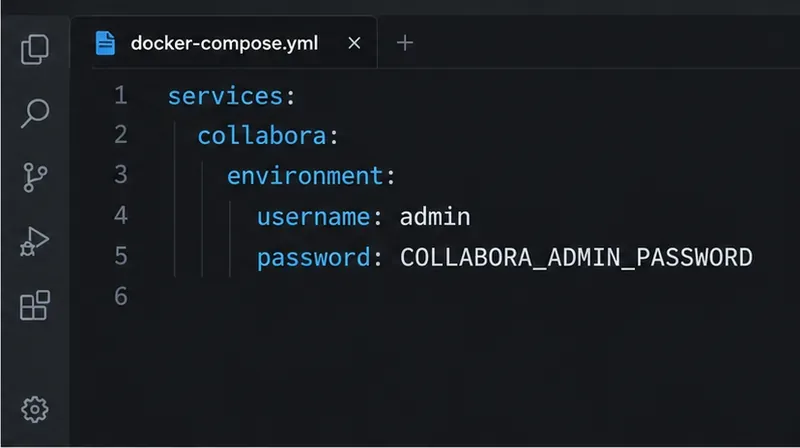
Dans le service Compose pour Collabora, configurez les variables documentées username. passwordCet exemple lit le mot de passe depuis un .envfichier local au lieu de l'insérer directement dans le fichier Compose :
services:
  collabora:
    image: collabora/code
    environment:
      username: admin
      password: "${COLLABORA_ADMIN_PASSWORD:?Set it in .env}"
Dans le même répertoire de projet, placez le secret dans .env:
Remplacez la valeur d'exemple par votre véritable mot de passe et ne l'enregistrez pas .envdans un dépôt partagé. Si le service Compose existe déjà, la modification de son environnement sur le disque n'affecte pas l'environnement du conteneur en cours d'exécution. Recréez ce service pour que le nouveau paramètre soit pris en compte.
docker compose up -d --force-recreate collabora
Utilisez le nom réel de votre service Compose s'il n'est pas déjà défini collabora. Cette opération redémarre le conteneur Collabora ; vos documents, stockés sur votre plateforme connectée, ne sont pas supprimés. Si votre déploiement est géré par Kubernetes, Helm ou un autre plan de contrôle, modifiez le secret ou les valeurs correspondantes à cet endroit et appliquez la procédure de déploiement standard plutôt que de modifier manuellement un conteneur en cours d'exécution.
Pour un déploiement Compose, placez les informations d'identification dans l'environnement de service Collabora et conservez le secret en dehors du fichier YAML partagé.
Définir le mot de passe d'une installation de paquet Linux
Sur un serveur où Collabora a été installé en tant que package système, exécutez l'outil de configuration sur ce serveur :
sudo coolconfig set-admin-password
L'outil vous invite à saisir le nouveau mot de passe ; vous n'avez donc pas besoin de l'inclure dans la commande shell. Saisissez-le à l'invite et confirmez-le si nécessaire. Redémarrez ensuite le service pour qu'il charge la configuration mise à jour.
sudo systemctl restart coolwsd
L'exemple d'installation actuel de Nextcloud sous Ubuntu utilise également ce service coolconfig set-admin-passwordet redémarre coolwsdaprès la configuration. Le gestionnaire de paquets et de services exact peut varier selon les distributions ; consultez les instructions d'installation de Collabora de votre distribution si la commande ou le nom du service est introuvable. Cet exemple est documenté dans le guide d'installation de Nextcloud pour Ubuntu 24.04 .
Le flux de travail basé sur les paquets demande le nouveau mot de passe sans l'inclure dans la commande elle-même.
Connectez-vous et vérifiez le résultat
Ouvrez la console d'administration de l'hôte Collabora, généralement à l'adresse `< https://collabora.example.com/browser/dist/admin/admin.htmlhôte>`, en remplaçant `<hôte>` par l'URL publique de votre serveur. Connectez-vous avec le nom d'utilisateur administrateur configuré et le nouveau mot de passe. Une connexion réussie confirme que la console accepte les identifiants ; elle ne garantit cependant pas à elle seule le bon fonctionnement de l'édition de documents ni de la connexion WOPI.
Si la connexion échoue sur Docker, vérifiez que vous avez bien modifié le projet Compose qui sert cette URL, que le nom de la variable est exactement username« ou » password, et que vous avez recréé le conteneur après la modification.
Si la connexion échoue après une mise à jour, vérifiez que coolwsdle redémarrage a bien eu lieu et que votre navigateur accède au serveur. Consultez les journaux du service pour détecter d'éventuelles erreurs de configuration, sans divulguer d'informations confidentielles dans une demande d'assistance.
Si vous avez activé l'authentification PAM, les valeurs configurées admin_console.usernameseront admin_console.passwordignorées. Utilisez plutôt le compte et le mot de passe PAM configurés pour l'hôte ; la modification des variables d'environnement Docker CODE ne remplacera pas PAM.
Si la connexion fonctionne mais que la page d'administration ne se charge pas, vérifiez les routes et la politique d'accès Collabora du proxy inverse. Un problème de proxy ou de réseau est différent d'un mot de passe refusé.
Après le redémarrage ou la recréation du conteneur, testez les nouvelles informations d'identification sur la console d'administration de l'hôte Collabora approprié.
Erreurs courantes à éviter
Ne confondez pas le mot de passe de la console d'administration avec celui d'un administrateur Nextcloud et ne le collez pas dans une commande, car docker run -e password=...l'historique du shell ou l'inspection des processus pourraient le révéler. Pour un déploiement Compose, conservez-le dans un fichier d'environnement protégé ou un gestionnaire de secrets accessible et limitez l'accès à l'hôte Docker. Évitez également de le modifier coolwsd.xmldirectement : Collabora indique que l'ancien paramètre de mot de passe est obsolète sur la plupart des plateformes.
Si vous ne parvenez toujours pas à vous connecter après avoir suivi la procédure, vérifiez d'abord l'instance et le mode d'authentification, puis assurez-vous que la nouvelle configuration a bien été appliquée. Cette procédure permet de distinguer un conteneur obsolète ou un hôte incorrect d'une simple faute de frappe dans le mot de passe et vous indique clairement où poursuivre vos investigations.