Accueil
» Comment faire
»
Corrigez la vérification d'hôte WOPI de CODE en faisant correspondre l'origine de l'hôte.
Corrigez la vérification d'hôte WOPI de CODE en faisant correspondre l'origine de l'hôte.
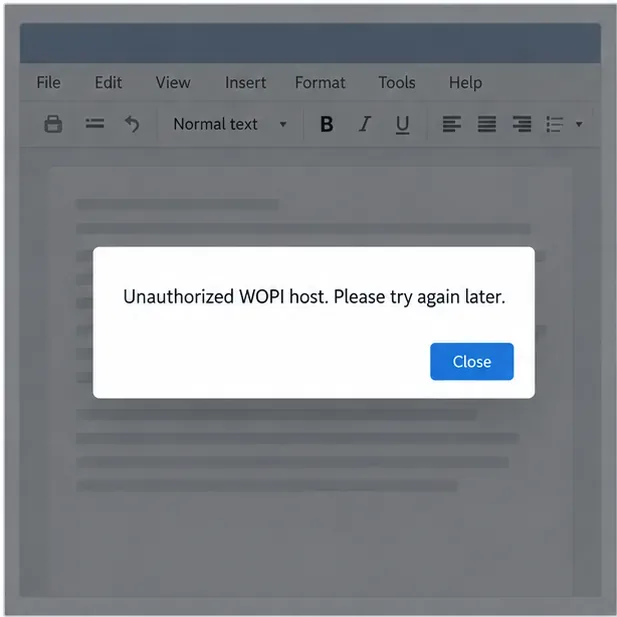
Lorsque Collabora Online CODE signale « Hôte WOPI non autorisé », ajoutez l'hôte de stockage de fichiers (généralement votre origine Nextcloud) à la liste blanche des hôtes WOPI de CODE. Cet hôte doit correspondre à l'origine reçue par CODE dans la requête WOPI, et non à l'URL publique du serveur Collabora. Dans Docker, cette configuration s'effectue généralement via une aliasgroup1variable d'environnement.
Cet avertissement signale l'échec du contrôle d'autorisation de l'hôte WOPI.
Quel code rejette-t-il ?
WOPI signifie Web Application Open Platform Interface, le protocole utilisé par un serveur bureautique pour ouvrir et enregistrer des fichiers via une plateforme de stockage. L' hôte WOPI est cette plateforme de stockage, telle que Nextcloud. CODE vérifie l'hôte spécifié dans la requête WOPI par rapport aux hôtes de confiance. Si la requête spécifie un hôte de cloud.example.comconfiance, mais que CODE est configuré pour n'en approuver qu'un seul office.example.com, l'éditeur peut refuser la session avant son ouverture.
Dans une configuration auto-hébergée, le nom d'hôte dans la requête peut être un nom interne à Docker, plutôt nextcloudque le nom d'hôte visible par le navigateur. Un proxy inverse, un port différent ou des URL publiques et internes distinctes peuvent également modifier l'origine. Configurez l'origine réellement utilisée par la requête, et non ce qui semble être le nom du serveur « principal ».
Trouvez l'hôte : le code est rejeté.
Reproduisez l'erreur une fois, puis consultez le journal du conteneur CODE à peu près au même moment. Avec Docker Compose, exécutez la commande suivante docker compose logs --since=10m collabora, en remplaçant ` collabora<nom_du_service>` par le nom de votre service.
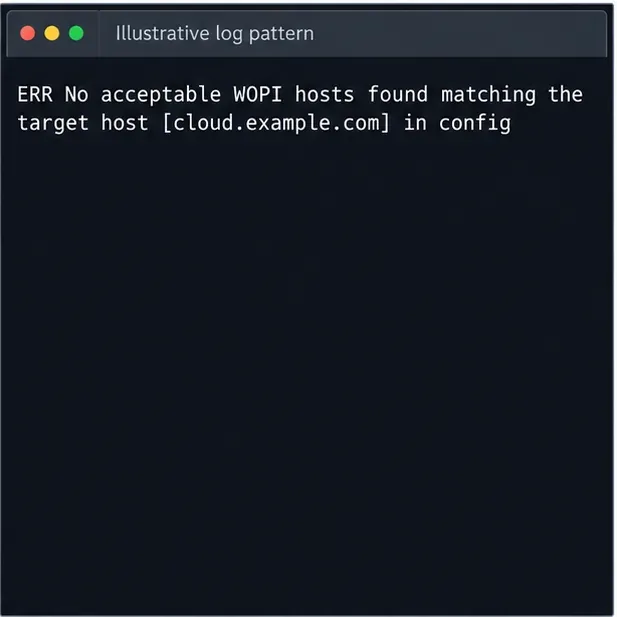
Recherchez un message de ce type No acceptable WOPI hosts found matching the target host [cloud.example.com] in config. Notez l'hôte cible indiqué entre crochets. Ne copiez ni ne partagez l'URL WOPI complète : elle peut contenir un jeton d'accès temporaire.
Comparez ce nom d'hôte et ce schéma avec l'URL que votre intégration de stockage communique à CODE. Dans Nextcloud, les instructions de dépannage recommandent de vérifier que l'URL configurée correspond bien à l'URL Nextcloud et que CODE peut y accéder. Vérifiez l' WOPISrchôte, s'il est disponible dans les journaux de votre intégration, en veillant à ne pas divulguer le jeton de requête.
L'hôte cible entre crochets est la valeur à comparer avec les hôtes WOPI configurés de CODE ; ceci est un exemple de modèle de journal.
Autoriser l'origine correcte dans le code
Pour l'image Docker officielle de CODE, indiquez aliasgroup1l'origine WOPI de confiance exacte. Pour une installation Nextcloud unique, un service Compose peut inclure :
Remplacez l'exemple par votre véritable hôte Nextcloud, ainsi que le schéma et le port utilisés par la requête WOPI. Conservez la balise image, les paramètres d'administration, le réseau et les autres options de service existants dans votre fichier Compose. L'exemple utilise une origine HTTPS avec le port 443 ; un déploiement différent peut utiliser un autre port ou une origine interne.
Pour une seule origine Nextcloud, l'aliasgroup1 de Docker de CODE doit correspondre à l'hôte utilisé dans la requête WOPI.
Après avoir modifié le fichier Compose, recréez le conteneur CODE afin qu'il reçoive l'environnement mis à jour :
docker compose up -d --force-recreate collabora
Utilisez le nom réel de votre service Compose à la place de `<nom_du_service>` collabora. Un simple redémarrage peut ne pas charger les modifications apportées à l'environnement du conteneur ; la recréation du service applique la configuration mise à jour. Si vous configurez CODE via son fichier XML, vérifiez storage.wopiplutôt les groupes d'alias dans la configuration effective. Le manuel officiel du SDK Collabora documente les groupes d'alias Docker et les alias d'hôtes WOPI ; suivez la syntaxe correspondant à la version de CODE que vous utilisez.
Gardez les deux listes d'autorisation séparées.
Collabora et Nextcloud peuvent chacun imposer une restriction liée à WOPI, mais ils répondent à des questions différentes :
Paramètres
Ce qu'il vérifie
Correction typique
CODE WOPI host allow-list ( aliasgroup1)
Quel nom d'hôte de stockage CODE accepte-t-il dans une requête WOPI ?
Autoriser l'origine Nextcloud réelle envoyée à CODE
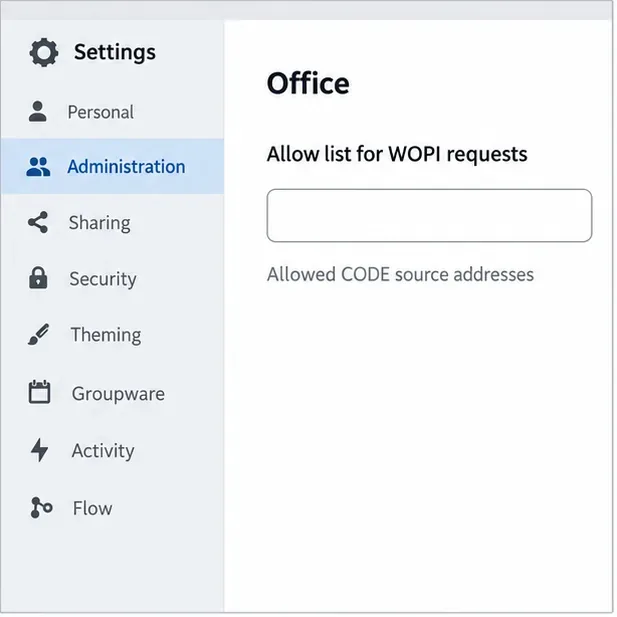
Nextcloud « Liste d'autorisation pour les requêtes WOPI »
Quelles adresses IP sources peuvent envoyer des requêtes WOPI à Nextcloud ?
Autorisez l'adresse que Nextcloud voit pour le conteneur CODE ou le proxy
Ce paramètre Nextcloud distinct restreint les adresses sources autorisées à envoyer des requêtes WOPI ; il ne s'agit pas de la liste des noms d'hôtes WOPI de confiance de CODE.
Modifier la liste blanche des adresses IP sources de Nextcloud ne résoudra pas le problème du rejet d'un nom d'hôte par CODE. Inversement, ajouter un nom d'hôte à CODE n'autorise pas son adresse IP source auprès de Nextcloud. La documentation de Nextcloud recommande de limiter les requêtes WOPI aux adresses IP du serveur Collabora ; utilisez l'adresse observée par Nextcloud, qui peut différer en présence de conteneurs ou d'un proxy inverse.
Vérifications rapides avant de clore l'incident
Target indique cloud.example.com: autorisez cet hôte Nextcloud et l'origine appropriée dans CODE.
Target indiquenextcloud : CODE reçoit probablement un nom d’hôte de réseau Docker ; déterminez si cette origine interne est intentionnelle, puis configurez l’hôte de confiance correspondant et assurez-vous de la connectivité DNS/réseau.
La cible correspond, mais le même rejet persiste : vérifiez que la variable modifiée appartient au service CODE en cours d’exécution, que Compose a recréé le conteneur et qu’aucune configuration d’environnement ou XML ultérieure ne remplace le paramètre.
Le journal indique désormais une erreur DNS, TLS, de délai d'attente ou d'échec CheckFileInfo : le contrôle d'autorisation de l'hôte est peut-être en cours. Au lieu d'élargir la liste des hôtes WOPI, examinez la résolution de noms, la confiance des certificats, le routage ou la réponse d'information sur les fichiers de l'intégration de stockage.
Nextcloud signale une adresse de requête non autorisée : veuillez consulter la liste blanche des adresses IP sources de Nextcloud et l’adresse IP du client qu’il détecte.
Ne résolvez pas une incompatibilité en faisant confiance à tous les hôtes ou en utilisant un caractère générique sans restriction dans un déploiement de production. Limitez la liste blanche aux origines de stockage connues. Si l'utilisation de plusieurs hôtes de stockage est intentionnelle, configurez les groupes d'alias documentés pour votre version de CODE installée plutôt que de deviner le comportement des caractères génériques.
Vérifier la correction
Ouvrez un document via la même intégration Nextcloud qui a échoué. Consultez ensuite les journaux CODE les plus récents : le message d’erreur « Aucun hôte WOPI acceptable » devrait avoir disparu. Vérifiez que le document se charge et peut être enregistré ; si une nouvelle erreur apparaît, utilisez son message pour identifier l’étape suivante. Pour les deux vérifications d’hôtes et la procédure de dépannage Nextcloud, consultez la documentation de dépannage et de configuration de Nextcloud Office . Pour les groupes d’alias Docker de CODE, reportez-vous au manuel du SDK Collabora Online 25.04 ; utilisez la documentation correspondant à votre version installée si sa configuration diffère.