Configurer un volume de données chiffré LUKS sur SLES
Pour créer un nouveau volume de données sur SUSE Linux Enterprise Server, utilisez YaST Expert Partitioner si vous souhaitez que SUSE crée la partition chiffrée et sa configuration de montage en une seule opération. Cette méthode est particulièrement utile cryptsetupsi vous avez besoin d'une configuration en ligne de commande reproductible et si vous pouvez également gérer les tests de démarrage /etc/crypttab, /etc/fstabde chiffrement et de configuration de montage. Attention : aucune de ces méthodes ne permet de chiffrer un volume existant sans risque. La création d'un chiffrement LUKS sur une partition écrase son contenu.
Cette procédure est conforme à la documentation SLES 15 SP7 ; les versions antérieures peuvent différer. Périmètre : une nouvelle partition de données (hors racine) /bootou un disque de base de données de production sans plan de modification. Sauvegardez vos données et vérifiez la cible et la phrase de passe de récupération avant de commencer.
Choisissez la méthode et le format LUKS
Choix
Meilleure adaptation
Compromis principal
Partitionneur expert YaST
Un nouveau volume de données sur un hôte SLES
Moins de modifications de configuration manuelles ; les options et étiquettes disponibles dépendent du pack de services SLES installé.
cryptsetup
L'automatisation ou un administrateur qui souhaite un contrôle explicite
Vous devez configurer vous-même le comportement de déverrouillage et de montage et le tester avant de redémarrer en production.
LUKS1
Compatibilité avec les outils ou systèmes plus anciens
Format d'en-tête plus ancien et moins d'emplacements de touches que LUKS2.
LUKS2
Nouveaux déploiements où l'ensemble de la pile logicielle le prend en charge
YaST nécessite l'activation explicite de sa prise en charge LUKS2 ; le choix de PBKDF influe sur la compatibilité et l'utilisation de la mémoire.
YaST prend en charge LUKS2 à partir de SLES 15 SP4, mais SUSE indique que son sélecteur est expérimental et nécessite une activation explicite. Ne modifiez pas les paramètres de démarrage du système en production uniquement pour l'activer. Si le partitionneur du système en cours d'exécution ne propose pas LUKS2, utilisez la méthode CLI vérifiée ou la configuration par défaut de YaST. LUKS2 possède un en-tête plus récent, prend en charge jusqu'à 32 clés et étiquettes, et peut utiliser Argon2, qui consomme davantage de mémoire. Choisissez LUKS1 pour assurer la compatibilité avec les anciens outils ; choisissez LUKS2 uniquement après avoir testé le Service Pack, les outils de récupération et les sauvegardes. Consultez la documentation de YaST Expert Partitioner de SUSE pour connaître les options exactes.
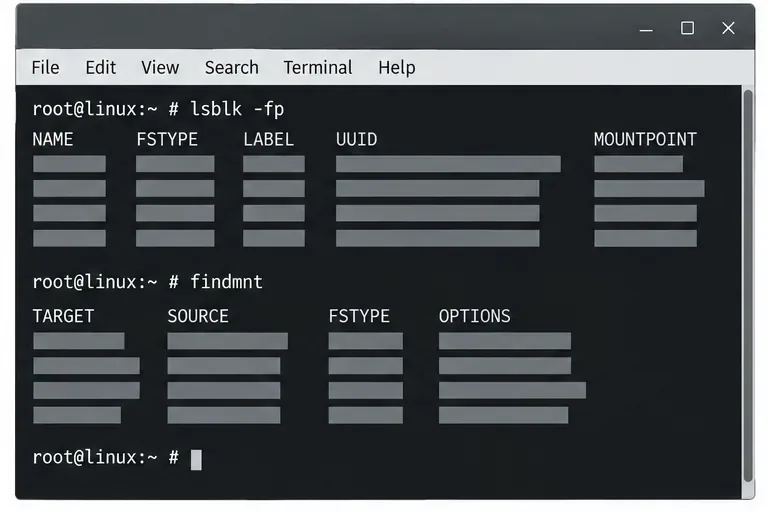
Commencez par un inventaire du stockage en lecture seule afin de distinguer la partition de données prévue du disque système. L'affichage en ligne de commande est illustratif ; il ne représente pas un serveur testé.
YaST : la solution nécessitant moins de maintenance pour un seul volume
Identifiez la cible. Exécutez lsblk -fpla commande findmnt. Faites correspondre le disque ou la partition selon son identifiant de périphérique stable, sa taille, son système de fichiers actuel et son point de montage. Vérifiez qu'il s'agit d'une cible dédiée et sauvegardée. Si elle contient des données importantes, arrêtez l'opération ; le processus de chiffrement de YaST formate la partition sélectionnée.
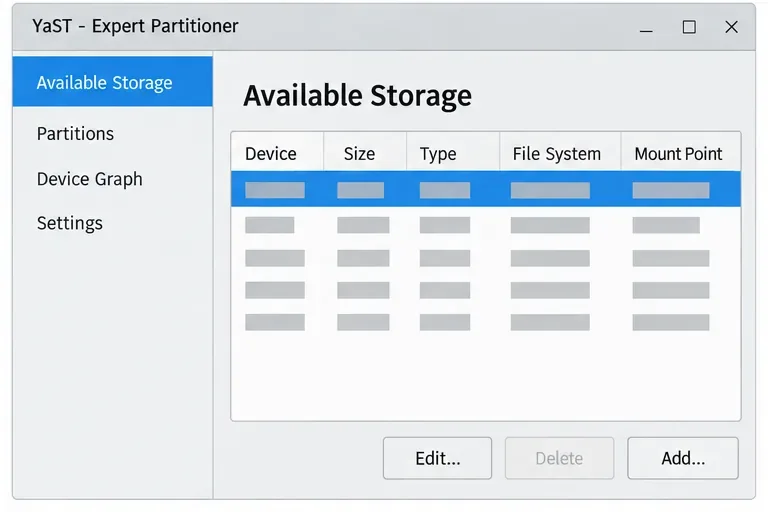
Ouvrez le partitionneur. Dans le Centre de contrôle YaST, choisissez Système > Partitionneur . Dans Partitionneur expert, sélectionnez le disque souhaité, créez une partition dédiée si nécessaire, ou sélectionnez la partition vide existante et choisissez Modifier . Vérifiez à nouveau le périphérique et sa taille avant d'appliquer les modifications.
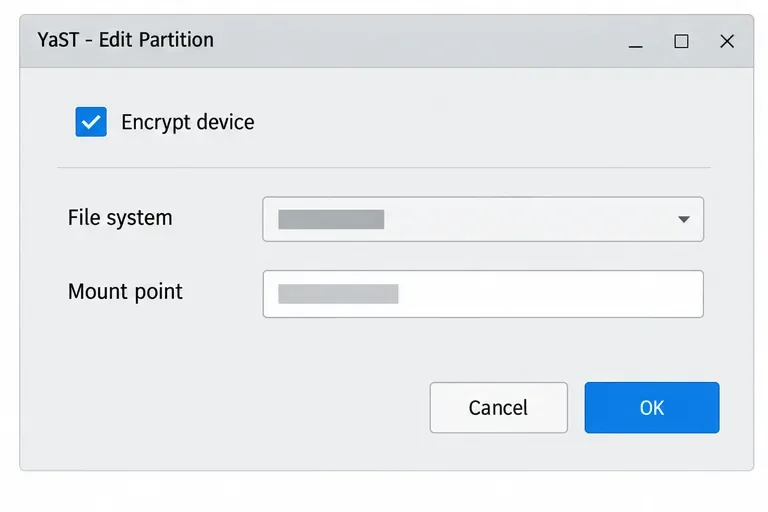
Activez le chiffrement et définissez son utilisation. Sélectionnez « Chiffrer le périphérique » , choisissez un système de fichiers tel que XFS ou un autre système de fichiers compatible avec votre application, puis définissez le point de montage. Indiquez si le volume doit être monté au /etc/fstabdémarrage ou rester accessible pour un montage manuel. SUSE précise que le logiciel de chiffrement requis peut devoir être installé lorsque vous y êtes invité.
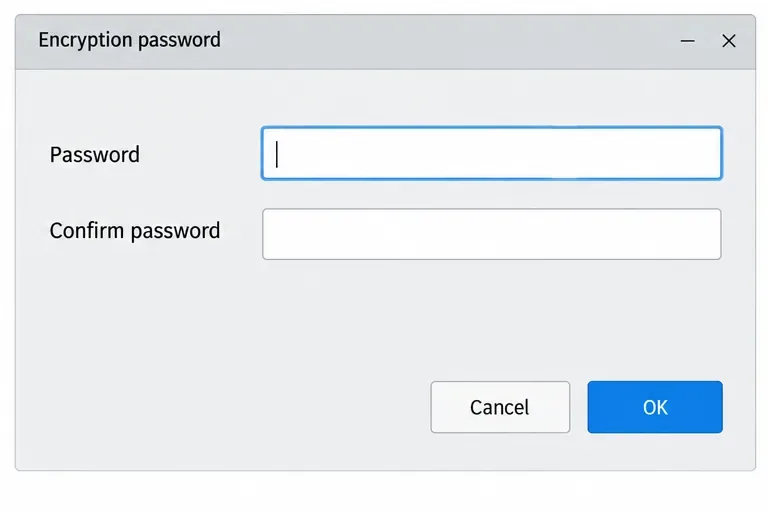
Choisissez LUKS et définissez une phrase secrète. Saisissez et confirmez une phrase secrète robuste, puis terminez les modifications apportées à YaST. Pour choisir LUKS2 dans YaST, activez d'abord sa prise en charge expérimentale documentée dans la configuration de YaST ; sinon, le sélecteur de méthode de chiffrement risque de ne pas apparaître. Enregistrez la phrase secrète conformément à la procédure de gestion des secrets approuvée par l'organisation. Sa perte peut rendre les données inaccessibles.
Avant d'ouvrir les paramètres de partition, veuillez vérifier le périphérique sélectionné dans la liste des espaces de stockage disponibles de YaST ; les valeurs ne sont volontairement pas affichées comme des données de disque réelles.YaST permet d'accéder aux options de chiffrement, de système de fichiers et de point de montage dans l'éditeur de partitions. La disposition réelle peut varier selon la version de SLES et le mode d'installation.Saisissez deux fois la phrase secrète du volume et enregistrez-la via une procédure de récupération approuvée ; les champs sont vides ici.
cryptsetup: plus de contrôle, plus de travail manuel
N'utilisez cette alternative que pour une partition neuve et non montée, que vous avez vérifiée et sauvegardée. Assurez-vous que cryptsetupYaST est installécryptsetup --version ; s'il est absent, utilisez le dépôt SLES officiel et la procédure de gestion des paquets de votre organisation. Remplacez l'espace réservé par le chemin stable confirmé sous `/etc/yast` /dev/disk/by-id/. La commande de formatage efface les données sur la cible ; ne l'exécutez jamais sur un /dev/sdXnom deviné. Le guide de chiffrement SLES 15 SP7 de SUSE explique le fonctionnement de YaST et ses limitations.
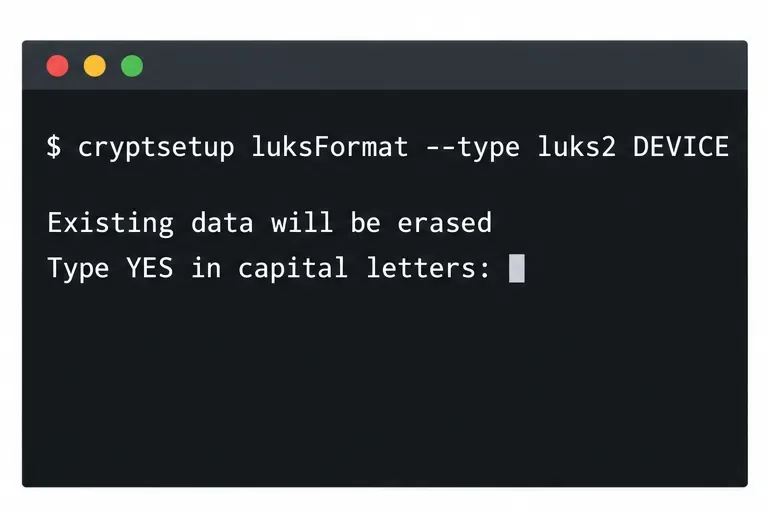
Créez le conteneur LUKS. Cet exemple requiert explicitement LUKS2. La commande vous invite à saisir une phrase secrète et à la confirmer ; ne saisissez pas la phrase secrète dans la ligne de commande ni dans un script.
luksFormatInitialise un en-tête LUKS et écrase le contenu existant de la cible. Vérifiez l'identifiant du périphérique avant de confirmer.
Déverrouillez le mappage. Le nom du mappage ci-dessous sera créé /dev/mapper/appdata_cryptaprès la saisie de la phrase secrète.
sudo cryptsetup open "$DEVICE" appdata_crypt
L'ouverture du conteneur LUKS demande sa phrase de passe et expose un périphérique mappé lorsqu'il est déverrouillé.
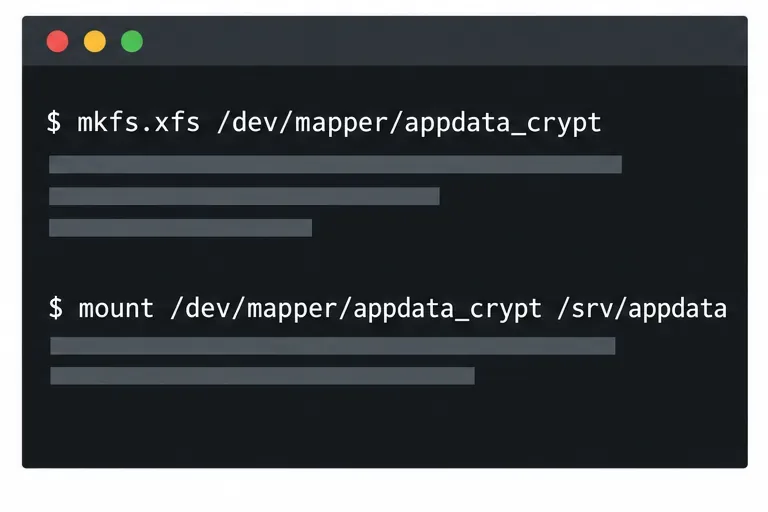
Créez un système de fichiers et montez-le. Cet exemple utilise XFS /srv/appdata. La création d'un système de fichiers efface les données du périphérique mappé ; par conséquent, exécutez cette commande uniquement sur le nouveau mappage.
Formatez et montez le périphérique mapper déverrouillé, jamais la partition chiffrée sous-jacente.
Configurez le comportement au démarrage et vérifiez-le. Pour une invite de phrase secrète interactive au démarrage, ajoutez l'UUID LUKS /etc/crypttabet le point de montage du mappeur /etc/fstab. Récupérez l'UUID LUKS avec `luks` sudo cryptsetup luksUUID "$DEVICE", puis remplacez l'exemple par défaut dans la configuration :
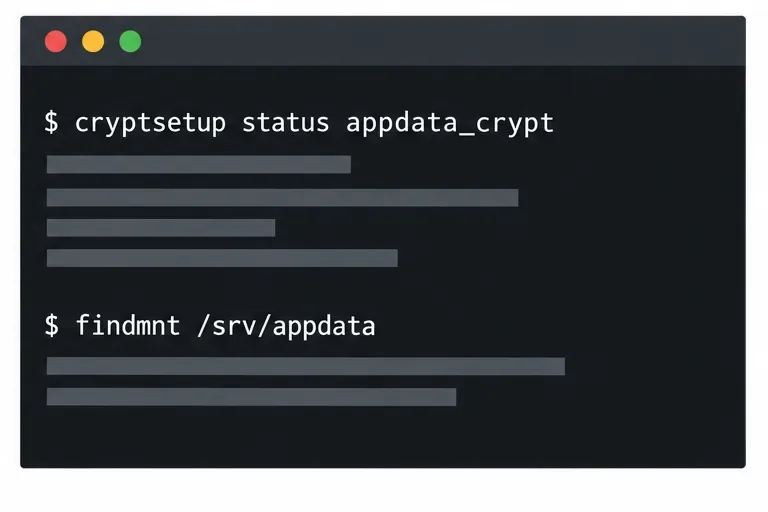
Avant de redémarrer, testez le mappage et le montage. Vérifiez que cryptsetup status appdata_cryptle mappage affiché est correct, findmnt /srv/appdataque XFS est bien présent au chemin prévu et que lsblk -fle conteneur chiffré et le système de fichiers mappé apparaissent. Si le serveur fonctionne sans interface graphique, une invite de phrase de passe au démarrage peut empêcher le montage automatique ; ne stockez pas de clé en clair sur le même hôte. Pour les clés de serveur gérées de manière centralisée, la documentation cryptctl de SUSE décrit une architecture de serveur de clés distincte, avec ses propres exigences en matière de disponibilité, de sauvegarde et de confiance.
Vérifiez les deux niveaux : le mappage LUKS est ouvert et le système de fichiers est monté au chemin attendu par votre service.
Ce que le chiffrement protège (et ne protège pas)
LUKS protège les données sur un périphérique verrouillé, comme un disque retiré d'un serveur hors tension. Une fois monté, l'accès est régi par les permissions de l'hôte. Il est recommandé de chiffrer les sauvegardes séparément et de stocker une sauvegarde d'en-tête LUKS avec les données de récupération protégées. LUKS ne protège pas un volume déverrouillé ni un système en cours d'exécution compromis.
Pour un volume de données SLES, privilégiez YaST si son format répond à vos besoins. Utilisez-le cryptsetuplorsque l'automatisation justifie la gestion de la configuration supplémentaire. Avant la reprise du service, vérifiez le déverrouillage, le montage, l'accès aux applications et la récupération.