Accueil
» Comment faire
»
Configurer un basculement Ethernet fiable avec l'agrégation de liens SLES 15
Configurer un basculement Ethernet fiable avec l'agrégation de liens SLES 15
Si un serveur SUSE Linux Enterprise Server 15 possède deux adaptateurs Ethernet mais perd l'accès au réseau en cas de défaillance d'un câble, configurez une interface bond0 dans YaST, ajoutez les deux adaptateurs et sélectionnez le mode actif-passif . miimon=100Attribuez la configuration IP du serveur à l'interface bond plutôt qu'à l'un des ports physiques. Cela assure la redondance de la liaison sans nécessiter de commutateur compatible LACP.
Les étapes ci-dessous utilisent le service réseau Wicked, généralement employé pour les charges de travail des serveurs SLES. Toute modification de l'interface SSH peut entraîner une déconnexion ; il est donc impératif d'effectuer cette modification depuis une console locale, une console d'administration à distance ou une fenêtre de maintenance autorisée disposant d'une procédure de récupération.
Vérifiez les adaptateurs et choisissez le mode de liaison approprié.
Deux cartes réseau disponibles ne forment pas automatiquement une paire de secours. Sans agrégation de liens, chaque interface est gérée séparément et une application utilisant une route peut perdre sa connectivité en cas de défaillance de sa liaison. Sous Linux, l'agrégation de liens présente plusieurs ports physiques comme une seule interface logique.
Avant d'effectuer des modifications, identifiez les noms réels des interfaces, notez les adresses IPv4/IPv6 actuelles de l'hôte, la passerelle, le VLAN et les paramètres DNS, et vérifiez que les deux ports du commutateur atteignent le réseau prévu :
ip -br link
ip -br addr
ip route
systemctl status network
Dans les captures d'écran d'exemple, les deux interfaces physiques sont enp1s0et enp2s0. Ces noms sont donnés à titre indicatif ; votre serveur peut avoir des noms différents. L'adresse indiquée 192.0.2.20/24est une adresse de documentation uniquement et ne doit pas être déployée sur votre réseau.
Utilisez le mode actif-passif (mode 1) pour maintenir la continuité de service en cas de panne de port ou de câble. Un port assure la transmission tandis que l'autre reste disponible pour la prise de relais. Choisissez le protocole 802.3ad (LACP, mode 4) uniquement si le commutateur réseau est explicitement configuré pour un groupe d'agrégation LACP correspondant, avec des paramètres de vitesse et de duplex compatibles. LACP peut répartir différents flux de trafic sur les liaisons, mais ne garantit pas un débit deux fois supérieur à celui d'une connexion unique. SUSE déconseille d'étendre les liaisons classiques sur plusieurs commutateurs, sauf si le fournisseur du commutateur prend en charge cette configuration. Consultez les procédures et restrictions relatives à l'agrégation de liens de SUSE .
Configurez bond0 dans YaST
1. Ouvrez les paramètres réseau et identifiez les ports disponibles.
Lancez sudo yast2ou ouvrez YaST localement, puis accédez à Système > Paramètres réseau . Dans l'onglet Vue d'ensemble, repérez les deux interfaces Ethernet que vous souhaitez combiner. Si l'une d'elles utilise actuellement l'adresse de gestion du serveur, configurez l'accès à la console avant de modifier sa configuration. N'utilisez pas d'interface sans fil ni d'interface déjà dédiée à un pont réseau sans avoir préalablement planifié la topologie correspondante.
L'aperçu des paramètres réseau identifie enp1s0 et enp2s0 avant de créer un périphérique lié.
2. Créer une interface de liaison
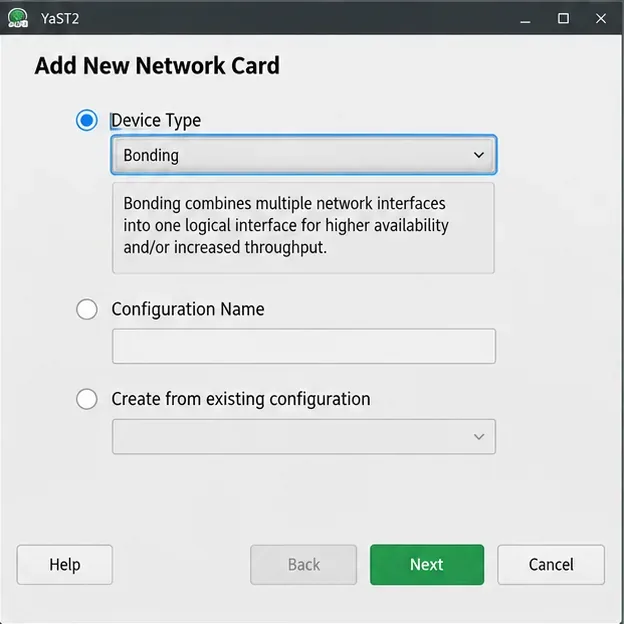
Cliquez sur Ajouter , sélectionnez Liaison comme type de périphérique , puis cliquez sur Suivant . YaST ouvre la configuration de la carte réseau pour la nouvelle agrégation logique. Ne tentez pas d'attribuer la même adresse IP statique aux deux adaptateurs physiques.
La vue « Ajouter une nouvelle carte réseau » indique que le type de périphérique « Bonding » est sélectionné.
3. Attribuer les paramètres IP de l'interface
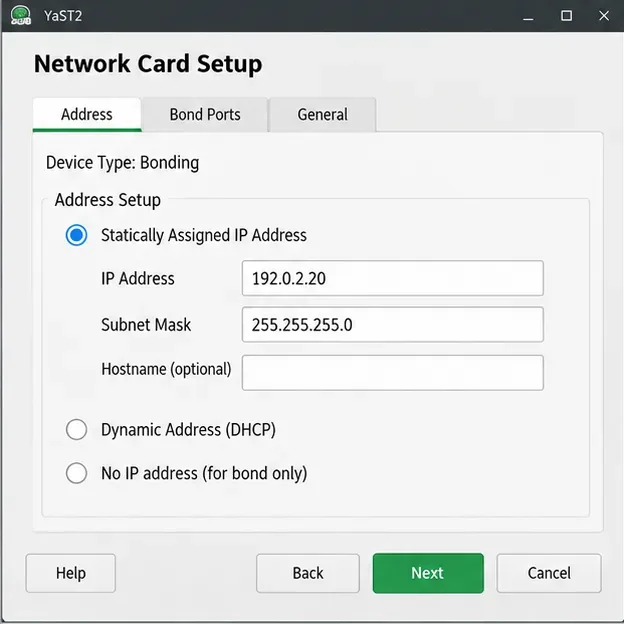
Dans l' onglet Adresse , choisissez Adresse dynamique si votre infrastructure fournit un bail DHCP approprié, ou Adresse IP statique pour un serveur disposant d'une adresse fixe. Dans le cas d'une configuration statique, déplacez l'ancienne adresse de gestion et le sous-réseau vers l'interface agrégée et assurez-vous que l'ancienne interface physique ne conserve pas une adresse IP dupliquée. Confirmez la passerelle par défaut dans l' onglet Routage et le DNS sous Nom d'hôte/DNS , le cas échéant ; ne présumez pas que l'adressage statique les renseigne automatiquement.
L'onglet Adresse affiche un exemple d'adresse IP statique et de masque de sous-réseau attribués à l'agrégat, et non à ses membres.
4. Sélectionnez les deux ports, maintenez la surveillance de la liaison et appliquez
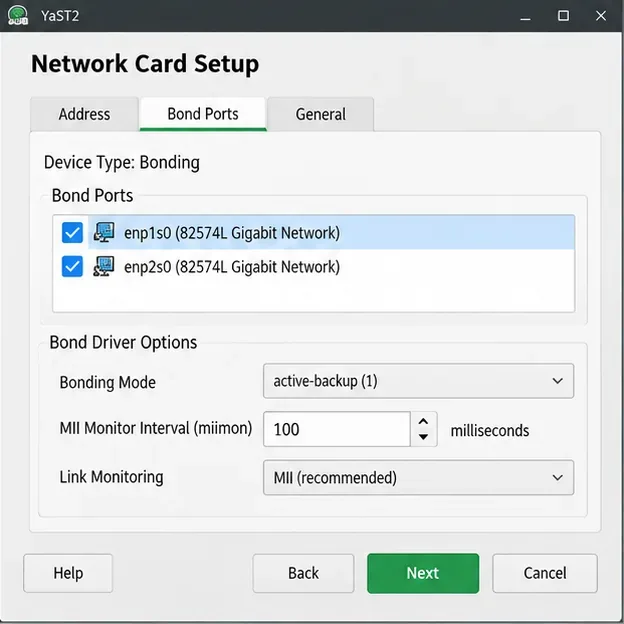
Ouvrez les ports de liaison et vérifiez les deux adaptateurs souhaités. Dans les options du pilote de liaison , sélectionnez active-backupla redondance simple et conservez les paramètres par miimon=100défaut. Cela vérifie l'état de la liaison membre toutes les 100 millisecondes ; la détection de toutes les pannes en amont n'est pas garantie. Cliquez sur Suivant , acceptez l'invite pour adapter l'ancienne configuration d'interface individuelle en cliquant sur Continuer , puis cliquez sur OK pour valider la nouvelle liaison. L'accès peut être brièvement interrompu pendant le transfert de l'adresse IP vers bond0.
Les deux ports Ethernet sont sélectionnés, avec une agrégation active-sauvegarde et un intervalle de surveillance MII de 100 millisecondes.
Ces captures d'écran mettent l'accent sur les commandes décrites dans les instructions de liaison YaST de SLES 15 SP7 de SUSE ; la disposition ou le libellé exacts peuvent varier en fonction de la version de YaST installée et de l'interface graphique ou textuelle.
Utilisez les fichiers ifcfg si YaST n'est pas disponible.
La configuration manuelle est une solution de repli pour les administrateurs qui ne peuvent pas utiliser YaST. SUSE documente le /etc/sysconfig/network/ifcfg-*format pour les hôtes gérés par Wicked. Sauvegardez les fichiers réseau d'origine en dehors du /etc/sysconfig/networkrépertoire de production et conservez l'accès à la console avant de continuer :
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/
Si aucun fichier source nommé n'est présent, examinez le répertoire et sauvegardez le fichier réel au lieu de vous fier au nom. Pour cette configuration IP statique à titre d'exemple , créez un fichier /etc/sysconfig/network/ifcfg-bond0avec le contenu suivant, en remplaçant les noms d'interface et l'adresse par vos valeurs réelles :
Le fichier de chaque membre ifcfgne doit plus contenir sa propre configuration IP. Par exemple, placez uniquement ces lignes dans les deux ifcfg-enp1s0fichiersifcfg-enp2s0 :
BOOTPROTO='none'
STARTMODE='hotplug'
Assurez-vous que la configuration des routes et des résolveurs système reste cohérente avec la nouvelle liaison. Vérifiez la configuration et activez l'interface logique avec Wicked.
sudo wicked show-config
sudo wicked ifup all bond0
À utiliser sudo wicked ifreload bond0après toute modification ultérieure de l'agrégation de liens en cours. Ne pas utiliser systemctlpour démarrer ou arrêter un périphérique agrégé individuellement ; SUSE spécifie wickedla procédure à suivre. Pour connaître les paramètres de fichier pris en charge, consultez le manuel de configuration des agrégations de liens de SUSE et la man 5 ifcfg-bondingpage installée localement.
Dépannage d'une liaison qui ne se met pas en ligne
L'interface existe, mais n'a pas d'adresse IP : vérifiez que l'adresse a bien été attribuée à bond0 et non à un membre, et confirmez la configuration du serveur DHCP ou des adresses IP statiques. Une passerelle manquante ou un VLAN incorrect peut rendre le serveur inaccessible, même si les deux ports détectent un réseau. ip routeAvant de redémarrer le réseau à plusieurs reprises, examinez la configuration de vos ports de commutation.
Le signalement d'un membre défaillant indique une panne : vérifiez le câble, l'état du port du commutateur, la sélection de l'interface et les messages du pilote. Assurez-vous que les noms des membres correspondent BONDING_SLAVE0. La surveillance des liaisons détecte les changements d'interface/de porteuse pertinents, mais pas toutes les pannes possibles au-delà du commutateur directement connecté.BONDING_SLAVE1ip -br link
En cas de panne du trafic après le passage à la norme 802.3ad : vérifiez d'abord la configuration du groupe LACP et des ports du commutateur. Une agrégation de liens configurée en LACP alors que les ports du commutateur restent des ports indépendants ordinaires constitue une incohérence de configuration. Si l'objectif est simplement d'assurer la redondance, revenez à une configuration actif-passif plutôt que d'introduire inutilement une agrégation de liens.
Vérifiez la configuration et testez le basculement.
Vérifiez la liaison active, ses interfaces membres et le routage :
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
L'interface de liaison doit avoir l'adresse IP prévue, sa connexion doit être active et le fichier d'état du noyau doit afficher les deux interfaces membres. En mode actif-passif, vérifiez le champ « Esclave actuellement actif » et l'état MII de chaque membre . Le résultat exact dépend de votre pilote et de votre configuration ; la documentation relative à l'agrégation de liens du noyau Linux décrit cette interface d'état.
Enfin, vérifiez la connectivité à la passerelle par défaut et aux clients de service qui doivent accéder à l'hôte. Pendant une fenêtre de maintenance autorisée, déconnectez ou désactivez brièvement la liaison active tout en surveillant l'état de l'agrégation et en effectuant un test de connectivité continu ; le membre de secours devrait prendre le relais et la connectivité devrait être rétablie. Rétablissez ensuite la liaison et vérifiez que les deux membres sont opérationnels. Si le réseau reste inaccessible, utilisez votre accès console pour restaurer les configurations des membres sauvegardées plutôt que d'effectuer des modifications supplémentaires à l'aveugle via SSH.