Accueil
» Conseils PC
»
Intégrez un client Pardus à Active Directory avec realmd
Intégrez un client Pardus à Active Directory avec realmd
Pour Pardus 25, commencez par utiliser l'application Pardus Domain Joiner si votre organisation l'a déployée et documentée. Pardus propose cet outil comme option graphique pour ajouter ou retirer un ordinateur d'un domaine. Si vous avez besoin d'une procédure reproductible, suivez le flux de travail en ligne de commande ci-dessous : configurez le DNS et l'heure, installez les paquets realmd/SSSD disponibles pour votre version de Pardus, découvrez le domaine, puis rejoignez-le avec un compte autorisé. Cet exemple utilise un domaine DNS fictif ad.example.comet un compte nommé « » joinadmin. Remplacez ces valeurs par celles de votre organisation. Cette procédure convient à un client Pardus pouvant accéder à un contrôleur de domaine Active Directory Windows existant ; elle ne crée pas de domaine et n'applique pas automatiquement toutes les stratégies de groupe Windows.
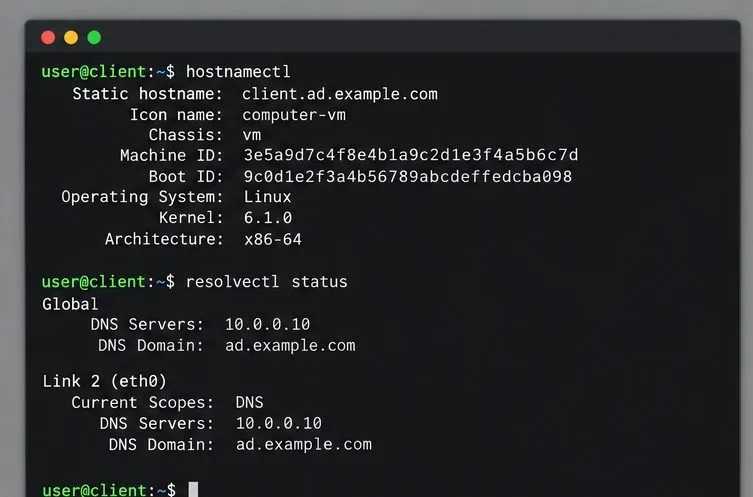
Vue illustrative du terminal montrant les vérifications du nom d'hôte et du résolveur avant de rejoindre le domaine d'exemple.
Vérifiez que Pardus peut trouver le domaine
Avant de modifier la configuration d'identité de l'ordinateur, vérifiez auprès de votre administrateur que vous disposez des autorisations nécessaires pour joindre des ordinateurs à un domaine et que le nom de l'appareil et l'unité d'organisation (UO) cible sont conformes à la politique de votre organisation. L'intégration à un domaine crée ou utilise un compte d'ordinateur dans Active Directory. S'il s'agit d'un poste de travail de production géré, effectuez d'abord un test sur une machine dédiée.
Connectez le client au réseau de l'organisation ou à un VPN ayant accès à ses contrôleurs de domaine. Configurez le client pour qu'il utilise les serveurs DNS Active Directory de l'organisation. Un DNS public peut résoudre les sites web ordinaires sans parvenir à localiser les services LDAP et Kerberos internes ; l'accès à Internet seul est donc insuffisant. Vérifiez le nom du système, le résolveur et l'horloge.
hostnamectl
resolvectl status
timedatectl status
Par exemple, un client nommé « example.com » clientpourrait utiliser 10.0.0.10« example.com » comme serveur DNS et « example.com » ad.example.comcomme domaine de recherche. Demandez les valeurs correctes au service informatique plutôt que de copier ces exemples. Assurez-vous que l'horloge est synchronisée avec celle de votre organisation ; l'authentification Kerberos peut échouer si les horloges du client et du contrôleur de domaine diffèrent. Évitez de modifier manuellement les fichiers de résolution générés lorsque NetworkManager ou les paramètres réseau de Pardus les gèrent.
Installez les outils de jonction de domaine
Les notes de version de Pardus 25 mentionnent Pardus Domain Joiner comme une application d'intégration à Windows Active Directory, et le catalogue d'applications Pardus décrit un outil graphique d'ajout/suppression de domaine. Si vous utilisez l'interface graphique, ouvrez le Centre logiciel Pardus, recherchez Pardus Domain Joiner et suivez les instructions de votre organisation. La documentation publique confirme la finalité de l'outil, mais ne précise pas le nom exact de ses champs ni l'interface de chaque version ; ne présumez pas que les options sont identiques d'une version à l'autre.
L'interface de ligne de commande (CLI) permet realmdde découvrir et d'inscrire la machine adclipour les opérations de domaine, et utilise SSSD (System Security Services Daemon) pour la recherche d'identité et l'authentification. Ces noms de paquets sont documentés pour les systèmes de la famille Debian, mais leur disponibilité peut varier selon la version de Pardus et le dépôt. Sur Pardus, commencez par mettre à jour l'index des paquets et vérifiez si ceux-ci sont disponibles dans vos dépôts configurés :
Avant de confirmer un paquet, vérifiez les modifications proposées par le gestionnaire de paquets. Si un paquet est indisponible, consultez les dépôts Pardus et la documentation de la distribution, ou contactez votre administrateur système. N'ajoutez pas le dépôt d'une distribution non liée pour forcer l'installation.
L'étape d'installation du paquet installe les composants de découverte et SSSD lorsqu'ils sont présents dans les référentiels Pardus configurés.
Découvrez et rejoignez le domaine Active Directory
Effectuez une découverte de domaine avant de tenter l'inscription :
sudo realm -v discover ad.example.com
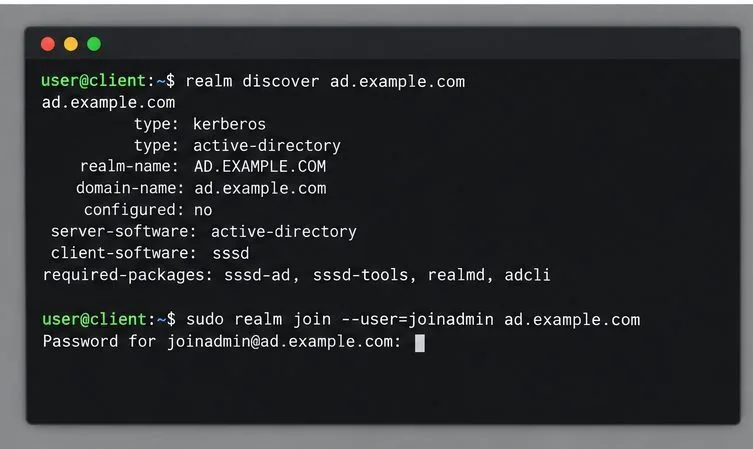
Une détection réussie identifie le domaine comme étant Active Directory, affiche le domaine Kerberos (généralement en majuscules, par exemple « .example.comAD.EXAMPLE.COM ») et peut identifier SSSD comme logiciel client. En cas d'échec, arrêtez-vous ici. Vérifiez les enregistrements DNS et la connectivité avec votre administrateur plutôt que d'essayer des orthographes de domaine aléatoires ou de saisir manuellement l'adresse IP du contrôleur de domaine.
Une fois la découverte réussie, connectez-vous avec un compte disposant de l'autorisation d'ajouter cet ordinateur. La commande vous demandera le mot de passe sans l'enregistrer dans l'historique du shell.
sudo realm join --user=joinadmin ad.example.com
Saisissez le mot de passe du compte uniquement lorsque vous y êtes invité. Ne le saisissez pas ultérieurement --passwordet ne le collez pas dans une commande, un ticket ou une capture d'écran. Une connexion réussie vous ramène généralement à l'invite de commandes sans message de confirmation. Si votre administrateur exige une unité d'organisation (UO) ou un nom d'ordinateur spécifique, demandez les realm joinoptions approuvées avant de vous connecter ; l'emplacement par défaut peut ne pas être conforme à la politique de l'entreprise.
La découverte doit identifier Active Directory avant que la commande d'association ne demande le mot de passe du compte autorisé.
Vérifiez l'ordinateur et testez une connexion AD.
Vérifiez d'abord votre adhésion :
realm list
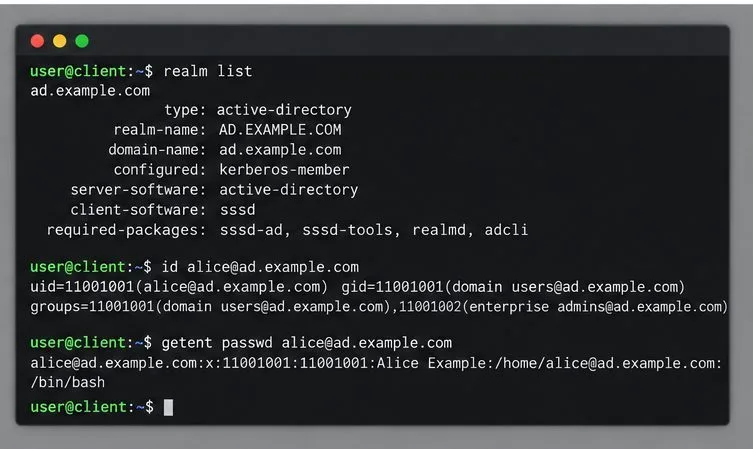
Le domaine devrait apparaître tel que configuré, avec Active Directory comme serveur. Demandez ensuite à SSSD de rechercher un utilisateur de test connu par son nom complet :
id alice@ad.example.com
getent passwd alice@ad.example.com
Remplacez ce alicecompte par un compte réel autorisé à se connecter. L'UID, la liste des groupes et l'enregistrement passwd renvoyés indiquent que le système peut résoudre le compte ; toutefois, ces informations ne prouvent pas à elles seules le bon fonctionnement de la connexion au bureau ou de la stratégie d'accès. Testez une connexion interactive en utilisant le format de compte spécifié par votre administrateur, généralement `<nom_du_compte>` username@ad.example.com. Conservez un compte d'administrateur local disponible jusqu'à ce que vous ayez confirmé la connexion au domaine et l'accès de récupération.
La création du répertoire personnel et le comportement de connexion au bureau dépendent de la version de Pardus, du gestionnaire d'affichage et de la configuration PAM/SSSD. Ne présumez pas que le répertoire personnel d'un utilisateur Active Directory est créé automatiquement : vérifiez-le avec un compte de test contrôlé ou demandez à l'administrateur de configurer et de tester le module de session requis. De même, l'appartenance à un domaine n'octroie pas automatiquement sudoles droits d'administrateur local.
Ces vérifications confirment l'appartenance au domaine et la recherche dans l'annuaire ; un véritable test de connexion est toujours nécessaire pour vérifier la politique du poste de travail.
Si la jointure échoue
Si le nom de domaine est introuvable ou si la découverte a expiré, vérifiez que Pardus utilise bien le DNS interne d'Active Directory, que le nom de domaine correspond à son nom DNS et que le client peut joindre le contrôleur de domaine. Demandez au service informatique de confirmer les enregistrements DNS requis et l'accès au pare-feu.
Erreurs Kerberos ou d'horloge : comparez timedatectl statusavec la source de temps de l'organisation et corrigez la synchronisation horaire avant de réessayer.
Authentification ou autorisation refusée : veuillez vérifier que le compte de connexion est autorisé et que l’objet informatique prévu n’entre pas en conflit avec un objet existant ou une restriction d’unité organisationnelle.
L'inscription réussit, mais la recherche/connexion échoue : consultez realm listl'état SSSDsystemctl status sssd ; utilisez-le journalctl -u sssdpour les messages de diagnostic. Respectez la politique informatique locale avant de modifier les règles d'accès SSSD, PAM ou les informations d'identification mises en cache.