Accueil
» Conseils PC
»
Installer Chrome sur Gooroom OS sans modifier ses politiques
Installer Chrome sur Gooroom OS sans modifier ses politiques
Pour installer Google Chrome sur Gooroom OS sans enfreindre la politique de sécurité, vérifiez d'abord que l'appareil est autorisé à installer des logiciels tiers. Sur un appareil géré ou verrouillé, demandez à l'administrateur de déployer le package Google officiel ; ne désactivez pas la protection Gooroom, ne modifiez pas les fichiers de stratégie et n'essayez pas de forcer l'installation d'un package. Sur un appareil que vous administrez, vérifiez la version du système d'exploitation et l'architecture du processeur, puis installez le fichier .deb officiel de Google correspondant via le gestionnaire de packages autorisé.
Cette distinction est importante : les règles du navigateur Google Chrome et les contrôles du système d’exploitation de Gooroom constituent des niveaux distincts. Une installation peut être techniquement possible tout en enfreignant les règles logicielles, de dépôt ou de terminal de l’organisation.
Ce qui est confirmé et ce qui dépend de l'appareil
Confirmé : Google propose des paquets Chrome pour Linux (Debian/Ubuntu) aux formats x86-64 et ARM64. L’installation sous Linux utilise le gestionnaire de paquets de l’ordinateur et requiert un mot de passe administrateur. Ce paquet permet d’ajouter le dépôt de logiciels de Google afin que le gestionnaire de paquets puisse distribuer les mises à jour. Consultez la configuration requise pour l’installation sous Linux et téléchargez Chrome uniquement depuis la page de téléchargement officielle .
Cela dépend de votre version de Gooroom : l’image exacte, la distribution de base, l’architecture, les règles de gestion des paquets et la configuration de l’organisation déterminent si le paquet Google est accepté. La liste des systèmes compatibles de Google mentionne Debian et Ubuntu, mais pas tous les systèmes d’exploitation dérivés de Debian. Vérifiez votre version locale et confirmez auprès de l’administrateur Gooroom avant de conclure à la compatibilité.
Non établi : les informations publiques ne montrent pas que l’installation de Chrome désactive automatiquement la protection Gooroom, ni que toutes les installations Gooroom gérées autorisent Chrome. Considérez une installation bloquée comme une mesure de contrôle intentionnelle jusqu’à nouvel ordre de l’administrateur.
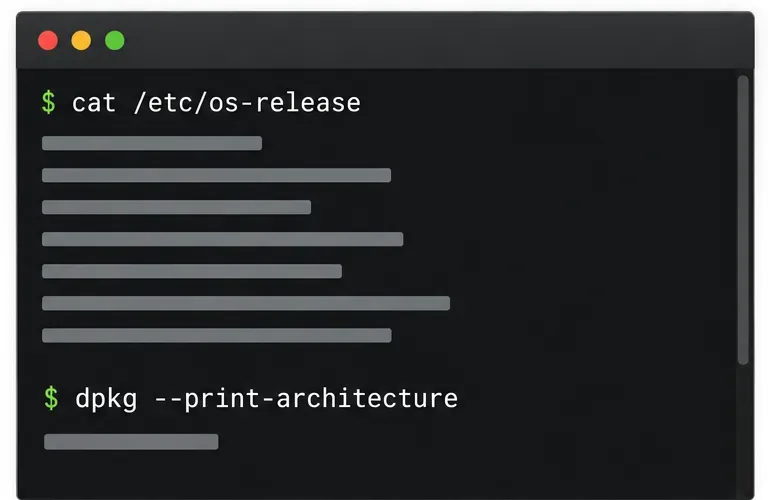
Notez la version du système d'exploitation installé et l'architecture des paquets avant de choisir un programme d'installation Chrome. L'écran présenté est une illustration et non une capture d'écran d'un appareil Gooroom.
1. Vérifiez si vous êtes autorisé à installer le logiciel
Si l'ordinateur appartient à un employeur, un établissement scolaire ou une administration, vérifiez d'abord la procédure de demande de logiciels. N'utilisez pas un compte administrateur dont vous n'êtes pas autorisé à l'utiliser. Demandez au service informatique si Google Chrome est autorisé, si l'appareil doit rester inscrit à la gestion centralisée et si le dépôt de mises à jour de Chrome doit être géré en interne.
L'organisation de code source public de Gooroom inclut un projet de protection du système d'exploitation, mais cela ne détermine pas à lui seul les fonctionnalités de protection activées sur votre appareil ni si l'installation d'un paquet sera bloquée. Le comportement actuel dépend de l'image système et de la politique locale. Si le gestionnaire de paquets refuse l'installation, demande une exception inhabituelle ou signale que le système est protégé, arrêtez l'installation et transmettez le message à l'administrateur. Ne désactivez pas la protection et ne démarrez pas en mode moins restrictif pour la contourner.
2. Confirmer la version et l'architecture
Sur un appareil autorisé par l'administrateur, ouvrez Terminal et exécutez les commandes en lecture seule suivantes :
cat /etc/os-release
dpkg --print-architecture
Le premier rapport indique les détails de la distribution installée ; le second renvoie généralement une valeur amd64pour les systèmes x86-64 ou arm64les systèmes ARM 64 bits. Si dpkgce rapport est absent, la machine n'utilise pas les outils de gestion de paquets Debian requis pour cette procédure. Ne téléchargez pas de paquet au hasard pour effectuer un test. Consultez l'administrateur système pour connaître les formats et dépôts pris en charge.
Comparez le résultat avec la configuration système requise par Google. Si Google ne mentionne pas la version exacte de Gooroom, la compatibilité n'est pas garantie. Demandez à votre équipe informatique de tester le package sur un appareil non critique compatible.
Sélectionnez le paquet .deb officiel correspondant à l'architecture du processeur confirmée sur l'ordinateur Gooroom. Ceci est une représentation générique de la page de téléchargement.
3. Obtenez et installez le package approuvé
Ouvrez la page de téléchargement officielle de Chrome de Google. Sélectionnez le .debpaquet Linux correspondant à votre appareil : x86-64 pour amd64, ou ARM64 pour arm64. N’utilisez pas de sites de téléchargement tiers ni de paquet destiné à une autre architecture.
Si l'appareil est géré de manière centralisée, soumettez le package téléchargé via le catalogue de logiciels de l'organisation ou demandez au service informatique de le déployer. Vérifiez si le dépôt de mises à jour Google de Chrome est autorisé. Le package standard de Google peut enregistrer son dépôt ; les organisations qui restreignent les dépôts externes doivent faire approuver, dupliquer ou gérer la source de mise à jour par leur service informatique.
Sur un appareil que vous gérez personnellement et où l'installation de paquets locaux est autorisée, ouvrez le fichier téléchargé .debavec le gestionnaire de paquets du système et vérifiez les détails du paquet. Poursuivez uniquement s'il s'agit du paquet Chrome officiel et si vous êtes autorisé à approuver l'invite de l'administrateur. Si Gooroom utilise un autre programme d'installation ou bloque le paquet, arrêtez-vous plutôt que de modifier les paramètres de sécurité du système.
Ne modifiez pas les paramètres de stratégie Gooroom, ne supprimez pas les agents de gestion des terminaux, n'ajoutez pas de dépôt non approuvé et n'exécutez pas de commande d'installation forcée. Ces actions peuvent modifier l'état de sécurité ou créer un chemin de mise à jour non géré. Si votre administrateur souhaite un déploiement via le terminal, demandez-lui d'utiliser la procédure de gestion des packages documentée pour la version exacte de Gooroom.
Le programme d'installation peut demander une autorisation d'administrateur. Ne poursuivez l'installation que si vous êtes autorisé et que la source du package est approuvée ; le contenu exact de la boîte de dialogue varie selon la version de Gooroom.
4. Vérifiez Chrome et préservez les contrôles de stratégie
Après l'installation, lancez Chrome et vérifiez qu'il s'ouvre correctement. Dans la barre d'adresse, saisissez `/etc/chrome.h` chrome://policy, sélectionnez « Recharger les stratégies » et consultez l'état et les valeurs affichés. Google indique que cette page permet de vérifier les stratégies Chrome sous Linux. Une stratégie comportant une erreur ou une valeur inattendue nécessite de contacter le service informatique, et non de supprimer les fichiers de stratégie.
Google distingue les stratégies obligatoires stockées dans un dossier de stratégies géré des stratégies utilisateur recommandées. Sur les installations gérées, les fichiers de stratégies obligatoires ne doivent pas être accessibles en écriture aux utilisateurs non administrateurs, et Google déconseille de définir la même stratégie dans plusieurs fichiers. Ne créez ni ne modifiez de fichiers dans ce dossier si vous n'êtes pas l'administrateur Chrome désigné. Consultez le guide de configuration des stratégies Linux/etc/opt/chrome/policies/ de Google ainsi que les instructions de déploiement et de test .
Utilisez chrome://policy pour consulter les paramètres Chrome appliqués. Les valeurs masquées sont données à titre d'exemple ; comparez le résultat réel avec la politique approuvée par votre organisation.
Quand s'arrêter et lui demander
L'appareil est géré de manière centralisée et Chrome ne figure pas dans son catalogue de logiciels approuvés.
La version ou l'architecture du système d'exploitation ne correspond pas aux options de package prises en charge par Google.
Le programme d'installation vous demande de contourner une protection, de désactiver une stratégie ou d'ajouter un dépôt que vous ne pouvez pas vérifier.
Chrome s'ouvre mais chrome://policysignale des erreurs ou des valeurs de stratégie différentes de la configuration approuvée.
Une installation réussie se termine par le lancement de Chrome, l'enregistrement de l'appareil dans son système de gestion et l'affichage des stratégies avec les valeurs attendues. Si l'un de ces contrôles échoue, suspendez le déploiement et demandez à l'administrateur de résoudre le problème de package ou de stratégie avant d'utiliser Chrome à des fins professionnelles.