Accueil
» Conseils PC
»
Configurez l'isolation du navigateur Gooroom via la politique de votre organisation
Configurez l'isolation du navigateur Gooroom via la politique de votre organisation
L'ouverture d'un portail interne dans le mauvais navigateur Gooroom, ou le blocage d'un site externe, est généralement dû à une politique de confiance du navigateur plutôt qu'à une préférence de navigation classique. La protection du navigateur Gooroom achemine les sites via des processus de navigateur de confiance ou non fiables. Dans les déploiements Hancom Gooroom, le fournisseur décrit GPMS comme une plateforme centrale de gestion des paramètres et précise que le navigateur Gooroom applique des politiques différentes selon la destination ; consultez la page produit Hancom Gooroom . Les utilisateurs ordinaires peuvent avoir besoin de l'intervention d'un administrateur pour modifier la classification d'un site. Au 9 octobre 2026, la documentation publique du fournisseur ne présente pas le chemin d'accès détaillé au menu GPMS ; référez-vous donc au manuel correspondant à votre déploiement spécifique.
Que contrôle l'isolation du navigateur Gooroom ?
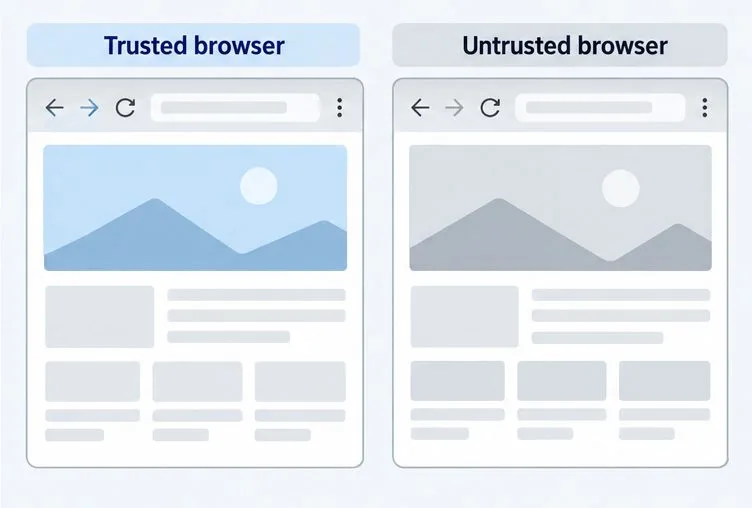
Gooroom Browser est un navigateur basé sur Chromium qui applique des processus et des politiques de navigation distincts pour les sites de confiance et les sites non fiables, lesquels peuvent varier selon la destination. Cette distinction fait partie intégrante de la conception de sécurité de Gooroom ; elle est différente du choix d'un mode de navigation privée ou de la modification des autorisations d'un site, comme l'accès à la caméra. Hancom décrit cette protection du navigateur comme l'application de politiques basées sur la destination d'accès, incluant un traitement différent pour la navigation de confiance et celle des sites non fiables. Sa page produit présente également GPMS comme un moyen de gérer les paramètres de l'appareil de manière centralisée.
« Gooroom OS » peut désigner différentes éditions ou déploiements. Hancom Gooroom et l'image système Gooroom d'une organisation peuvent ne pas proposer les mêmes outils de gestion ni les mêmes menus. Les informations publiques sur le produit confirment le modèle de stratégie, mais ne précisent ni la navigation actuelle du système de gestion des stratégies de groupe (GPMS), ni les noms des champs de stratégie, ni un bouton d'activation/désactivation universel pour l'utilisateur final. Les étapes décrites ci-dessous privilégient donc une procédure de configuration sécurisée plutôt que des noms de boutons arbitraires.
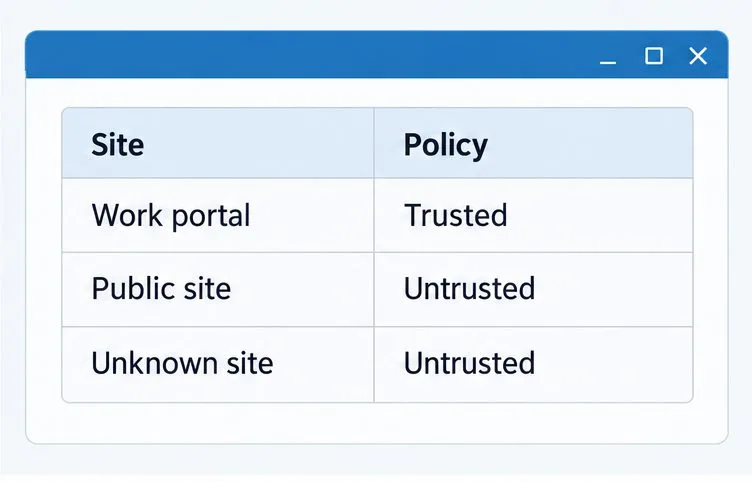
Les quatre panneaux d'interface ci-dessous sont des illustrations explicatives et non des captures d'écran d'une version spécifique de Gooroom. Les classifications des sites d'exemple ne correspondent pas aux valeurs par défaut de votre organisation.
Notez l'édition et la version affichées sur votre appareil avant de demander une modification de la police d'assurance.Une fiche de planification aide un administrateur à examiner les classifications de sites proposées avant de les appliquer.Veuillez utiliser la documentation GPMS de l'organisation pour connaître les contrôles appropriés dans sa version déployée.La protection du navigateur Gooroom vise à séparer les processus de navigation de confiance et non fiables.
Avant de modifier une politique de navigateur
Commencez par identifier l'édition et la version installées, ainsi que le mode de gestion de l'ordinateur (ordinateur géré par l'organisation). Notez ces informations dans la section « À propos » ou « Informations système » du système, si disponible. Si la gestion des stratégies de groupe (GPMS) n'est pas installée ou si vous ne disposez pas des droits d'administrateur, demandez à l'administrateur système de confirmer la procédure à suivre. N'essayez pas de modifier les fichiers de stratégie du navigateur ni les options de Chromium ; ces modifications pourraient ne pas être compatibles avec la protection du navigateur assurée par Gooroom et pourraient entrer en conflit avec la stratégie gérée.
Préparez une liste restreinte des sites nécessitant un traitement particulier. Indiquez le nom d'hôte de chaque service et la raison pour laquelle il doit être considéré comme fiable. Un processus de connexion peut impliquer des redirections via plusieurs noms d'hôte contrôlés par l'organisation ; renseignez-vous donc auprès du responsable du service pour connaître les destinations requises. Ne classez pas un domaine public entier comme fiable simplement parce qu'une seule page est nécessaire.
Comment configurer cette politique en toute sécurité ?
Confirmez le propriétaire de la stratégie. Si votre appareil est géré, indiquez à votre administrateur informatique ou de sécurité l'édition, la version, le site concerné et le comportement attendu. Pour un appareil Hancom Gooroom, vérifiez si ce déploiement utilise GPMS pour les stratégies du navigateur Gooroom. Si vous administrez une autre image Gooroom, consultez le guide de gestion correspondant.
Définissez la classification du site. Le responsable de la politique de sécurité détermine si l'hôte concerné relève du processus de confiance ou non. Les sites inconnus et publics doivent être classés comme non fiables au sein de l'organisation, sauf autorisation spécifique du responsable de la sécurité. Dissociez la classification de confiance du site des autres contrôles, comme l'autorisation des téléchargements ; la page produit publique ne précise pas ces champs de politique détaillés.
Appliquez la modification en suivant le guide d'administration correspondant. Un administrateur autorisé doit utiliser la méthode de gestion des stratégies de groupe (GPMS) documentée pour la version installée, appliquer la règle hôte approuvée à l'utilisateur ou au groupe d'appareils concerné et éviter d'étendre la règle au-delà du service demandé. La documentation publique n'indiquant ni le chemin d'accès à la console actuelle ni la syntaxe des stratégies, veuillez interrompre l'exécution et consulter le guide de déploiement ou le support du fournisseur si le contrôle pertinent n'est pas clairement identifié. Ne copiez pas les noms de menus d'une autre version de Gooroom.
Commencez par effectuer le test sur un seul appareil géré. Une fois que l'administrateur a confirmé l'application de la stratégie, fermez puis rouvrez Gooroom Browser si les instructions de déploiement l'exigent. Testez un site interne autorisé et une destination de test non fiable autorisée. N'utilisez pas de site malveillant en production pour tester l'isolation.
Que se passe-t-il si un site s'ouvre toujours dans le mauvais navigateur ?
Notez l'adresse exacte après les redirections, la fenêtre ou le navigateur ouvert, la version et la mise à jour de l'appareil, ainsi que l'heure du test. Transmettez ces informations à l'administrateur des stratégies afin qu'il puisse vérifier la règle appliquée et son exécution sur l'appareil. Un hôte de redirection manquant ou une règle appliquée au mauvais groupe d'appareils peut expliquer une incohérence ; l'administrateur doit toutefois vérifier ces informations dans les enregistrements de stratégies du déploiement.
Si le site est bloqué, ne l'ajoutez pas à la liste des sites de confiance pour contourner le blocage. Vérifiez d'abord auprès du propriétaire du service que l'adresse est légitime et nécessaire, puis demandez à l'administrateur de sécurité de choisir l'exception autorisée la plus restrictive. Si l'indicateur du navigateur ou le statut de gestion attendu ne s'affiche pas, utilisez la méthode de vérification décrite dans la documentation de votre version de Gooroom ; les sources publiques ne définissent pas de page de statut universelle.
Comment pouvez-vous confirmer que la modification a fonctionné ?
Demandez à l'administrateur de confirmer que la nouvelle règle est bien attribuée à l'appareil ou au groupe d'utilisateurs approprié. Vérifiez ensuite que le site de travail approuvé s'ouvre dans le processus de navigateur de confiance et que la destination de test non fiable reste dans le processus non fiable, en vous référant aux indicateurs documentés pour votre déploiement. Si l'une des destinations est traitée différemment, indiquez l'URL finale et cessez d'étendre la liste des navigateurs de confiance jusqu'à ce que la règle ait été vérifiée.