Configurer un VPN Pardus avec un profil fourni par le fournisseur

Ajoutez un profil OpenVPN à NetworkManager sur Pardus, installez le plugin approprié, protégez les identifiants et vérifiez que le VPN est actif.
Pour configurer un VPN sur Pardus, obtenez le protocole et le profil de connexion exacts auprès de votre fournisseur VPN ou de votre administrateur réseau, puis ajoutez-les via NetworkManager. Pour un service OpenVPN, le point de départ le plus fiable est le .ovpnprofil du fournisseur et l'extension OpenVPN de NetworkManager ; votre ordinateur pourra ensuite se connecter ou se déconnecter de ce profil enregistré. Pardus propose des éditions XFCE et GNOME ; les noms des menus diffèrent donc, et les identifiants et les routes exacts doivent être fournis par le service VPN.
Les images d'interface ci-dessous sont des maquettes génériques de type NetworkManager, et non des captures d'écran d'un ordinateur Pardus. Utilisez ces étapes comme guide et suivez les indications disponibles dans votre session.
Vérifiez d'abord le protocole VPN. Un VPN ne se configure pas uniquement avec un mot de passe : il peut également nécessiter une adresse de serveur, un certificat, une clé privée, un code à usage unique ou une application spécifique au fournisseur. Demandez à l'administrateur ou au fournisseur la méthode client Linux prise en charge et le profil complet. N'essayez pas de deviner la passerelle ni de réutiliser un profil provenant d'un autre service.
Pour OpenVPN, conservez le fichier du fournisseur .ovpnet les fichiers de certificat ou de clé séparés ensemble jusqu'à ce que vous ayez importé et testé la connexion. Certains profils incluent les identifiants et les certificats dans le fichier ; d'autres font référence à des fichiers séparés. Traitez les clés privées et les profils exportés comme des informations confidentielles et ne les transmettez à personne ni ne les publiez dans un journal de terminal public.
NetworkManager nécessite un plugin de protocole avant de pouvoir importer et activer de nombreux profils VPN. Le plugin OpenVPN est distinct du profil VPN lui-même. Vérifiez d'abord les paquets disponibles dans vos dépôts Pardus activés :
sudo apt update
apt-cache policy network-manager-openvpn network-manager-openvpn-gnome
Si APT propose un candidat à l'installation pour le plugin OpenVPN, installez le plugin principal et, si nécessaire pour l'éditeur graphique de votre ordinateur, son package d'interface correspondant :
sudo apt install network-manager-openvpn network-manager-openvpn-gnomeLes noms et la disponibilité des paquets peuvent varier selon la version de Pardus et les dépôts activés. Si aucun paquet n'est disponible, consultez la configuration des sources logicielles de Pardus ou le centre logiciel plutôt que d'ajouter un dépôt Debian d'une autre version. Sur une distribution GNOME, le paquet spécifique à GNOME assure l'intégration graphique d'OpenVPN ; d'autres environnements de bureau peuvent utiliser une interface différente.
Le gestionnaire de paquets de Pardus documente son application de bureau NetworkManager, tandis que la documentation de NetworkManager explique que les protocoles VPN utilisent des plugins. Ces informations ne garantissent pas que tous les plugins de protocole soient installés par défaut ; il est donc conseillé de vérifier les paquets disponibles localement avant toute installation.
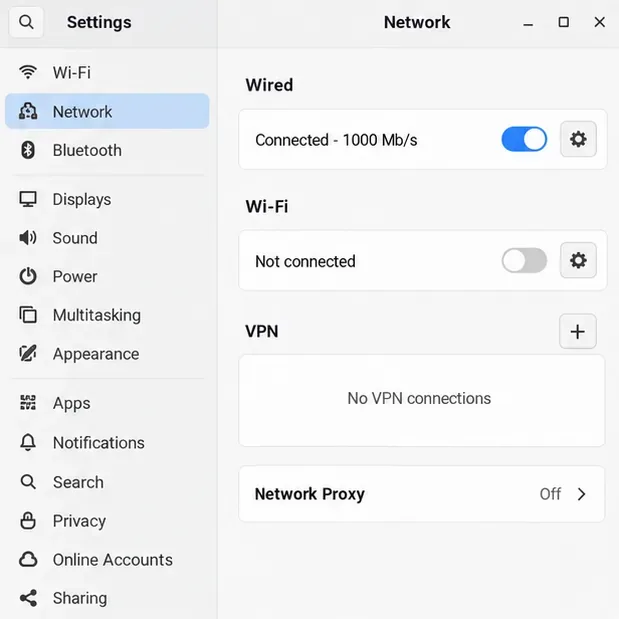
Utilisez l'option d'importation de votre éditeur réseau lorsqu'elle est disponible. Sous GNOME, ouvrez les Paramètres , sélectionnez Réseau , puis cliquez sur le bouton « + » à côté de VPN ; choisissez OpenVPN ou l'option permettant d'importer une configuration enregistrée. Sous XFCE, ouvrez le menu du panneau Gestionnaire de réseau et sélectionnez son éditeur de connexion, puis ajoutez ou importez un profil VPN. La formulation et les options d'importation disponibles varient selon l'interface et la version des plugins installés.
Si l'éditeur ne dispose pas de fonction d'importation, l'outil en ligne de commande de NetworkManager peut importer un profil OpenVPN. Remplacez le chemin d'accès réel au fichier :
nmcli connection import type openvpn file "$HOME/Downloads/provider-profile.ovpn"Cela crée une connexion NetworkManager enregistrée. Si la commande indique que le plugin VPN est manquant, installez le plugin correspondant depuis les dépôts Pardus et réessayez. Si elle signale un profil invalide, demandez à votre fournisseur une configuration OpenVPN compatible avec NetworkManager ; ne modifiez pas les directives de chiffrement ou de certificat au hasard.
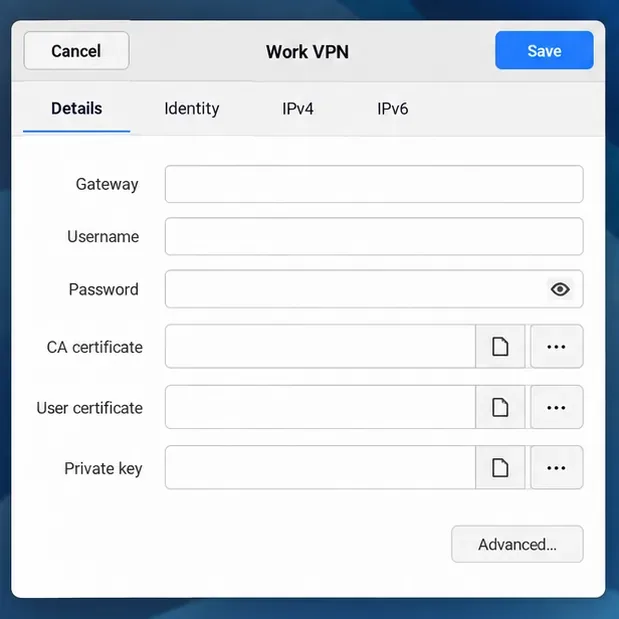
Après l'importation, vérifiez les paramètres d'authentification du profil. S'il fait référence à un certificat d'autorité de certification, un certificat client ou une clé privée distincts, assurez-vous que les chemins d'accès aux fichiers sont toujours valides. Saisissez le nom d'utilisateur, le mot de passe ou la phrase secrète fournis pour ce VPN ; la méthode d'authentification étant spécifique au serveur, certains profils n'utiliseront pas tous les champs affichés dans l'exemple. Enregistrez le profil, puis sélectionnez-le dans la section VPN du menu Réseau ou du panneau des paramètres.
Vous pouvez également démarrer la connexion enregistrée depuis un terminal. Remplacez le nom entre guillemets par le nom de connexion affiché par NetworkManager :
nmcli --ask connection up id "Work VPN"
nmcli connection show --active
Cette --askoption permet à NetworkManager de demander les identifiants lorsque le profil l'exige, au lieu d'enregistrer le mot de passe dans l'historique du terminal. La commande `active-connections` devrait afficher le profil VPN une fois la connexion établie. Testez également un service ou une adresse interne que le VPN est censé atteindre. Un tunnel connecté n'achemine pas nécessairement tout le trafic Internet via le VPN : les profils de tunnel fractionné peuvent acheminer uniquement certains réseaux.
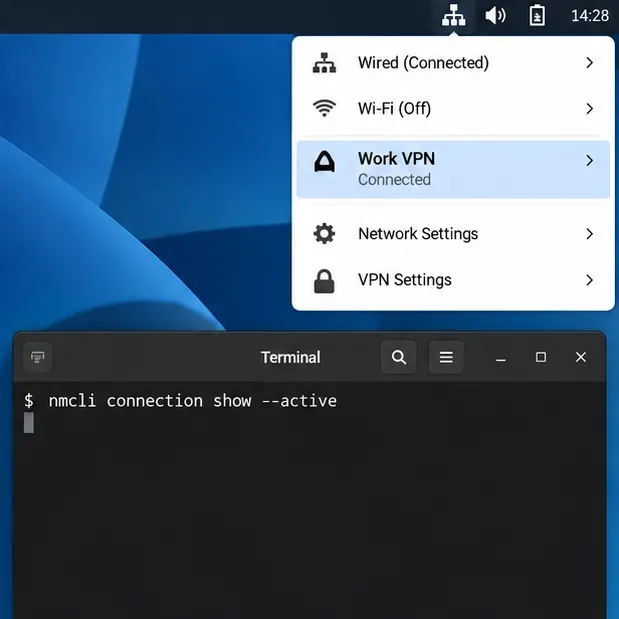
Pour WireGuard, NetworkManager 1.16 et versions ultérieures offrent une prise en charge native, mais la procédure de configuration des profils peut différer de celle d'OpenVPN. Les services d'entreprise peuvent nécessiter OpenConnect ou le client propre à l'organisation. Suivez les instructions actuelles du propriétaire du serveur pour ces types de connexions plutôt que d'essayer d'importer chaque configuration comme pour OpenVPN. Vérifiez que la connexion est établie en consultant le profil actif et en accédant à la destination que le VPN est censé fournir.
Références : Informations sur la version et le bureau de Pardus , fiche du paquet d'applet NetworkManager de Pardus 23 , documentation du plugin VPN NetworkManager , référence d'importation nmcli de NetworkManager , instructions de configuration VPN GNOME et détails du profil de connexion OpenVPN .
Ajoutez un profil OpenVPN à NetworkManager sur Pardus, installez le plugin approprié, protégez les identifiants et vérifiez que le VPN est actif.
Préparez une clé USB bootable, vérifiez la compatibilité matérielle 64 bits et installez Pardus 23 XFCE tout en protégeant les fichiers existants et en évitant les pièges courants des anciens BIOS.
Distribuez un fond d'écran personnalisé aux clients Pardus, configurez les bureaux Xfce ou GNOME et appliquez les politiques utilisateur de Lider Ahenk avec des contrôles pilotes sécurisés.
Corrigez un plafond de 1024 × 768 en vérifiant SPICE, la vidéo virtuelle, le canal invité et spice-vdagent, avec des vérifications sécurisées lorsque Pardus ne dispose pas d'un package candidat.
Installez le serveur Lider, configurez son programme d'installation en toute sécurité, enregistrez les points de terminaison Ahenk et vérifiez un projet pilote avant d'étendre la gestion centralisée.
Téléchargez l'ISO de bureau officielle de Pardus 23, gravez-la en toute sécurité avec Rufus et démarrez un PC Windows dans une session Live temporaire.
Découvrez pourquoi Pardus 23 ne détecte pas votre carte son, puis utilisez des vérifications ALSA, firmware et PipeWire ou PulseAudio ciblées pour rétablir la lecture.
Enregistrez les préférences HamoniKR sur un support de stockage externe, y compris les dossiers personnels cachés, et choisissez un mode de restauration sécurisé lors d'une nouvelle installation.
Installez et configurez xrdp sur Pardus, choisissez la session Xfce appropriée, limitez l'accès au réseau et vérifiez que la connexion à distance fonctionne.
Diagnostiquer les échecs de connexion APT de Pardus 23, confirmer les sources officielles yirmiuc et restaurer la mise à jour apt sans contourner les vérifications de signature des paquets.