Accueil
» Conseils PC
»
Configurer les certificats S/MIME dans Thunderbird pour sécuriser la messagerie électronique
Configurer les certificats S/MIME dans Thunderbird pour sécuriser la messagerie électronique
Pour configurer S/MIME dans Mozilla Thunderbird, installez un certificat de messagerie personnel avec sa clé privée, puis sélectionnez ce certificat pour la signature numérique et le chiffrement dans Paramètres du compte → Chiffrement de bout en bout . Si vous ne possédez pas encore de certificat, Thunderbird 128 et versions ultérieures peuvent générer une demande de signature de certificat (CSR) à soumettre à une autorité de certification.
La procédure ci-dessous couvre les deux situations et se termine par un message de test signé et chiffré. Les noms des menus suivent la documentation de Mozilla pour Thunderbird ; leur emplacement exact peut varier légèrement selon la version et le système d’exploitation.
Avant de commencer : identifiez le certificat dont vous avez besoin
S/MIME (Secure/Multipurpose Internet Mail Extensions) est une norme de signature et de chiffrement des courriels. Une signature numérique permet au destinataire de vérifier l'expéditeur et de s'assurer que le message n'a pas été altéré. Le chiffrement protège le contenu du message afin que seuls les détenteurs autorisés des clés privées appropriées puissent le lire. Il s'agit d'opérations distinctes : la signature ne masque pas automatiquement le contenu d'un message.
Une autorité de certification (AC) vérifie une identité ou une adresse électronique et délivre un certificat associant cette identité à une clé publique . La clé privée correspondante doit rester sous votre contrôle. Vous avez besoin du certificat associé à l'adresse électronique ou à l'identité précise que vous configurez dans Thunderbird.
Vous possédez déjà un fichier .p12 ou .pfx ? Ces fichiers PKCS#12 contiennent généralement votre certificat et votre clé privée. Conservez le mot de passe d'importation, ignorez les étapes relatives à la CSR et utilisez le chemin d'accès au certificat existant à l'étape 5.
Vous ne possédez qu'un certificat .cer, .crt ou PEM ? Ce certificat seul ne remplace pas la clé privée correspondante. Utilisez-le avec une clé déjà enregistrée dans Thunderbird ou demandez à l'émetteur comment elle a été générée.
Besoin d'un nouveau certificat ? Utilisez la procédure CSR ci-dessous sur Thunderbird 128 ou version ultérieure. Le cas échéant, demandez à votre service informatique quelle autorité de certification et quelle politique de certificats utiliser.
Créer une demande de certificat dans Thunderbird
Étape 1 : Ouvrez les paramètres de chiffrement du compte concerné.
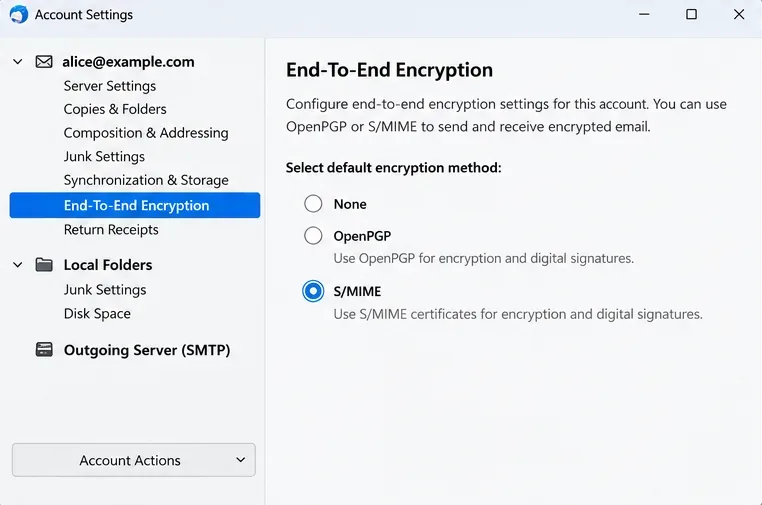
Ouvrez Thunderbird, sélectionnez le menu de l'application ≡ → Paramètres du compte , puis choisissez l'adresse e-mail à protéger. Cliquez sur Chiffrement de bout en bout dans le volet de navigation de gauche du compte. Si vous utilisez un alias ou une autre identité, assurez-vous de configurer l'identité prévue et non une adresse d'expéditeur différente.
La page de chiffrement de bout en bout du compte sélectionné est le point de départ de la configuration S/MIME.
Étape 2 : Générer un CSR S/MIME
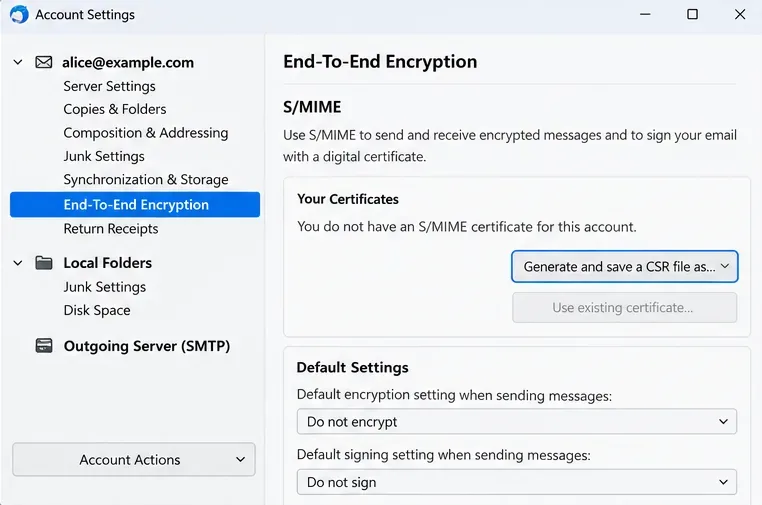
Faites défiler jusqu'à S/MIME et choisissez « Générer et enregistrer un fichier CSR sous… » . Une demande de signature de certificat (CSR) est un fichier contenant votre clé publique et les informations nécessaires à une autorité de certification pour émettre votre certificat. Thunderbird crée la paire de clés localement et conserve la clé privée dans son gestionnaire de certificats.
Mozilla documente la fonctionnalité intégrée de génération de CSR pour Thunderbird 128 et versions ultérieures ; les anciennes pages d’aide indiquant qu’un outil externe de génération de clés est toujours requis ne s’appliquent pas à cette nouvelle procédure. Respectez les paramètres cryptographiques par défaut affichés à l’écran, sauf si votre autorité de certification ou votre administrateur spécifie une alternative prise en charge.
Utilisez la section S/MIME pour générer une CSR lors de la demande d'un nouveau certificat personnel.
Étape 3 : Enregistrez la requête sans perdre la clé
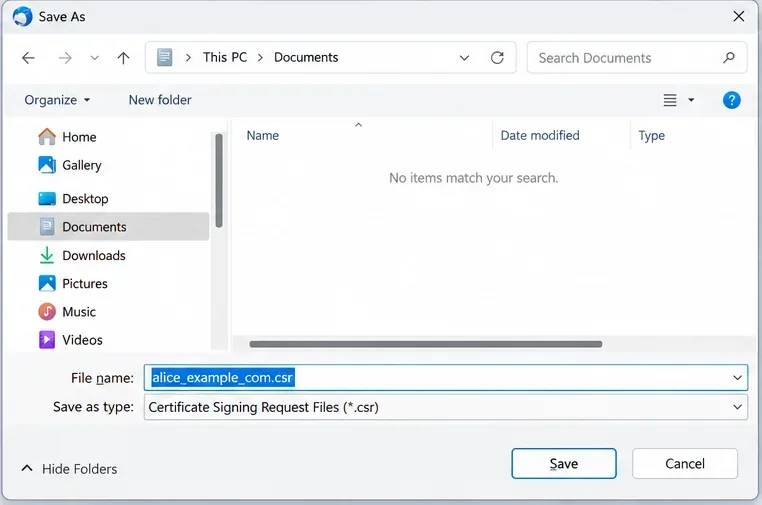
Choisissez un nom et un emplacement clairs pour le CSR, par exemple alice_example_com.csr , et conservez votre profil Thunderbird intact pendant l'émission du certificat. Le CSR enregistré ne constitue pas une sauvegarde de votre clé privée. Ne créez pas inutilement une seconde paire de clés si vous attendez toujours le certificat associé à la première demande.
Enregistrez le fichier de demande de signature de certificat afin qu'il puisse être soumis à l'autorité de certification.
Étape 4 : Obtenir le certificat délivré par une autorité de certification
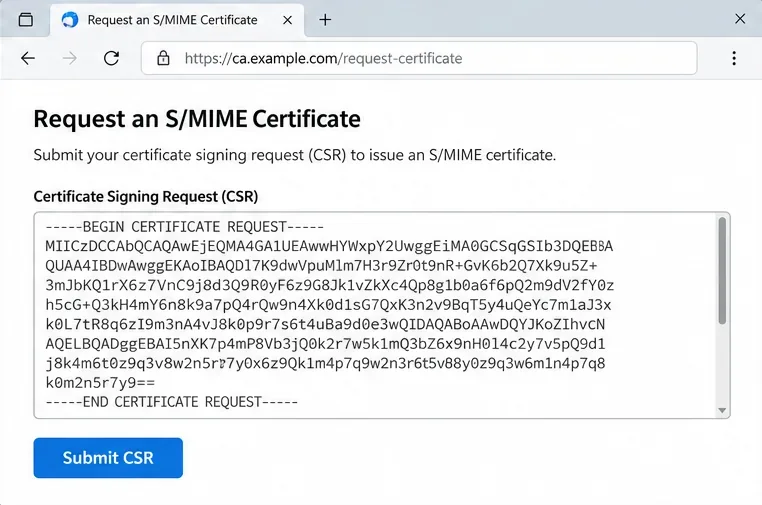
Suivez les instructions de l'autorité de certification pour prouver que vous contrôlez votre adresse e-mail et soumettre la demande de signature de certificat (CSR). Si un texte est demandé, ouvrez la CSR et copiez son contenu intégral, y compris les lignes « BEGIN CERTIFICATE REQUEST » et « END CERTIFICATE REQUEST » . Téléchargez le certificat émis ainsi que tous les certificats d'autorité de certification intermédiaires fournis par l'émetteur.
Vérifiez que l'autorité de certification (AC) a bien accepté votre demande de signature de certificat (CSR) et n'a pas généré une clé privée distincte. Comme l'indique Mozilla, la réception d'un fichier .p12 ou .pfx après l'envoi d'une CSR peut signifier que l'émetteur a généré une autre paire de clés. Renseignez-vous auprès de l'émetteur avant d'importer votre CSR. L'adresse du site web de l'AC ci-dessous est donnée à titre d'exemple ; le format exact varie selon le fournisseur.
Un formulaire de soumission d'autorité de certification accepte le texte intégral de la RSE, y compris ses marqueurs de début et de fin.
Importez votre certificat et protégez la clé privée.
Étape 5 : Importez le certificat émis ou un fichier .p12/.pfx existant.
Retour aux paramètres du compte → Chiffrement de bout en bout → Gérer les certificats S/MIME (l'intitulé du gestionnaire de certificats peut être raccourci dans certaines versions).
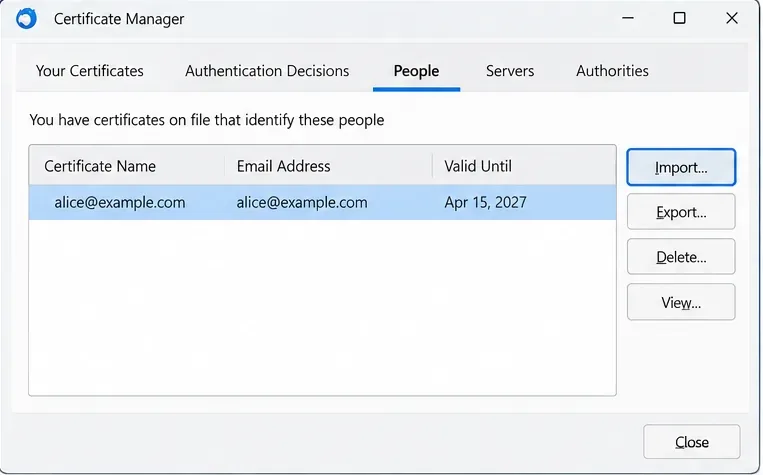
Si vous avez créé la CSR dans Thunderbird : ouvrez l’ onglet « Personnes » , sélectionnez « Importer » , puis choisissez le certificat reçu de l’autorité de certification. Thunderbird possédant déjà la clé privée correspondante, il devrait associer le certificat émis à votre identité. Si l’émetteur a fourni des certificats intermédiaires, importez-les dans la section « Autorités » . Mozilla recommande expressément de ne pas cocher les cases de confiance explicites lors de l’importation des certificats intermédiaires ; l’importation de la chaîne ne justifie pas l’octroi d’une nouvelle ancre de confiance.
Si vous possédez déjà un fichier .p12 ou .pfx : utilisez l’ onglet « Vos certificats » et son option « Importer » , sélectionnez le fichier et indiquez son mot de passe d’exportation lorsque vous y êtes invité. Un certificat sans la clé privée correspondante ne peut ni signer ni déchiffrer les messages.
L'onglet Personnes contient le contrôle d'importation utilisé pour un certificat émis à partir de la CSR de Thunderbird.
Étape 6 : Effectuez une sauvegarde sécurisée avant d’envoyer un courriel chiffré
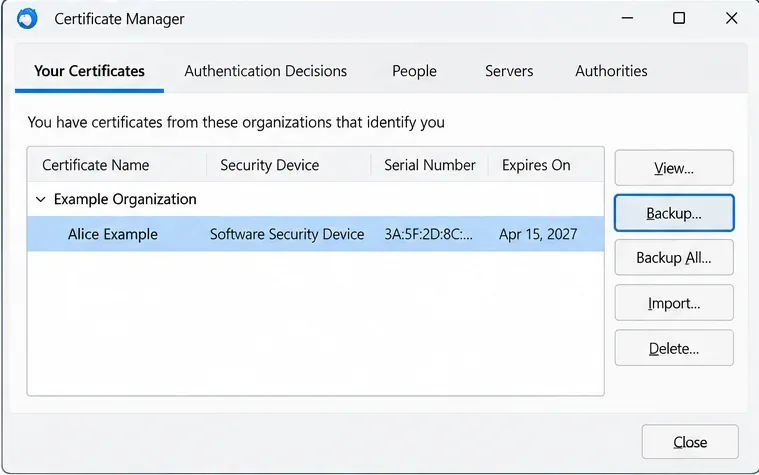
Ouvrez « Vos certificats » et vérifiez que le nouveau certificat personnel y figure. Sélectionnez-le, cliquez sur « Sauvegarder » et choisissez un emplacement de stockage sécurisé et distinct. Protégez la sauvegarde exportée avec un mot de passe fort et unique, stocké dans un gestionnaire de mots de passe. Ne vous envoyez pas par courriel un fichier de clé privée non protégé.
Cela a des conséquences qui vont au-delà d'une simple réinstallation : si vous perdez votre clé privée, les messages chiffrés reçus précédemment risquent d'être illisibles, même si leurs fichiers existent toujours. Si vous consultez des courriels chiffrés sur plusieurs ordinateurs, importez une copie transférée de manière sécurisée du même certificat personnel et de la même clé privée sur chaque appareil, plutôt que de créer des identités distinctes.
Sauvegardez le certificat personnel et sa clé privée depuis votre répertoire de certificats vers un espace de stockage sécurisé.
Sélectionnez S/MIME pour la signature et le chiffrement
Étape 7 : Attribuer le certificat au compte
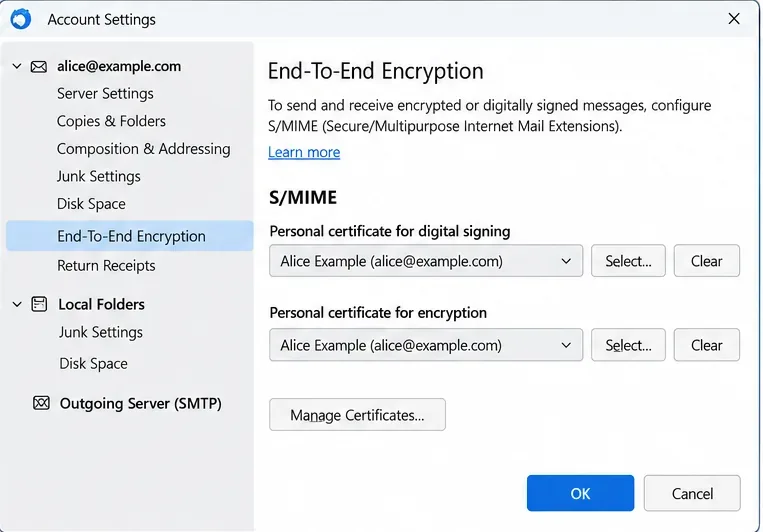
Dans la section Chiffrement de bout en bout , repérez les options S/MIME intitulées « Certificat personnel pour la signature numérique » et « Certificat personnel pour le chiffrement » . Cliquez sur « Sélectionner… » pour chacune et choisissez le nouveau certificat. Thunderbird peut proposer d'utiliser le même certificat pour les deux fonctions ; acceptez cette proposition si le certificat est compatible avec les deux usages et si la politique de votre organisation le permet.
Pour les tests initiaux, activez d'abord la signature numérique du message et activez le chiffrement de manière sélective plutôt que de l'imposer à chaque message sortant. Le chiffrement destiné à un tiers nécessite un certificat S/MIME valide et fiable pour chaque destinataire. Si OpenPGP et S/MIME sont tous deux configurés, vérifiez la technologie de sécurité sélectionnée dans l'éditeur de messages avant l'envoi.
Choisissez le certificat personnel approprié pour la signature numérique et le chiffrement dans les paramètres du compte.
Envoyer un message de test et résoudre les problèmes bloquants courants
Étape 8 : Vérifier que la signature et le chiffrement fonctionnent
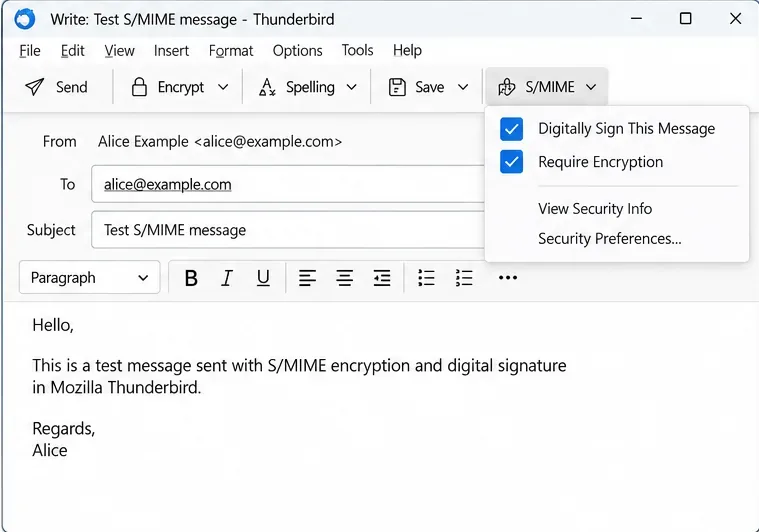
Rédigez un nouveau courriel depuis l'identité configurée vers votre propre adresse. Activez la signature numérique à l'aide des paramètres de sécurité ou S/MIME de la fenêtre de rédaction. Envoyez le courriel, ouvrez la copie reçue et vérifiez que Thunderbird indique une signature valide.
Rédigez un second message à votre propre adresse, activez le chiffrement et la signature, puis envoyez-le. Ouvrez le message reçu et vérifiez que Thunderbird indique bien le déchiffrement et une signature valide. Mozilla recommande ce test à soi-même après la création du compte.
Demandez à un correspondant utilisant S/MIME de vous envoyer un message signé. Une fois que Thunderbird aura reçu son certificat valide et que son identité aura été vérifiée, testez une courte réponse chiffrée avant d'envoyer des informations sensibles.
Un message adressé au même compte peut permettre de tester la signature S/MIME et le chiffrement avant de contacter d'autres personnes.
Si un test échoue, utilisez le symptôme pour choisir le prochain contrôle au lieu d'importer les certificats à répétition :
Ce que vous voyez
Vérifier d'abord
Certificat non offert dans Select…
Vérifiez l'adresse de l'expéditeur, l'expiration du certificat, l'utilisation de la clé, la correspondance de la clé privée et la chaîne d'autorité de certification requise.
L'importation des fichiers .p12 ou .pfx échoue.
Vérifiez le fichier et le mot de passe d'exportation ; demandez à l'émetteur une exportation PKCS#12 complète et récente si nécessaire.
La signature fonctionne ; le chiffrement vers un contact échoue.
Obtenez et validez le certificat S/MIME de ce contact. Votre propre certificat ne suffit pas.
Un message ne peut pas être déchiffré sur un autre appareil
Vérifiez que la même clé privée personnelle est installée ; ne résolvez pas ce problème en créant un nouveau certificat.
N'oubliez pas que les en-têtes et les informations de routage des courriels ne sont pas entièrement protégés par le chiffrement de bout en bout. Une signature numérique constitue une vérification d'identité utile, mais il est toujours recommandé de vérifier un certificat ou un expéditeur inconnu auprès d'un organisme de confiance avant d'envoyer des données sensibles.
Vérification finale
La configuration est terminée lorsque Thunderbird affiche votre certificat personnel dans la section « Vos certificats » , le propose pour les deux fonctions S/MIME et vérifie et déchiffre correctement un courriel de test signé et chiffré que vous vous envoyez. Conservez une copie de sauvegarde de votre clé privée protégée par mot de passe et renouvelez le certificat avant son expiration.