Accueil
» Wiki
»
Une faille de sécurité découverte dans la puce Bluetooth utilisée par un milliard dappareils dans le monde
Une faille de sécurité découverte dans la puce Bluetooth utilisée par un milliard dappareils dans le monde
L'ESP32 est une puce à bas prix extrêmement populaire du fabricant chinois Espressif, qui devrait être utilisée dans plus d'un milliard d'appareils dans le monde d'ici 2023, et qui contient une « porte dérobée » non documentée qui peut être exploitée pour des attaques.
Ces commandes non documentées permettent l'usurpation d'identité d'appareils de confiance, l'accès non autorisé aux données, la redirection vers d'autres appareils sur le réseau et la possibilité d'établir la persistance.
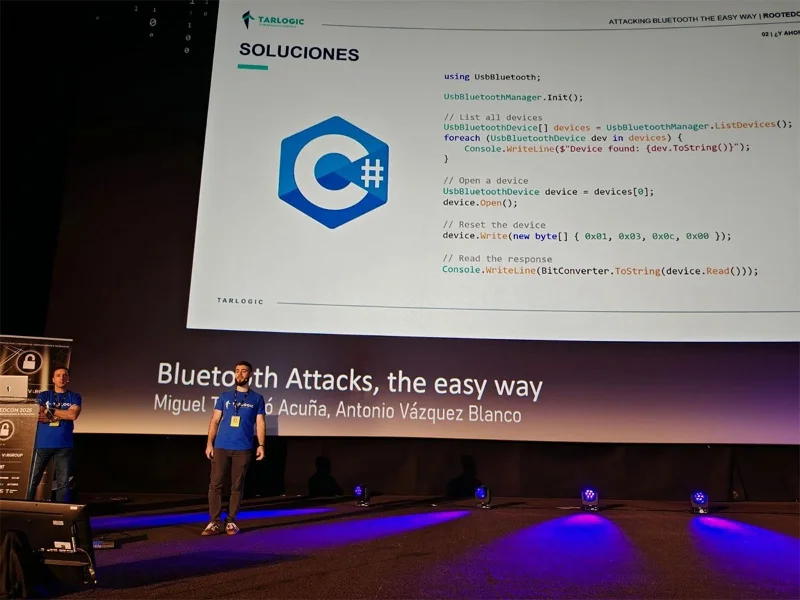
La découverte a été rendue publique par les chercheurs espagnols en cybersécurité Miguel Tarascó Acuña et Antonio Vázquez Blanco de l'équipe Tarlogic Security. La déclaration a été faite lors de la conférence RootedCON à Madrid comme suit :
Tarlogic Security a découvert une porte dérobée dans l'ESP32, une gamme de microcontrôleurs prenant en charge la connectivité WiFi et Bluetooth et présents dans des millions d'appareils IoT sur le marché. L’exploitation de cette porte dérobée permettrait aux acteurs malveillants de mener des attaques d’usurpation d’identité et d’infecter de manière permanente des appareils sensibles tels que des téléphones portables, des ordinateurs, des serrures intelligentes ou des appareils médicaux en contournant la vérification du code.
L'ESP32 est l'une des puces les plus utilisées au monde pour la connectivité Wi-Fi + Bluetooth dans les appareils IoT (Internet des objets), le risque d'existence de portes dérobées est donc énorme.
Porte dérobée dans ESP32
Lors d'une présentation à RootedCON, les chercheurs de Tarlogic ont expliqué que l'intérêt pour la recherche sur la sécurité Bluetooth a diminué, mais pas parce que le protocole ou ses implémentations sont devenus plus sûrs.
Au lieu de cela, la plupart des attaques présentées l’année dernière n’avaient aucun outil fonctionnel, étaient incompatibles avec le matériel courant et utilisaient des outils obsolètes ou non maintenus qui sont largement incompatibles avec les systèmes modernes.
Tarlogic a développé un nouveau pilote USB Bluetooth basé sur C, indépendant du matériel et multiplateforme qui permet un accès direct au matériel sans dépendre d'API spécifiques au système d'exploitation.
Armé de ce nouvel outil, qui permet un accès brut au trafic Bluetooth, Tarlogic a découvert des commandes cachées spécifiques au fournisseur (Opcode 0x3F) dans le firmware Bluetooth ESP32, permettant un contrôle de bas niveau des fonctions Bluetooth.
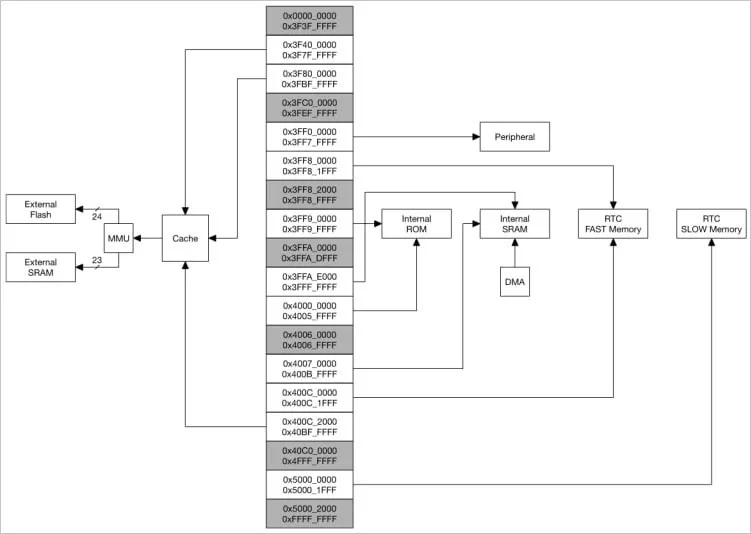
Diagramme de mémoire ESP32
Au total, ils ont trouvé 29 commandes non documentées, collectivement décrites comme une « porte dérobée », qui peuvent être utilisées à des fins de manipulation de la mémoire (lecture/écriture de RAM et Flash), d'usurpation d'adresse MAC (usurpation d'appareil) et de transmission de paquets LMP/LLCP. Le problème est actuellement suivi sous l’identifiant CVE-2025-27840.
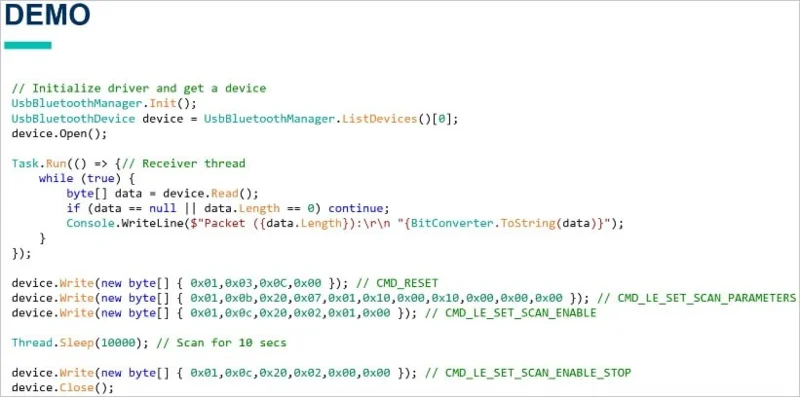
Script d'émission de commandes HCI
Risques potentiels
Les risques découlant de ces commandes incluent un déploiement malveillant au niveau OEM et des attaques sur la chaîne d’approvisionnement.
Selon la manière dont la pile Bluetooth gère les commandes HCI sur l'appareil, une exploitation de porte dérobée à distance peut être possible via un micrologiciel malveillant ou une connexion Bluetooth falsifiée.
Cela est particulièrement vrai si l'attaquant dispose déjà d'un accès root, installe un logiciel malveillant ou envoie une mise à jour malveillante sur l'appareil, ouvrant ainsi un accès de bas niveau.
Cependant, en général, avoir un accès physique à l'interface USB ou UART d'un appareil est beaucoup plus dangereux et constitue un scénario d'attaque plus réaliste.
« Dans un scénario où vous pouvez compromettre un appareil IoT exécutant une puce ESP32, vous seriez en mesure de cacher un APT (Advanced Persistent Threat) dans la mémoire ESP et d'effectuer des attaques Bluetooth (ou Wi-Fi) contre d'autres appareils, tout en contrôlant l'appareil via Wi-Fi/Bluetooth », explique l'équipe. Notre découverte permettrait un contrôle total de la puce ESP32 et maintiendrait sa persistance grâce à des commandes permettant de modifier la RAM et la mémoire Flash. De plus, grâce à la persistance de la puce, elle pourrait se propager à d'autres appareils, car l'ESP32 autorise des attaques Bluetooth avancées .
WebTech360 continuera à mettre à jour les informations sur ce problème, veuillez y prêter attention.