Accueil
» Comment faire
»
L'élément affiche « Échec du décryptage » ? Restaurez la clé de la pièce manquante
L'élément affiche « Échec du décryptage » ? Restaurez la clé de la pièce manquante
Si Element Web affiche « Échec du déchiffrement de l'événement », vérifiez si le même événement se produit sur un autre appareil de confiance. Si c'est le cas, restaurez les clés sur le navigateur à l'aide de Secure Backup ou sur cet appareil de confiance. Ne videz pas le cache du navigateur, ne vous déconnectez pas de votre dernière session et ne réinitialisez pas votre identité numérique avant d'avoir vérifié les options de récupération ; vous risqueriez de perdre vos clés restantes.
Pourquoi un événement chiffré peut-il ne pas pouvoir être déchiffré ?
Matrix stocke les événements chiffrés des salons sur le serveur principal, mais ce dernier ne détient pas les clés de déchiffrement en clair. Pour les discussions de groupe, les clients partagent les clés de session avec les appareils participants. Un client n'ayant jamais reçu la clé correspondante ne peut pas déchiffrer l'événement, même s'il peut afficher les messages plus récents. Le guide de chiffrement de bout en bout de Matrix décrit ce partage de clés et les demandes de clés au niveau des appareils.
Ce message est un symptôme, pas un diagnostic. S'il s'affiche uniquement sur un nouveau navigateur ou appareil, commencez par la sauvegarde de la clé de cette session. Si le problème persiste sur tous les appareils, il est possible qu'aucun appareil que vous contrôlez n'ait reçu la clé, ou que l'événement soit antérieur à votre accès à la salle. Une clé manquante est différente d'un mot de passe incorrect ou d'un réseau lent.
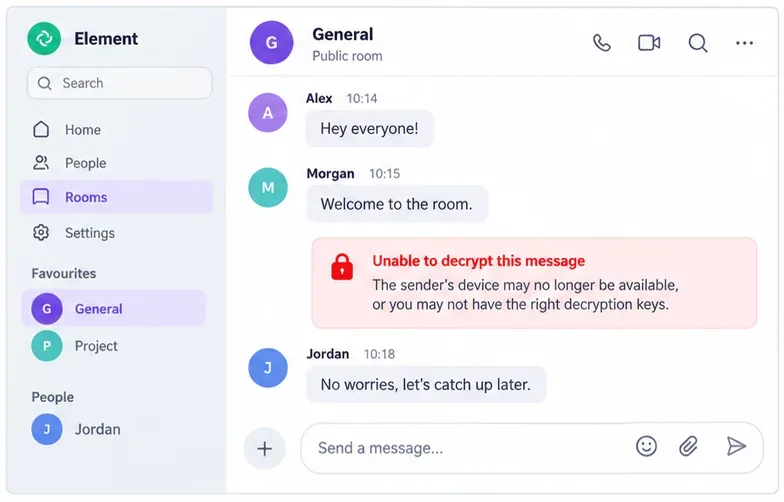
Comparez l'événement concerné. Un événement illisible parmi des messages lisibles indique une clé manquante pour cet événement, et non nécessairement une panne générale. Le texte d'erreur exact varie. Maquette d'interface utilisateur conceptuelle.
Quelle option de récupération convient le mieux à votre situation ?
Option
Meilleure adaptation
Compromis
Restaurez avec la clé de récupération Secure Backup
Un nouveau navigateur ou appareil nécessite d'anciennes clés et vous possédez la clé de récupération.
Restaure les clés sauvegardées ; ne peut pas recréer les clés qui n'ont jamais été sauvegardées ou partagées.
Vérifier à partir d'un autre appareil de confiance
Vous disposez toujours d'une session Element active et vérifiée.
Évite de saisir une clé de récupération, mais l'autre appareil doit être disponible et posséder les clés nécessaires ou être en mesure de répondre à une demande de clé.
Demandez à un participant de la salle ou à l'expéditeur initial.
Seul un événement particulier est manquant et un autre participant peut le lire.
Ils peuvent éventuellement partager une clé ou renvoyer les informations, mais ils ne peuvent pas récupérer une clé qu'ils ne possèdent pas.
Réinitialiser l'identité numérique
Vous ne disposez d'aucune clé de récupération fonctionnelle ni d'aucune session vérifiée.
En dernier recours : Element prévient que l’historique chiffré antérieur pourrait devenir inaccessible et que les contacts pourraient constater un changement d’identité.
Choisissez l'option la moins destructive que vous pouvez encore contrôler. Les clients peuvent demander des clés à d'autres appareils, mais un appareil doit posséder la clé pour la partager. Une personne rejoignant une salle chiffrée ultérieurement ne pourra pas déchiffrer les événements précédents si la clé n'a jamais été partagée ; l'actualisation ne la générera pas.
Comment restaurer les clés sur Element Web ?
Comparez les sessions avant toute modification. Ouvrez la salle concernée sur un autre appareil connecté de confiance. Si l'événement est déchiffré sur cet appareil, conservez cette session ouverte et utilisez-la comme solution de récupération. Si le problème persiste, vérifiez si les autres messages de la même salle fonctionnent et si le problème est limité à un seul événement.
Vérifiez cette session de navigation. Dans Element Web, ouvrez le menu du profil, sélectionnez Tous les paramètres, puis Sessions. Confirmez quelle session est active et validée. Ceci est une maquette d'interface utilisateur conceptuelle ; la mise en page varie selon la version.
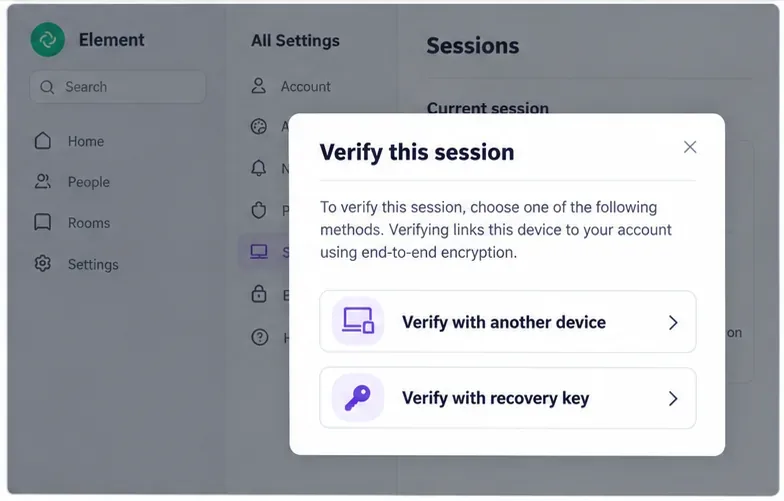
Vérifiez l'état de vérification de votre navigateur. Dans Element Web, ouvrez votre avatar de profil, sélectionnez « Tous les paramètres » , puis « Sessions » . Repérez la session actuelle et recherchez le bouclier vert indiquant qu'une session est vérifiée. Si elle n'est pas vérifiée, sélectionnez « Vérifier la session » . Element propose une vérification via un autre appareil ou une clé de récupération ; choisissez la première option si vous pouvez approuver l'invite sur une session de confiance, ou la seconde si vous possédez votre clé de récupération.
Choisissez une méthode de vérification. Element documente un autre appareil vérifié ou une clé de récupération. La vérification établit la confiance ; elle ne garantit pas que toutes les anciennes clés de chambre soient déjà présentes sur ce navigateur. Maquette d'interface utilisateur conceptuelle.
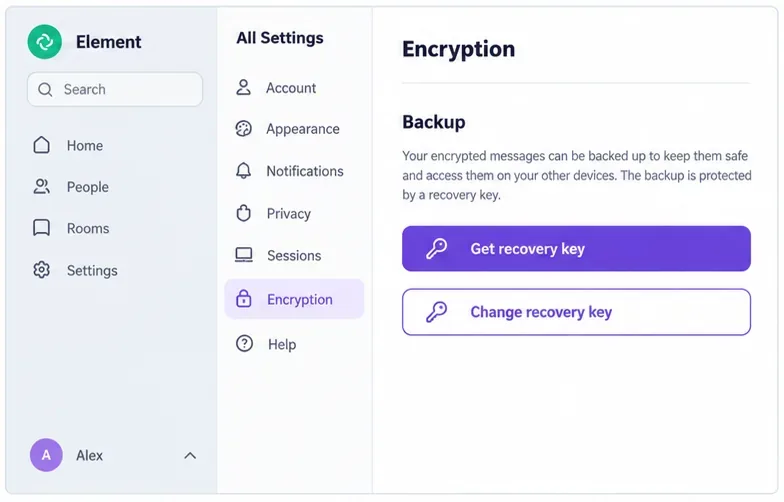
Restaurez la sauvegarde dès que la clé est disponible. Les instructions d'Element concernant la clé de récupération précisent qu'elle est différente du mot de passe de votre compte. Dans Tous les paramètres → Chiffrement , cochez Sauvegarde. Lorsque vous y êtes invité, utilisez la clé enregistrée lors de la configuration de la sauvegarde sécurisée. Ne la collez jamais dans un ticket d'assistance, une messagerie instantanée ou sur un site tiers. Si une session vérifiée est toujours active mais que vous n'avez pas de clé enregistrée, utilisez-la pour en obtenir ou en créer une.
Localisez la clé de récupération. Les instructions actuelles d'Element placent la sauvegarde dans Tous les paramètres → Chiffrement. Conservez cette clé confidentielle. Maquette d'interface conceptuelle, et non une capture d'écran d'un compte réel.
Laissez le client demander les clés, puis rouvrez la salle. Assurez-vous que le navigateur en cours de récupération et l'appareil de confiance restent connectés, autorisez leur synchronisation et n'acceptez l'invite de partage de clés que si vous reconnaissez la session concernée. Rouvrez la salle concernée ou rechargez Element une fois la synchronisation terminée. Évitez d'effacer les données du site : le stockage du navigateur peut contenir des données de chiffrement qui n'ont pas encore été restaurées à partir d'une sauvegarde.
Les libellés peuvent varier selon la version. Les instructions de vérification des appareils d'Element décrivent la procédure de session et les deux méthodes. Pour une version personnalisée, suivez les paramètres équivalents définis par l'administrateur.
Que se passe-t-il si un seul événement échoue ?
Vérifiez si un autre appareil vérifié peut lire cet événement précis, et pas seulement s'il peut ouvrir la salle. Si c'est le cas, conservez cet appareil et utilisez le processus de partage de clés ou de vérification du client. Si aucun appareil ne peut lire l'événement, demandez à l'expéditeur ou à un autre participant capable de le déchiffrer de partager à nouveau les informations. Pour un message envoyé avant votre arrivée, la politique de partage de l'historique de la salle et la conservation éventuelle de la clé déterminent les données récupérables. Aucun administrateur ne peut déchiffrer un message simplement en modifiant un paramètre du serveur d'accueil.
La réinitialisation de votre identité numérique doit être envisagée en dernier recours. Les consignes de sécurité d'Element indiquent que la perte de tous les moyens de récupération peut entraîner la perte d'accès aux messages chiffrés. Une réinitialisation ne déchiffre pas les événements antérieurs ; elle crée une nouvelle identité cryptographique. Si vous possédez encore un appareil vérifié, conservez-le et consultez l'assistance officielle d'Element avant de procéder à la réinitialisation.
Comment pouvez-vous confirmer que la correction a fonctionné ?
Après la restauration ou la vérification, assurez-vous que la session du navigateur est validée, rouvrez la salle et testez l'événement en question ainsi qu'un message chiffré récent. Si les messages récents fonctionnent mais qu'un événement plus ancien échoue toujours, la session est réparée mais la clé de cet événement reste indisponible. Conservez précieusement votre session active et votre clé de récupération pendant que vous demandez à un participant s'il peut fournir le contenu.