Accueil
» Comment faire
»
Désactiver les utilisateurs inactifs de Matrix sans supprimer l'historique des salles
Désactiver les utilisateurs inactifs de Matrix sans supprimer l'historique des salles
Pour désactiver un compte Matrix local inactif, utilisez POST /_synapse/admin/v1/deactivate/<user_id>le point de terminaison Synapse après avoir vérifié le compte et ses appareils. Synapse appelle cette action une désactivation : elle révoque les identifiants et supprime l’utilisateur des salons, mais ne supprime pas définitivement l’enregistrement du compte ni les messages de l’utilisateur. La documentation Synapse v1.157 fait également la distinction entre la désactivation et l’option ` erase--device`, dont les effets sont plus limités que ce à quoi s’attendent de nombreux administrateurs. Consultez la documentation de l’API d’administration des utilisateurs Synapse . Ces étapes suivent la référence de l’API Synapse v1.157 (vérifiée le 10 octobre 2026) ; veuillez vérifier le comportement par rapport à la documentation de votre version déployée.
Le terme « supprimer » signifie-t-il la suppression définitive d'un compte ?
Non. L'opération prise en charge par l'API d'administration est la désactivation. Elle supprime les jetons d'accès actifs, les appareils et les clés de chiffrement de bout en bout, les outils de diffusion, le hachage du mot de passe, les identifiants tiers et les appartenances aux salles de l'utilisateur. Les invitations en attente sont rejetées et les données du compte sont supprimées. Cette modification a des conséquences même si la erasevaleur est fausse.
Ce paramètre "erase": truesupprime également le nom d'affichage, l'URL de l'avatar et les champs personnalisés du profil de l'utilisateur, et marque le compte comme effacé. Il ne supprime pas les messages envoyés ou reçus, les médias téléchargés, les correspondances d'identifiants SSO ni aucun autre enregistrement pouvant contenir des données personnelles. Les membres actuels du salon peuvent toujours voir les messages de l'utilisateur ; la documentation précise que ces messages sont masqués pour les personnes qui rejoignent le salon ultérieurement. N'utilisez pas cette option d'API comme une procédure d'effacement légal complète. Veuillez suivre les procédures de conservation et de confidentialité de votre organisation avant de l'utiliser. Consultez les effets précis de la désactivation et de l'effacement .
Si vous avez besoin d'une restriction réversible pendant qu'un compte fait l'objet d'une enquête, privilégiez la suspension via le point de terminaison de Synapse. La suspension bloque des actions telles que l'envoi de messages, l'accès à des salons et l'envoi d'invitations, tout en permettant la réactivation du compte. La désactivation est plus adaptée à un compte ayant satisfait à votre politique de désactivation ou d'inactivité.
Comment confirmer qu'un compte est réellement inactif ?
Il n'existe pas de seuil d'inactivité universel. Définissez-en un conformément à la politique de votre organisation, puis vérifiez l'activité réelle des appareils plutôt que de considérer une ancienne date d'enregistrement comme preuve. Un compte inactif peut appartenir à un service, à un client rarement utilisé ou à une personne en congé. Excluez les identités de service et les administrateurs de serveur personnel du nettoyage, sauf si le propriétaire a approuvé leur suppression.
Utilisez un jeton d'administrateur serveur provenant d'un hôte de confiance. Un jeton d'administrateur de salle ne suffit pas. Synapse recommande d'éviter /_synapse/admin/l'accès via un proxy inverse public et d'effectuer les requêtes API d'administration depuis l'hôte Synapse lorsque cela est possible. Transmettez le jeton dans un en-tête Authorization ; ne le collez pas dans un script partagé et ne le publiez pas dans les journaux. Consultez le guide d'authentification et d'accès à l'API d'administration de Synapse .
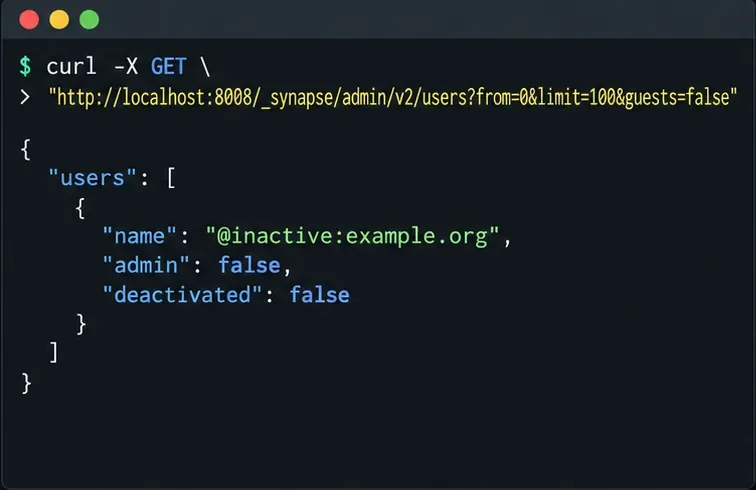
Affichez la liste des comptes locaux et examinez le candidat. Le point de terminaison de liste v2 pagine les résultatsnext_token ; utilisez sa valeur de retour comme fromvaleur de la requête suivante. Le guests=falsefiltre optionnel exclut les invités, mais Synapse indique que ce paramètre n'est pas pris en charge lorsque l'intégration du service d'authentification Matrix est activée. Supprimez-le dans cette configuration.
Examinez les champs renvoyés . namePar défaut, les comptes désactivés sont exclus. L'exemple ci-dessous présente un seul candidat ; un serveur réel peut renvoyer plusieurs pages admin.user_typedeactivated
Exemple de résultat de la liste des utilisateurs : vérifiez l’identifiant Matrix exact, le statut d’administrateur et l’état de désactivation actuel avant de continuer.
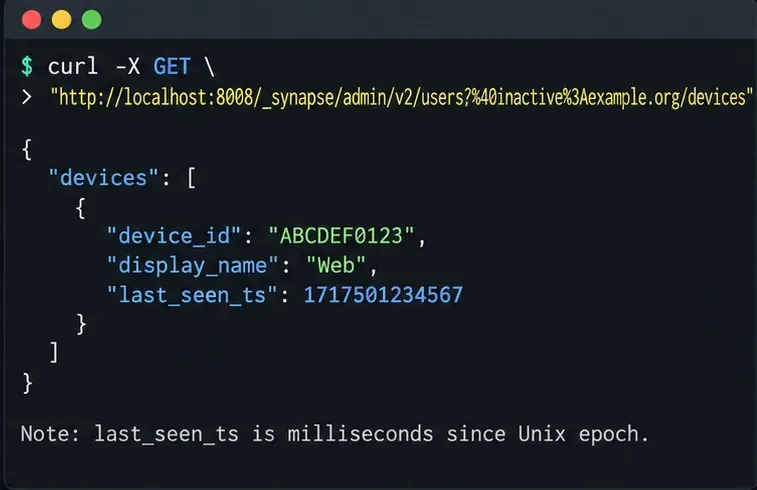
Vérifiez les appareils du candidat. Demandez une vérification GET /_synapse/admin/v2/users/<user_id>/devices. Comparez l'horodatage de chaque appareil last_seen_tsavec la date limite fixée par votre politique ; il s'agit d'un horodatage Unix en millisecondes, qui peut être obsolète de quelques minutes. Considérez-le comme un élément à examiner, et non comme un motif de suppression automatique.
Remplacez l'identifiant Matrix d'exemple par celui de l'utilisateur local que vous avez examiné. Si un appareil a été utilisé récemment, arrêtez-vous et vérifiez auprès de son propriétaire. Si les horodatages sont anciens, mais que le compte est un administrateur, un bot, un compte de support ou un utilisateur lié à l'authentification unique (SSO), vérifiez la propriété et les dépendances avant de continuer. Consultez la documentation de l'API de l'appareil last_seen_tset ses unités .
Exemple de résultat pour un appareil : comparez les dernières connexions (last_seen_ts) de tous les appareils du compte avec votre période d’inactivité autorisée.
Comment désactiver un compte approuvé ?
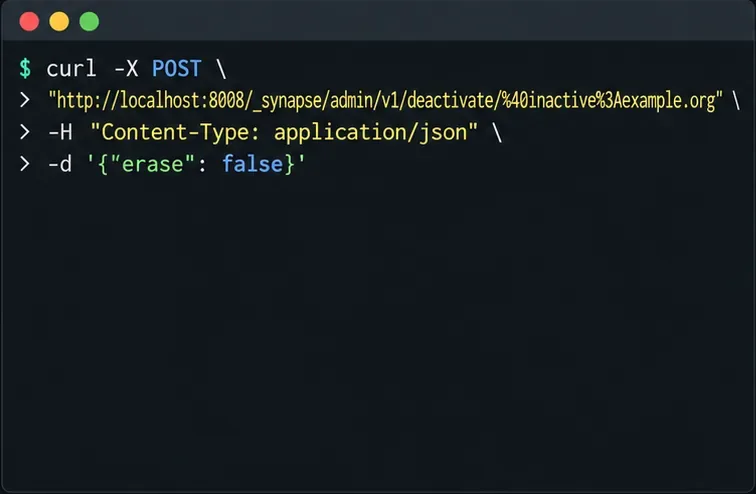
Utilisez l'identifiant Matrix local complet, et non un nom d'affichage. Le point de terminaison de désactivation accepte un objet JSON facultatiferase ; sa valeur par défaut est « false ». Conserver la valeur par défaut préserve les champs de profil tout en supprimant les sessions, les appareils, les appartenances aux salles et les autres données de désactivation décrites ci-dessus.
Exécutez cette procédure pour un utilisateur à la fois. Une réponse positive ne remplace pas la vérification que vous avez bien ciblé le compte souhaité. N'utilisez pas une liste d'horodatages anciens pour lancer une requête POST en masse tant que chaque compte n'a pas passé vos contrôles de validation et de conservation.
Le corps de la requête d'exemple utilise erase=false, évitant ainsi les actions supplémentaires de suppression de profil et d'effacement du marqueur.
Comment vérifier le résultat et choisir d'effacer ?
Interrogez à nouveau le compte GET /_synapse/admin/v2/users/<user_id>. Vérifiez que la réponse identifie l'ID Matrix attendu et indique que "deactivated": truele compte ne possède plus de jetons d'accès, d'appareils ni d'abonnements à une salle actifs. Conservez l'heure de la requête et l'ID du compte dans vos archives administratives, mais n'y stockez jamais le jeton d'accès.
N'activez cette option "erase": trueque si votre décision en matière de conservation ou de confidentialité exige spécifiquement la suppression du marqueur effacé et du champ de profil de Synapse. Ce paramètre ne supprime pas l'historique des messages ni les médias téléchargés. Si vous devez gérer ces éléments, suivez les procédures documentées de suppression d'événements et de gestion des médias , et vérifiez leurs effets indépendamment. Prévoyez également soigneusement la désactivation : la réactivation peut nécessiter la définition d'un nouveau mot de passe pour les comptes à mot de passe local, et les clés de chiffrement de l'appareil supprimées ne peuvent pas être restaurées par simple réactivation du compte.
Exemple de réponse de vérification : confirmer que la désactivation est vraie pour l’identifiant utilisateur exact après la requête POST.
Pour le compte ciblé, vérifiez que la requête de suivi renvoie bien une réponse "deactivated": true. Si le résultat diffère ou si une erreur se produit, interrompez la requête et examinez la réponse avant de la répéter.