Accueil
» Comment faire
»
Installez un serveur Synapse Matrix derrière Cloudflare en toute sécurité
Installez un serveur Synapse Matrix derrière Cloudflare en toute sécurité
Pour placer un serveur Synapse Matrix derrière le proxy standard de Cloudflare (cloud orange), acheminez le trafic de l'API client et le trafic de fédération entrant via HTTPS sur le port 443. Activez TLS entre Cloudflare et votre origine avec le niveau de sécurité « Complet (strict) », conservez les chemins Matrix inchangés vers Synapse, publiez une découverte de fédération pointant vers votre nom d'hôte sur le port 443 et désactivez le cache pour les chemins API. Ne configurez pas d'enregistrement proxy classique pour utiliser le port de fédération par défaut de Matrix (8448) : le proxy standard de Cloudflare ne prend pas en charge ce port.
Vérifiez que la configuration 443 est compatible avec votre serveur.
Cet exemple suppose que Synapse fonctionne derrière un proxy inverse tel que Nginx, Caddy ou Traefik. Synapse peut rester sur son réseau Docker privé sur le port HTTP 8008 ; le proxy frontal gère le protocole TLS public. La fédération peut utiliser le port HTTPS 443 lorsque la découverte y redirige les serveurs distants. Synapse prend en charge le port 443 comme alternative au port par défaut 8448, tandis que Cloudflare inclut le port 443 mais pas le port 8448 parmi ses ports de proxy standard. Consultez la documentation relative aux ports de Synapse et la liste des ports pris en charge par Cloudflare .
Utilisez cette approche lorsque les clients et la fédération doivent partager un nom d'hôte HTTPS proxy. Si vous devez conserver la fédération sur le port 8448, utilisez un enregistrement DNS uniquement ou un produit Cloudflare compatible avec ce port TCP. L'exemple utilise example.orgdes identifiants Matrix tels que `<nom_hôte>` et `< @alice:example.orgnom_hôte matrix.example.org>` pour Synapse. Remplacez `<nom_hôte>` par vos noms d'hôte, mais conservez l'identifiant Synapse existantserver_name ; le modifier modifiera les identifiants Matrix des utilisateurs.
Mettez en place le DNS, le TLS et le proxy inverse
1. Ne faire transiter que les noms d'hôtes HTTP(S) par un proxy.
Dans le DNS de Cloudflare, configurez l'enregistrement A/AAAA pour matrix.example.orgpointer vers l'adresse publique de votre proxy inverse et marquez-le comme « Proxyé ». Le example.orgnom d'hôte doit également permettre d'accéder à un serveur web pour les fichiers de découverte. Supprimez tout enregistrement AAAA inutilisable. Conservez les enregistrements MX, mail-only et non-HTTP en mode DNS uniquement. Cloudflare termine la connexion TLS à sa périphérie et ouvre une connexion distincte vers votre origine.
Configurez un proxy pour l'hôte web Matrix et le nom d'hôte qui sert à la découverte ; conservez les enregistrements de messagerie uniquement au niveau DNS.
Dans les paramètres SSL/TLS de Cloudflare, sélectionnez « Complet (strict) ». Le proxy d'origine doit accepter le protocole HTTPS sur le port 443 et présenter un certificat valide correspondant matrix.example.org, émis par une autorité de certification de confiance ou par l'autorité de certification d'origine de Cloudflare. Ce mode chiffre et valide les deux segments de la connexion. Le mode « Flexible » peut laisser la connexion d'origine non chiffrée ou provoquer des boucles de redirection. Consultez le guide de configuration du mode « Complet (strict) » de Cloudflare .
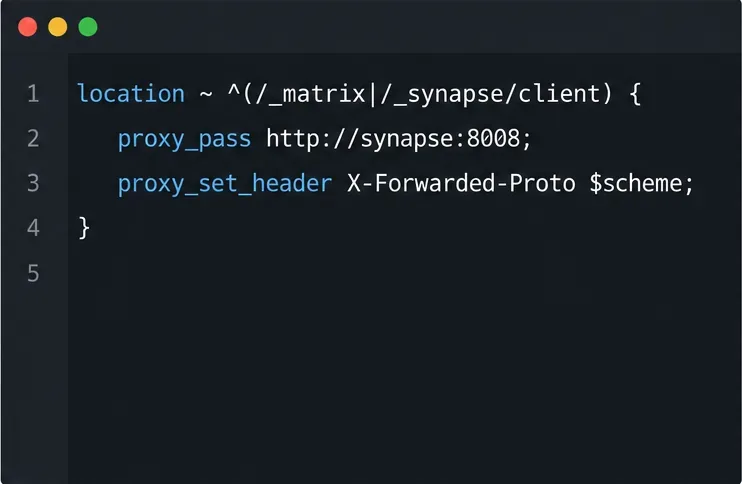
2. Transmettre les requêtes Matrix à Synapse sans les réécrire.
Configurez l'hôte virtuel HTTPS du proxy inverse pour matrix.example.orgtransmettre les chemins commençant par `/` /_matrixet /_synapse/client`/` à Synapse sur le réseau privé, généralement http://synapse:8008dans Compose. Conservez le chemin complet de la requête, transmettez l'hôte d'origine et définissez `/` X-Forwarded-Foret X-Forwarded-Proto`/`. Ces routes incluent les appels d'API client et les points de terminaison de fédération ; évitez d'envoyer uniquement la page d'accueil du navigateur à Synapse ou de supprimer un préfixe de chemin.
Transférez les deux familles de chemins d'API Matrix vers Synapse et préservez le chemin de requête et les en-têtes de transfert.
Dans le gestionnaire d'écoute HTTP de Synapse, configurez-le x_forwarded: truepour qu'il lise l'adresse et le schéma du client depuis le proxy. Ne liez pas un gestionnaire d'écoute conteneurisé à ce proxy 127.0.0.1, car cela empêcherait les autres conteneurs d'y accéder. Gardez le port 8008 privé pour Compose. Consultez les instructions de Synapse concernant le proxy inverse pour connaître la syntaxe de votre proxy spécifique.
Publier la découverte et empêcher la mise en cache de l'API
3. Indiquez aux autres serveurs domestiques d'utiliser le port 443
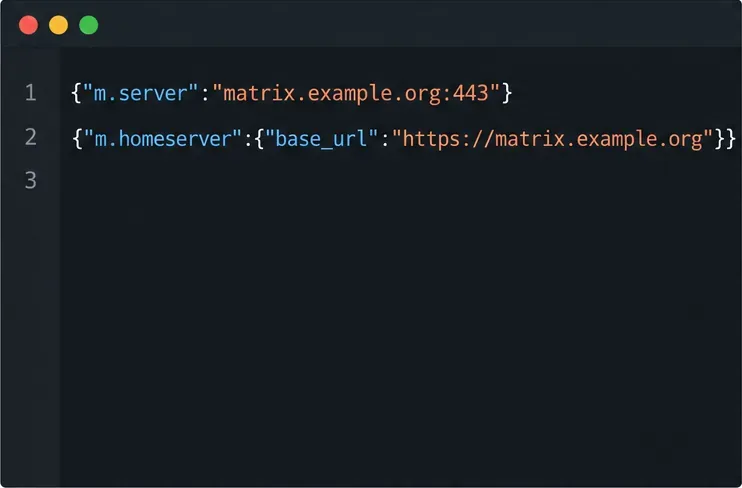
Étant donné que les identifiants Matrix des utilisateurs sont utilisés example.orglorsque Synapse est accessible à l'adresse matrix.example.org, un fichier de découverte de fédération est servi à l'adresse https://example.org/.well-known/matrix/server. Retourne le statut 200, le contenu JSON et cette valeur :
{"m.server":"matrix.example.org:443"}
La configuration explicite :443redirige les serveurs distants vers le port proxy pris en charge. Cette m.serverdélégation est définie par la spécification de fédération Matrix. Si le nom du serveur Synapse est spécifié matrix.example.org, servez le fichier correspondant sur ce port ou utilisez serve_server_wellknownl'option de Synapse lorsque ce nom d'hôte redirige vers Synapse sur le port 443.
Assurer la délégation de fédération sur le domaine Matrix ID et orienter les clients vers l'URL du serveur d'accueil HTTPS.
4. Contourner le cache et éviter les défis du navigateur sur les chemins de protocole
Créez une règle de cache pour matrix.example.orgles chemins correspondants commençant par `<chemin>` /_matrix/ou ` <chemin>` /_synapse/client/, et sélectionnez « Ignorer le cache » . Cela protège les API de connexion, de synchronisation, de fédération et multimédias des règles de mise en cache personnalisées. Vérifiez également les règles WAF, anti-bots et de redirection : les clients Matrix ne peuvent pas résoudre les problèmes liés aux interstitiels du navigateur. Maintenez les protections activées et limitez toute exception aux chemins de protocole. Cloudflare décrit la procédure d'exclusion dans les instructions de son tableau de bord .
Vérifiez depuis l'extérieur de votre réseau.
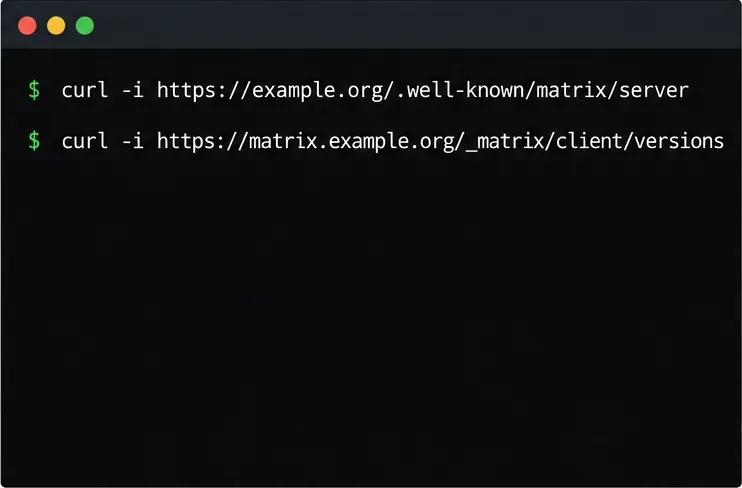
Exécutez ces vérifications depuis une machine située en dehors du réseau local du serveur, afin que la requête suive le DNS public et Cloudflare :
Vérifiez la découverte de fédération publique et l'API client via le nom d'hôte Cloudflare.
Vérifiez que la première requête renvoie un JSON avec m.serverla valeur définie matrix.example.org:443, que le nom du fichier client correspond à l'URL de base HTTPS et que les deux dernières renvoient un JSON valide et non une page de défi Cloudflare, une erreur 404 ou 502. Connectez-vous ensuite depuis un client et testez la synchronisation d'une salle, le chargement d'un fichier et la fédération avec une salle sur un autre serveur. Les serveurs Matrix mettent en cache les réponses de découverte de fédération ; les serveurs distants peuvent donc conserver une valeur antérieure pendant un certain temps après sa modification. Utilisez les en-têtes de cache de la réponse et prévoyez un délai d'expiration pour les enregistrements mis en cache.
Si le chargement de fichiers échoue avec une erreur HTTP 413, comparez la taille du fichier avec la limite de chargement actuelle de la zone Cloudflare et celle de Synapsemax_upload_size ; le proxy inverse a également sa propre limite pour le corps des requêtes. La limite par défaut documentée de Synapse est de 50 Mo, et celle de Nginx peut être inférieure. Les limites de Cloudflare varient selon l'abonnement et peuvent être ajustées dans les règles de cet abonnement ; consultez donc la documentation relative aux limites de chargement de Cloudflare avant d'augmenter la limite de Synapse. Si l'API fonctionne mais que la fédération échoue, vérifiez d'abord que l'URL bien connue du serveur est publique, que son certificat d'hôte est valide et que le port délégué est explicitement 443. Si vous conservez intentionnellement le port 8448, arrêtez de faire transiter cet enregistrement par le proxy DNS standard de Cloudflare et utilisez plutôt un nom d'hôte de fédération DNS direct.