Accueil
» Comment faire
»
Configurez la sauvegarde des clés et la signature croisée en toute sécurité
Configurez la sauvegarde des clés et la signature croisée en toute sécurité
Commencez par configurer Element Secure Backup, enregistrez la clé de récupération dans un emplacement sécurisé, puis vérifiez les sessions que vous utilisez. La sauvegarde préserve les clés de salle chiffrées, permettant ainsi à une nouvelle session de récupérer l'historique des messages éligibles ; la signature croisée détermine quels appareils appartiennent à votre identité Matrix. Un mot de passe Matrix vous connecte, mais ne déverrouille aucune des fonctions de chiffrement.
Que protègent respectivement la sauvegarde et la signature croisée ?
Secure Backup stocke les clés de chiffrement de bout en bout sur votre serveur Matrix sous forme chiffrée. La clé de récupération (parfois appelée clé de sécurité) permet de déverrouiller cette sauvegarde et de restaurer votre identité cryptographique en cas de perte de vos appareils. Element précise que les clés sont chiffrées sur votre appareil avant de le quitter, de sorte que le serveur ne les reçoit pas en clair. La sauvegarde ne peut restaurer que les clés de messages enregistrées ; elle ne peut pas rendre accessible chaque message chiffré si sa clé n'a jamais été sauvegardée ou conservée.
La signature croisée permet à l'identité cryptographique de votre compte de signer ses propres appareils et aide les autres utilisateurs à faire confiance à votre identité sur différents appareils. Lors de la vérification d'une nouvelle session, Element la relie à un appareil précédemment vérifié ou à vos données de récupération. Cette opération est différente de la simple consultation de la session dans les paramètres du compte. La spécification de signature croisée de Matrix décrit les clés qui établissent cette confiance ; la FAQ sur le chiffrement d'Element explique le fonctionnement de la sauvegarde et de la récupération des clés dans ses clients.
Où se trouvent les paramètres dans votre application Element ?
Pour Element Web ou Desktop, ouvrez le menu de votre avatar, sélectionnez « Tous les paramètres » , puis « Chiffrement » . Dans Element X ou Element Pro sur Android ou iOS, ouvrez le menu de votre profil et sélectionnez « Chiffrement » . L'ancienne application mobile Element Classic utilise des intitulés tels que « Sécurité et confidentialité » ou « Sécurité » , ses menus peuvent donc ne pas correspondre à ces étapes. Les instructions d'assistance actuelles d'Element recommandent de commencer par la version Web/Desktop ou Element X/Pro lorsque vous avez le choix.
Comment configurer une sauvegarde sécurisée sans perdre l'accès ?
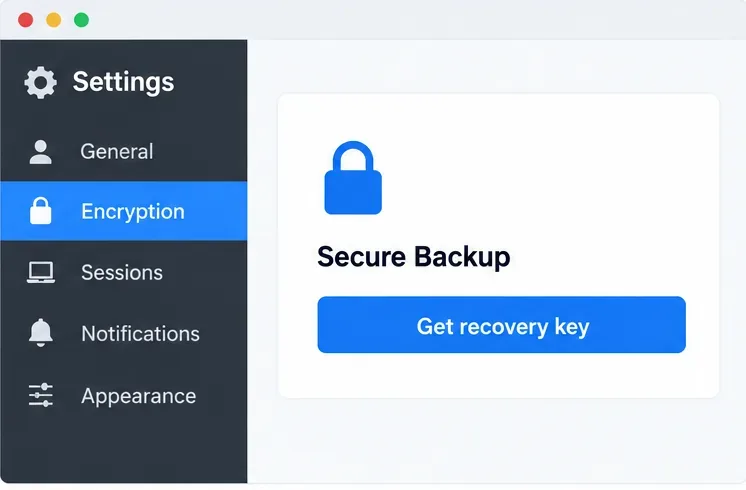
Commencez sur un appareil sur lequel vous êtes déjà connecté, de préférence un appareil vérifié. Ne vous déconnectez pas de votre dernière session de confiance pendant la configuration. Dans les paramètres de chiffrement, recherchez « Obtenir la clé de récupération » ou « Configurer une sauvegarde sécurisée » . Si l'application affiche « Modifier la clé de récupération » , la sauvegarde est déjà configurée ; vérifiez d'abord que vous disposez toujours de la clé actuelle avant de la réinitialiser.
Ouvrez les paramètres de chiffrement et recherchez « Obtenir la clé de récupération » pour démarrer la configuration de la récupération.
Choisissez la clé de sécurité générée lorsqu'elle vous est proposée. Element peut également vous proposer une phrase de sécurité ; si vous en choisissez une, assurez-vous qu'elle soit longue et unique, et n'utilisez pas le mot de passe de votre compte. Une clé générée vous évite de choisir une phrase facile à deviner. Suivez les instructions de confirmation de l'application et notez la clé exactement comme elle s'affiche. Stockez-la dans un gestionnaire de mots de passe fiable ou notez-la et conservez-la en lieu sûr. Ne la collez pas dans une conversation, ne l'envoyez pas au support et ne faites pas de capture d'écran visible. Toute personne qui obtient la clé de récupération pourrait accéder à vos clés chiffrées sauvegardées.
Choisissez comment protéger la sauvegarde ; la clé de sécurité générée est la valeur par défaut la plus sûre pour la plupart des utilisateurs.
La clé de récupération est distincte de votre mot de passe et de la procédure de réinitialisation par e-mail. La récupération de mot de passe permet de se connecter à votre compte, mais ne recrée pas les clés de chiffrement perdues. Veuillez conserver votre appareil d'origine connecté jusqu'à ce que vous ayez effectué une nouvelle session et vérifié le bon fonctionnement de la clé de récupération.
Comment connecter une session avec une signature croisée ?
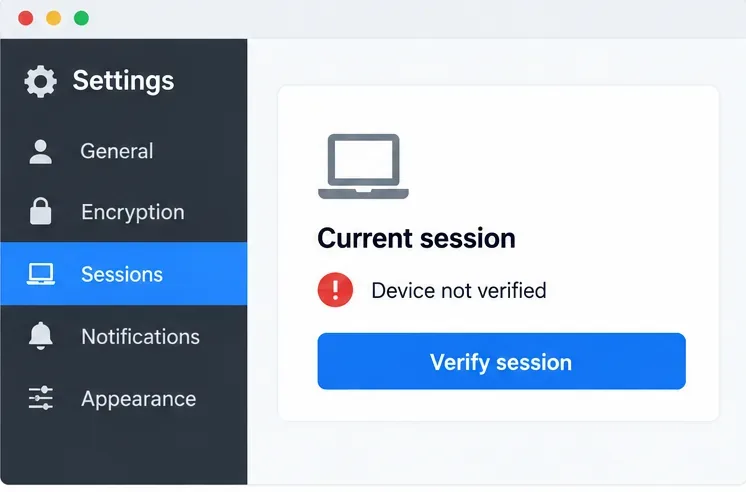
Dans Element Web/Desktop, ouvrez Tous les paramètres > Sessions , sélectionnez la session en cours et choisissez Vérifier la session . Le message exact varie selon la plateforme. Les applications Element X/Pro actuelles exigent une vérification de l'appareil à la connexion. Sur le Web, la vérification peut être proposée mais n'est pas obligatoire ; vérifiez donc vous-même l'état de la session.
Une session affichant le message « Appareil non vérifié » doit tout de même être liée à l'identité de confiance de votre compte.
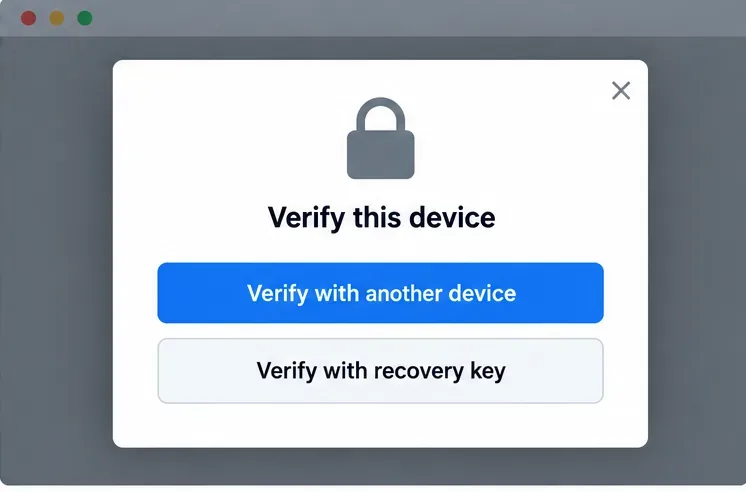
Choisissez « Vérifier avec un autre appareil » si vous avez encore une session Element de confiance. Acceptez la demande sur cet appareil, puis comparez l’emoji ou le code de vérification sur les deux écrans. Confirmez uniquement si les valeurs correspondent exactement et dans le même ordre. Si l’application propose une vérification par QR code, scannez-le avec l’appareil que vous vérifiez et approuvez la demande correspondante sur l’appareil de confiance. N’approuvez jamais une demande de vérification que vous n’avez pas initiée.
Utilisez une session existante de confiance ou votre clé de récupération pour vérifier une nouvelle connexion.
Si aucun autre appareil de confiance n'est disponible, sélectionnez « Vérifier avec la clé de récupération » et saisissez la clé que vous avez enregistrée. Une fois la vérification réussie, la nouvelle session devrait apparaître comme vérifiée, généralement avec un bouclier vert, et Element pourra récupérer les clés de salle sauvegardées. Un bouclier vert confirme le statut de confiance de la session ; il ne garantit cependant pas que toutes les anciennes clés de message existent dans la sauvegarde.
Comment vérifier que la récupération fonctionne réellement ?
Tout d'abord, retournez dans les paramètres de chiffrement et vérifiez que la sauvegarde est active. L' option « Modifier la clé de récupération » indique généralement qu'une clé est configurée ; certaines versions du client affichent également un message confirmant la sauvegarde des clés. Testez ensuite la clé de récupération enregistrée sur un autre profil de navigateur Element Web ou sur un autre appareil, tout en conservant votre session actuelle ouverte. Ouvrez une nouvelle session, sélectionnez l'option de vérification de la clé de récupération et vérifiez qu'Element accepte la clé et marque la session comme vérifiée. Une fois la récupération de la clé terminée, consultez un ancien message chiffré.
Si un message reste illisible, patientez pendant la récupération de la clé et demandez-la depuis une autre session en ligne vérifiée si Element propose cette option. Il est possible que l'appareil de l'expéditeur ne possède plus la clé, ou que celle-ci n'ait jamais été enregistrée dans la sauvegarde. Ne réinitialisez pas la signature croisée et ne supprimez pas la sauvegarde sécurisée pour tenter de résoudre le problème rapidement. Si vous ne disposez ni d'une clé de récupération valide ni d'une autre session vérifiée, une réinitialisation d'identité peut être la seule solution pour retrouver un compte utilisable. Cependant, Element vous avertit que l'historique chiffré peut devenir illisible et que vos contacts peuvent constater le changement d'identité. Conservez au moins une session vérifiée et une clé de récupération protégée afin d'éviter d'avoir à recourir à cette solution.