Accueil
» Aujourd'hui
»
Cyberattaque : reconnaître la menace et protéger efficacement ses données numériques
Cyberattaque : reconnaître la menace et protéger efficacement ses données numériques
Une cyberattaque ne commence pas toujours par un écran noir ou un message de rançon. Elle peut prendre la forme d’un courriel presque crédible, d’une demande de connexion inattendue, d’un mot de passe soudain refusé ou d’un appareil qui se comporte de manière inhabituelle. En France, le sujet reste très actuel : dans son Panorama de la cybermenace 2025, publié le 11 mars 2026, l’ANSSI indique avoir traité 3 586 événements de sécurité en 2025, dont 1 366 incidents, et souligne la persistance d’une forte pression exercée par des acteurs cybercriminels et étatiques. Pour un particulier comme pour une petite organisation, l’enjeu principal est donc moins de connaître toutes les techniques d’attaque que de savoir reconnaître les signaux d’alerte et de réagir sans aggraver la situation.
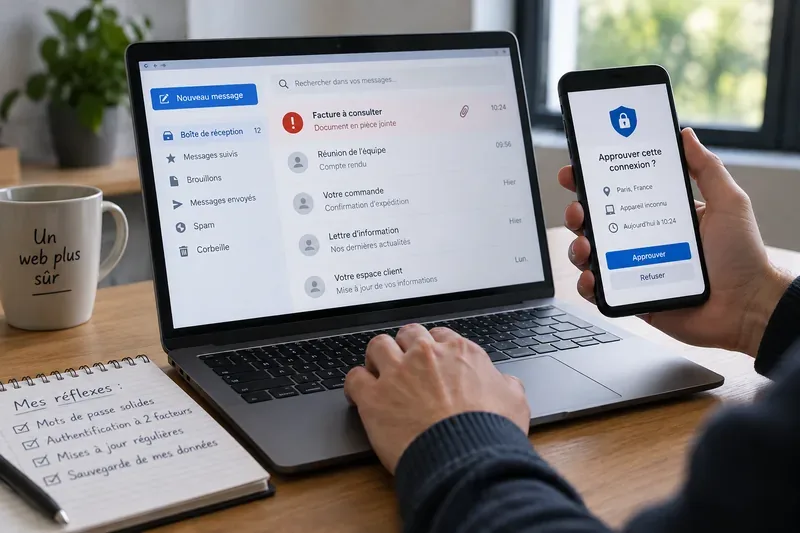
Un message inattendu associé à une demande de connexion sur un autre appareil doit inciter à vérifier l’origine de l’action avant de cliquer ou d’approuver.
Qu’appelle-t-on exactement une cyberattaque ?
Le terme « cyberattaque » recouvre plusieurs réalités. Il peut s’agir d’une tentative de voler des identifiants, de prendre le contrôle d’un compte, d’installer un logiciel malveillant, de chiffrer des fichiers, d’exfiltrer des données ou d’exploiter une faille de sécurité. L’attaque peut viser directement une personne, un ordinateur, un téléphone, un serveur, un service en ligne ou l’ensemble du système informatique d’une organisation.
Le point commun est l’exploitation d’une faiblesse. Cette faiblesse peut être technique, comme un logiciel non corrigé, mais aussi humaine : réutilisation d’un mot de passe, clic sur un faux lien, approbation d’une demande de connexion non sollicitée, téléchargement d’un programme provenant d’une source douteuse ou divulgation d’informations à un faux conseiller.
Les signes qui doivent alerter
Un message qui crée de l’urgence ou de la peur
L’hameçonnage, ou phishing, reste l’un des moyens les plus fréquents de pousser une victime à agir trop vite. Un courriel, un SMS ou un message instantané peut annoncer un colis bloqué, une facture impayée, un compte suspendu, un remboursement ou un problème bancaire. Le ton cherche souvent à provoquer une réaction immédiate. Cybermalveillance.gouv.fr recommande de ne pas cliquer sur un lien ou une pièce jointe au moindre doute et de vérifier l’expéditeur par un autre moyen. Sa fiche « Comment reconnaître un mail de phishing ? », mise à jour le 12 février 2026, rappelle notamment de contrôler l’adresse réelle du lien et de privilégier l’accès direct au site officiel.
Une connexion ou une validation que vous n’avez pas demandée
Une notification signalant une connexion depuis un appareil inconnu, un lieu inhabituel ou une heure incohérente mérite une vérification immédiate. Il en va de même pour une demande de validation à deux facteurs que vous n’avez pas déclenchée. Ne l’approuvez pas par réflexe. Ouvrez vous-même le service concerné, consultez si possible l’historique des connexions et déconnectez les sessions inconnues. Si le service le permet, changez ensuite le mot de passe depuis un appareil sain.
Un compte qui se comporte différemment
Des messages envoyés à votre insu, une adresse de récupération modifiée, des paramètres changés, des achats inconnus ou l’impossibilité de se connecter peuvent signaler un piratage. Dans sa fiche « Piratage de compte, que faire ? », mise à jour le 7 mai 2026, Cybermalveillance.gouv.fr recommande notamment d’utiliser des mots de passe différents pour chaque service, d’activer la double authentification et d’appliquer les mises à jour de sécurité.
Des fichiers soudain inaccessibles ou renommés
Si des documents deviennent illisibles, changent d’extension ou si un message exige un paiement pour les récupérer, un rançongiciel peut être en cause. Dans ce cas, il faut limiter au plus vite la propagation. La fiche officielle sur les rançongiciels pour les particuliers, mise à jour le 20 août 2026, recommande de déconnecter l’appareil d’Internet ou du réseau, de ne pas payer la rançon, de conserver les preuves et de déposer plainte.
Un ordinateur ou un téléphone au comportement anormal
Une forte activité réseau sans raison, des fenêtres inhabituelles, un antivirus désactivé, des applications inconnues, une batterie qui se vide soudainement ou des redirections répétées dans le navigateur peuvent être des indices d’infection. Pris isolément, aucun de ces symptômes ne prouve une cyberattaque. En revanche, plusieurs anomalies simultanées ou apparues après l’ouverture d’une pièce jointe suspecte justifient une vérification approfondie.
Comment réagir si vous pensez être victime d’une attaque
La priorité dépend du type d’incident, mais quelques réflexes sont utiles dans de nombreux cas.
Coupez la connexion de l’appareil compromis si vous suspectez une infection active ou un rançongiciel : désactivez le Wi-Fi, le Bluetooth et, si nécessaire, débranchez le câble réseau. Cela peut limiter les communications avec l’attaquant et la propagation vers d’autres appareils.
Ne supprimez pas immédiatement toutes les traces. Des messages, captures d’écran, journaux de connexion ou fichiers chiffrés peuvent servir à comprendre l’attaque et à la signaler.
Changez les mots de passe depuis un appareil sain si vous avez communiqué un identifiant ou si un compte semble compromis. Commencez par l’adresse e-mail principale, car elle permet souvent de réinitialiser de nombreux autres comptes.
Prévenez rapidement votre banque si des données bancaires ont pu être divulguées ou si une opération inconnue apparaît.
Contactez le service informatique ou le prestataire sans attendre si l’incident concerne un appareil professionnel. Une intervention isolée peut masquer des indices utiles ou favoriser la propagation.
Pour une suspicion d’intrusion sur un appareil personnel, Cybermalveillance.gouv.fr conseille également de déconnecter l’équipement et d’identifier, si possible, l’origine de la compromission. Les recommandations sont détaillées dans sa fiche réflexe sur le piratage d’un système informatique de particulier.
Les protections qui réduisent réellement le risque
Utiliser un mot de passe unique pour chaque service
Réutiliser le même mot de passe transforme une fuite de données sur un site en risque pour tous les autres comptes utilisant la même combinaison. Un gestionnaire de mots de passe permet de créer et de mémoriser des mots de passe longs et différents sans devoir les retenir un par un. Il est particulièrement important de protéger l’adresse e-mail principale, les comptes bancaires, les services cloud et les réseaux sociaux.
Activer l’authentification multifacteur
L’authentification multifacteur ajoute une seconde preuve d’identité, par exemple une application d’authentification, une clé de sécurité ou une validation sur un appareil déjà enregistré. La CNIL rappelle qu’un mot de passe compromis ne suffit alors plus, à lui seul, à ouvrir le compte. Cette protection est particulièrement importante pour la messagerie et les comptes disposant de droits sensibles.
Installer rapidement les mises à jour de sécurité
Les mises à jour ne servent pas seulement à ajouter des fonctions. Elles corrigent aussi des vulnérabilités qui peuvent être exploitées par des attaquants. La fiche de Cybermalveillance.gouv.fr sur les mises à jour, actualisée le 3 juin 2026, recommande de mettre à jour sans tarder les ordinateurs, téléphones, systèmes d’exploitation, logiciels et objets connectés, de préférence depuis les canaux officiels des éditeurs.
Maintenir des sauvegardes séparées des données d’origine
Une sauvegarde ne protège pas seulement contre les cyberattaques : elle sert aussi en cas de panne, de perte ou de vol. Pour être utile lors d’un incident, elle ne doit pas dépendre uniquement de l’appareil principal. Cybermalveillance.gouv.fr recommande de conserver une copie sur un support externe déconnecté après la sauvegarde et de vérifier régulièrement que les fichiers peuvent être restaurés. Sa page consacrée aux sauvegardes a été mise à jour le 14 septembre 2026.
Télécharger les applications et extensions depuis des sources fiables
Les logiciels piratés, extensions de navigateur inconnues, fichiers exécutables reçus par messagerie ou applications téléchargées en dehors des magasins officiels augmentent fortement la surface de risque. Il faut vérifier l’éditeur, la provenance et les autorisations demandées, puis supprimer les logiciels qui ne sont plus utilisés.
Phishing, vol de mot de passe ou rançongiciel : les bons réflexes ne sont pas identiques
Situation
Signe fréquent
Réaction prioritaire
Phishing
Message urgent, lien ou pièce jointe inattendue
Ne pas cliquer, vérifier l’expéditeur et accéder au service par son adresse officielle
Compte piraté
Connexion inconnue, messages ou changements non autorisés
Changer le mot de passe depuis un appareil sain, fermer les sessions inconnues, activer la double authentification
Déconnecter si nécessaire, analyser l’appareil et faire intervenir un professionnel en cas de doute persistant
Rançongiciel
Fichiers chiffrés ou demande de rançon
Isoler l’équipement, ne pas payer, préserver les preuves et demander de l’assistance
Comment vérifier que vos protections sont suffisantes ?
Une bonne sécurité numérique n’est pas une configuration faite une seule fois. Elle se contrôle régulièrement. Vous pouvez commencer par cinq vérifications simples : vos comptes principaux utilisent-ils tous un mot de passe différent ? La double authentification est-elle activée sur votre messagerie ? Votre téléphone et votre ordinateur installent-ils les correctifs de sécurité récents ? Disposez-vous d’au moins une sauvegarde indépendante de l’appareil principal ? Savez-vous où consulter l’historique des connexions de vos comptes les plus sensibles ?
Si une seule réponse est « non », vous avez déjà une action utile à mener. La page « Les 10 mesures essentielles pour assurer votre cybersécurité », mise à jour le 7 mai 2026, fournit une base pratique pour renforcer progressivement mots de passe, sauvegardes, mises à jour, antivirus et vigilance face aux messages inattendus.
Ce qu’il faut retenir
Reconnaître une cyberattaque repose rarement sur un seul indice. Il faut plutôt repérer une combinaison d’anomalies : un message inhabituel, une demande de validation non sollicitée, une connexion inconnue, des fichiers modifiés ou un appareil qui se comporte soudainement différemment. En cas de doute, mieux vaut ralentir l’action, vérifier l’origine du message ou de la connexion, isoler un appareil suspect et protéger en priorité les comptes les plus importants.
Les protections les plus efficaces restent simples : mots de passe uniques, authentification multifacteur, mises à jour rapides, sauvegardes régulières et prudence face aux liens et pièces jointes inattendus. Ces mesures ne rendent pas un système invulnérable, mais elles réduisent fortement les risques courants et limitent les conséquences lorsqu’une attaque réussit.