Accueil
» Aujourd'hui
»
Cyberattaque : comment protéger vos comptes et vos données personnelles en 2026
Cyberattaque : comment protéger vos comptes et vos données personnelles en 2026
En 2026, l’actualité française de la cybersécurité confirme surtout une tendance plutôt qu’une nouvelle technique miracle à craindre. Dans son bilan publié le 1er juin 2026, Cybermalveillance.gouv.fr indique que le piratage de comptes en ligne a continué de progresser en 2025 et qu’il est devenu la menace numéro 1 pour les publics professionnels. Le constat porte sur les professionnels, pas sur l’ensemble de la population, mais les modes opératoires décrits — hameçonnage, mot de passe trop simple ou réutilisé, appareil compromis et logiciel voleur d’identifiants — concernent aussi les particuliers. La fiche officielle sur le piratage de compte a par ailleurs été mise à jour le 7 mai 2026. Consulter le bilan 2025 de Cybermalveillance.gouv.fr.
La bonne réponse n’est donc pas de multiplier les outils au hasard. L’objectif est plus concret : empêcher qu’un premier incident donne accès à d’autres comptes, reprendre le contrôle si un accès a déjà été volé, réduire la valeur des données exposées et conserver une copie récupérable de ses fichiers. La CNIL a elle aussi actualisé, le 19 juin 2026, ses recommandations essentielles autour des mots de passe uniques, du gestionnaire de mots de passe, de l’authentification multifacteur, des mises à jour et des sauvegardes. Voir les règles essentielles de sécurité de la CNIL.
Les priorités à retenir en une minute
Situation
Action prioritaire
Comment vérifier que la situation s’améliore
Vous recevez une alerte de fuite de données
Changez le mot de passe du service s’il a pu être exposé et partout où il était réutilisé, puis activez la double authentification.
Le nouveau mot de passe est unique, les sessions inconnues sont fermées et les coordonnées de récupération sont bien les vôtres.
Un compte a été piraté
Récupérez l’accès, contrôlez l’adresse e-mail et le téléphone de récupération, changez le mot de passe, activez la MFA et déconnectez les sessions inconnues.
Aucune connexion, règle de transfert, application liée ou commande suspecte ne subsiste.
Vous soupçonnez un malware
Analysez l’appareil, appliquez les mises à jour et traitez la compromission avant de continuer à utiliser normalement la machine.
Les outils de sécurité ne détectent plus de menace et le système est à jour. En cas de doute persistant, faites intervenir un professionnel.
Des opérations bancaires semblent anormales
Contactez immédiatement votre banque par un canal officiel et suivez ses consignes d’opposition ou de sécurisation.
Les moyens de paiement concernés sont sécurisés et les mouvements inhabituels ont été signalés.
Vos fichiers sont chiffrés par un rançongiciel
Déconnectez la machine du réseau, conservez les preuves et ne payez pas la rançon.
L’incident est contenu, les autres appareils ne sont pas touchés et une restauration depuis une sauvegarde saine est possible.
1. Sécurisez d’abord les comptes qui donnent accès aux autres
Commencez par votre messagerie principale, votre gestionnaire de mots de passe, vos comptes Apple, Google ou Microsoft utilisés pour la récupération, puis vos comptes bancaires et administratifs. Une boîte mail compromise est particulièrement sensible parce qu’elle reçoit souvent les liens de réinitialisation d’autres services.
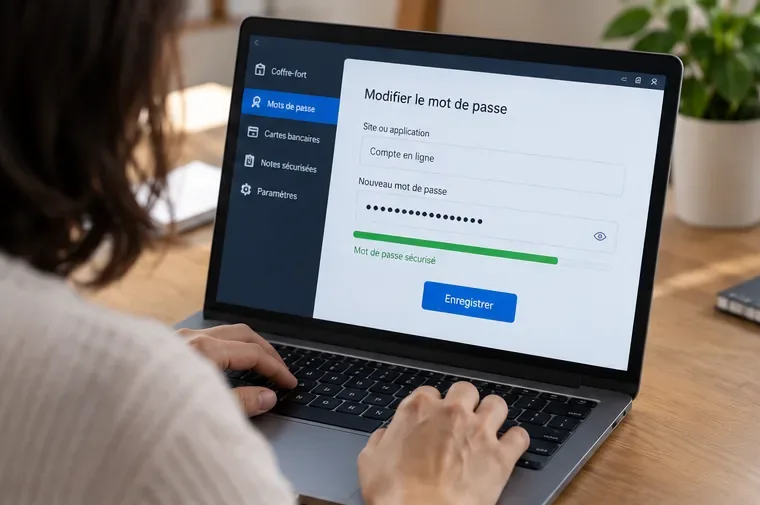
Pour chaque compte critique, utilisez un mot de passe différent. Un gestionnaire de mots de passe permet de générer et conserver des mots de passe longs sans devoir les mémoriser tous. Si un mot de passe a été exposé, ne vous contentez pas d’ajouter un caractère à l’ancien : remplacez-le par un secret réellement différent et vérifiez les autres services sur lesquels vous aviez utilisé le même mot de passe. Cybermalveillance.gouv.fr recommande explicitement de changer sans tarder un mot de passe compromis sur tous les comptes où il était réutilisé. Lire la fiche réflexe sur le piratage de compte.
Le changement de mot de passe est prioritaire après une compromission : utilisez un mot de passe unique et évitez toute réutilisation sur d’autres services.
2. Activez l’authentification multifacteur, surtout sur la messagerie
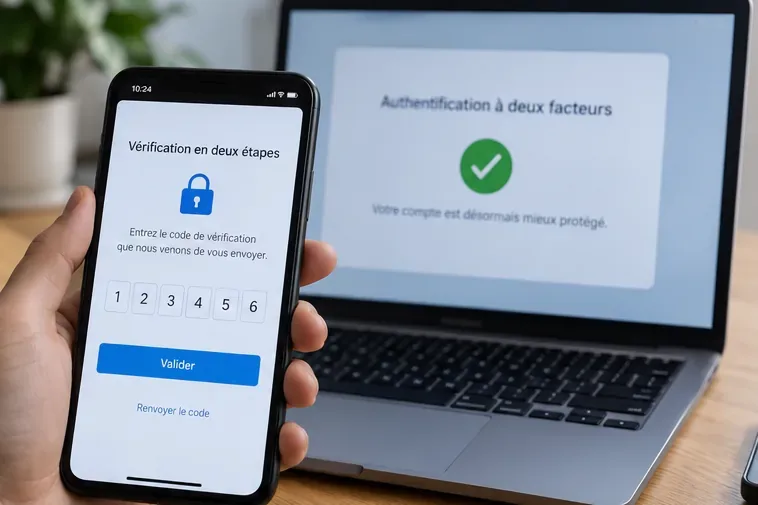
La double authentification, ou MFA, ajoute une vérification supplémentaire à la connexion. Si un attaquant récupère seulement votre mot de passe, ce second facteur peut empêcher l’accès au compte. La CNIL recommande de l’activer dès que possible, notamment pour les messageries et les services sensibles, et a publié en 2025 une recommandation spécifique sur l’authentification multifacteur. Consulter la recommandation MFA de la CNIL.
La MFA n’annule toutefois pas les autres risques. Un fraudeur peut tenter de vous faire valider vous-même une demande, de récupérer une session déjà ouverte ou de vous convaincre de communiquer un code. Ne transmettez jamais un code reçu par SMS, par application ou par e-mail à une personne qui vous contacte. Lorsqu’un service fournit des codes de récupération, conservez-les dans un endroit distinct et protégé afin de ne pas être bloqué si vous perdez votre téléphone.
L’authentification multifacteur ajoute une seconde vérification. L’emplacement exact du réglage varie selon le service utilisé.
3. Fermez les accès que l’attaquant pourrait avoir laissés ouverts
Changer le mot de passe ne suffit pas toujours. Après un piratage, ouvrez les paramètres de sécurité du compte et contrôlez les connexions récentes, les appareils autorisés, les applications tierces et les coordonnées de récupération. Déconnectez les sessions que vous ne reconnaissez pas. Avant de supprimer un élément suspect, gardez si possible une capture d’écran utile comme preuve.
Pour une boîte mail, vérifiez aussi les règles de transfert automatique, les filtres et les adresses de redirection. Cybermalveillance.gouv.fr cite précisément ces réglages parce qu’un attaquant peut les modifier pour continuer à recevoir vos messages même après un changement de mot de passe. Prévenez également vos contacts si des messages frauduleux ont été envoyés depuis votre compte.
4. Mettez à jour les appareils et les applications
Les mises à jour de sécurité corrigent des vulnérabilités connues. Activez les mises à jour automatiques lorsque c’est possible pour le système d’exploitation, le navigateur, les applications de messagerie et les logiciels courants. Supprimez les logiciels que vous n’utilisez plus et évitez les versions provenant de sites non officiels.
Si vous pensez qu’un ordinateur ou un téléphone est réellement compromis, le problème dépasse le simple mot de passe. Cybermalveillance.gouv.fr recommande pour un système piraté de réaliser une analyse antivirale complète, puis, selon la gravité, de restaurer ou réinstaller le système et de mettre à jour les logiciels. Conservez les preuves avant une réinstallation si vous envisagez une plainte ou une analyse technique. Voir la fiche sur le piratage d’un système informatique.
Maintenir le système et les applications à jour réduit l’exposition aux failles déjà corrigées par les éditeurs.
5. Faites des sauvegardes qui restent utilisables après une attaque
Une sauvegarde n’est utile que si elle permet réellement de récupérer les données. La CNIL rappelle la règle dite « 3-2-1 » dans ses recommandations 2026 : trois copies, sur deux supports différents, dont une copie déconnectée du réseau. Cybermalveillance.gouv.fr recommande également de déconnecter les supports de sauvegarde lorsqu’ils ne sont pas utilisés et de tester périodiquement la restauration. Consulter les bonnes pratiques de sauvegarde.
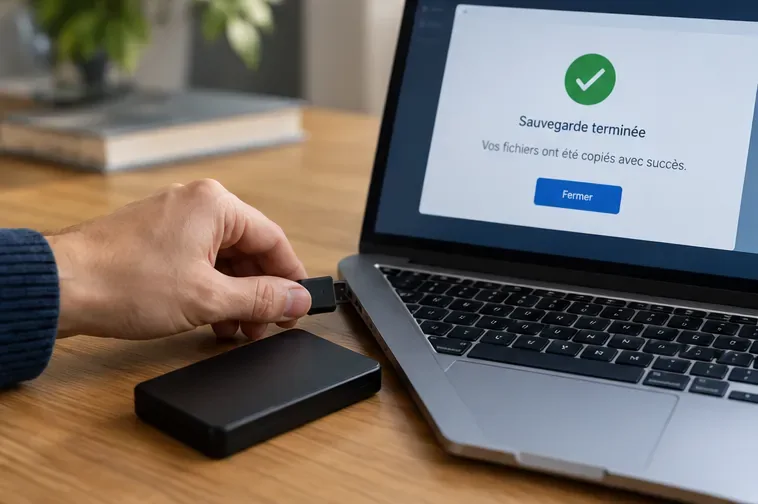
Pour un particulier, cela peut signifier conserver les fichiers importants sur l’ordinateur, une solution de stockage synchronisée et un disque externe branché seulement pendant la sauvegarde. Pour les données très sensibles, protégez aussi la sauvegarde par chiffrement ou par un accès robuste. Ne considérez pas la synchronisation seule comme une garantie absolue : selon le service et la configuration, une suppression ou un chiffrement peut se propager.
Une copie déconnectée après la sauvegarde peut rester disponible même si l’ordinateur principal est ensuite compromis.
6. Après une fuite de données, adaptez votre réaction à ce qui a réellement été exposé
Toutes les fuites n’exigent pas les mêmes gestes. Si seul votre nom et votre adresse e-mail ont été divulgués, la priorité est surtout d’anticiper les tentatives de phishing plus crédibles. Si un mot de passe a été exposé ou si vous l’aviez réutilisé, changez-le immédiatement sur les comptes concernés. Si des données bancaires sont impliquées, surveillez vos opérations et contactez votre banque en cas d’anomalie. Si des pièces d’identité ou de nombreuses données personnelles ont fuité, soyez attentif aux signes d’usurpation d’identité.
La CNIL définit une violation de données comme un incident affectant la confidentialité, l’intégrité ou la disponibilité de données personnelles. Elle rappelle aussi que les organismes ont des obligations spécifiques de gestion et, selon le risque, de notification. Pour la personne concernée, le point pratique est de lire précisément le message reçu : quelles données sont touchées, sur quelle période, et quelles mesures l’organisme recommande-t-il ? Consulter les informations de la CNIL sur les violations de données.
7. Face à un e-mail ou un SMS suspect, ne laissez pas l’urgence décider à votre place
Les messages de phishing cherchent souvent à provoquer une réaction rapide : « votre compte sera bloqué », « un paiement doit être validé », « connectez-vous immédiatement ». Au lieu d’utiliser le lien reçu, ouvrez directement l’application ou saisissez vous-même l’adresse officielle du service. Vérifiez l’expéditeur, le domaine du site et le contexte de la demande. En cas de doute, contactez l’organisme par un numéro ou une adresse obtenus indépendamment du message.
Cybermalveillance.gouv.fr recommande de signaler les messages suspects et fournit des démarches différentes selon le canal. Les moyens de signalement peuvent évoluer : consultez donc la fiche officielle au moment de l’incident plutôt que de vous fier à une ancienne capture d’écran ou à un ancien numéro trouvé sur un forum. Voir la fiche officielle sur l’hameçonnage.
8. Si l’attaque est déjà en cours, privilégiez le confinement et les preuves
Un compte compromis, un téléphone volé et un rançongiciel ne se traitent pas de la même manière. Pour un compte, reprenez l’accès et fermez les sessions inconnues. Pour une fraude bancaire, contactez la banque sans attendre. Pour un rançongiciel, Cybermalveillance.gouv.fr recommande de déconnecter la machine d’Internet ou du réseau, de ne pas payer la rançon et de conserver les éléments utiles à l’enquête. Consulter la fiche rançongiciel pour les particuliers.
Si l’incident touche un appareil professionnel, un compte d’entreprise ou des données de clients, suivez d’abord la procédure interne et informez le service informatique ou le responsable sécurité. Évitez d’effacer des journaux, de réinitialiser précipitamment tous les équipements ou de publier les détails techniques avant que l’équipe chargée de l’incident ait pu les analyser.
Quand faut-il changer d’approche et demander de l’aide ?
Vous récupérez un compte, mais il est de nouveau compromis quelques heures plus tard.
Des appareils ou sessions inconnus réapparaissent malgré le changement de mot de passe.
Votre antivirus détecte un logiciel voleur d’identifiants, un accès distant ou une menace qu’il ne parvient pas à supprimer.
Plusieurs comptes sont touchés en même temps, ce qui peut indiquer une compromission de la messagerie, du gestionnaire de mots de passe ou de l’appareil.
Vous constatez une perte financière, une usurpation d’identité, des fichiers chiffrés ou une divulgation de données sensibles.
Dans ces situations, conserver les preuves devient aussi important que corriger le problème. Captures d’écran, e-mails complets, horaires, adresses de sites, références de transactions et notifications de connexion peuvent aider les plateformes, la banque ou les enquêteurs. En cas d’usurpation d’identité avérée, Service-Public.fr indique qu’une plainte peut être déposée avec les preuves disponibles et que les organismes concernés doivent être prévenus. Consulter la fiche Service-Public.fr sur l’usurpation d’identité.
Checklist de protection à vérifier aujourd’hui
Chaque compte important utilise un mot de passe unique.
Votre messagerie principale et votre gestionnaire de mots de passe disposent d’une authentification multifacteur.
Les adresses e-mail et numéros de récupération sont corrects.
Vous avez vérifié les sessions et appareils connectés sur les comptes sensibles.
Les systèmes, navigateurs et applications sont à jour.
Vous savez où se trouvent vos fichiers irremplaçables.
Vous disposez d’au moins une sauvegarde séparée de l’appareil principal et vous avez déjà vérifié qu’elle peut être restaurée.
Vous savez contacter votre banque et vos principaux services par un canal officiel sans passer par un lien reçu dans un message.
Ce que ces mesures peuvent — et ne peuvent pas — garantir
Aucune configuration ne rend un compte ou un appareil invulnérable. La MFA réduit fortement le risque lié au vol d’un mot de passe, mais elle n’empêche pas toutes les formes d’ingénierie sociale ou de vol de session. Une sauvegarde protège la disponibilité des données, mais pas forcément leur confidentialité si elles ont déjà été copiées par un attaquant. Un antivirus aide à détecter de nombreuses menaces, mais ne remplace ni les mises à jour ni une analyse spécialisée lorsque les signes d’intrusion persistent.
Le bon résultat est donc mesurable : vos comptes critiques ont des secrets uniques, les accès inconnus ont disparu, vos données essentielles existent sur une copie récupérable et vous savez quoi faire sans improviser si une nouvelle alerte apparaît. C’est cette combinaison — prévention, contrôle des accès, sauvegarde et réaction structurée — qui limite le plus efficacement l’effet domino d’une cyberattaque.