Accueil
» Conseils PC
»
Comment configurer un système à double démarrage Ubuntu 24.04 et Windows 11 avec BitLocker activé
Comment configurer un système à double démarrage Ubuntu 24.04 et Windows 11 avec BitLocker activé
Oui, Ubuntu 24.04 LTS et Windows 11 peuvent coexister tout en conservant la protection BitLocker de Windows. Cependant, la méthode d'installation sécurisée dépend de la configuration de votre disque. Si vous disposez d'un second disque physique pour Ubuntu, vous pouvez généralement laisser le disque Windows chiffré et installer Ubuntu sur ce second disque. Si les deux systèmes d'exploitation doivent partager le même disque, la procédure d'installation guidée documentée par Canonical exige la désactivation de BitLocker et le déchiffrement par Windows avant que le programme d'installation d'Ubuntu ne modifie la configuration du disque.
Cette distinction est importante : suspendre BitLocker ne revient pas à le désactiver. Un lecteur suspendu reste chiffré, et le considérer comme déchiffré peut entraîner un programme d’installation non sécurisé ou bloqué. Les instructions ci-dessous suivent la documentation du programme d’installation d’Ubuntu Desktop 24.04 LTS et les recommandations de Microsoft en vigueur au 9 octobre 2026 ; les étiquettes exactes du micrologiciel et du programme d’installation peuvent varier d’un ordinateur à l’autre.
Est-il possible de laisser BitLocker activé pendant toute l'installation ?
Sur un disque physique distinct, généralement oui. La documentation d'installation d'Ubuntu propose explicitement un disque séparé et non chiffré lorsque BitLocker empêche l'installation sur le même volume que Windows. Windows conserve son lecteur C: chiffré par BitLocker ; Ubuntu utilise un lecteur différent. Les modifications apportées à l'ordre de démarrage peuvent toujours amener Windows à demander sa clé de récupération.
Sur un disque physique partagé, ne présumez pas que cela fonctionnera. Canonical indique que l'installateur guidé d'Ubuntu ne peut pas détecter avec certitude une installation Windows chiffrée pour l'installer en parallèle. Pour la procédure documentée sur disque partagé, déchiffrez complètement Windows, installez Ubuntu, puis vérifiez si votre version de Windows et votre appareil permettent de réactiver le chiffrement. Le rechiffrement n'est pas garanti sur toutes les configurations. Consultez la documentation de Canonical sur
BitLocker lors de l'installation d'Ubuntu .
Situation
Chemin d'installation recommandé
Implication de BitLocker
Deux disques internes physiques ; un second disque compatible est disponible.
Installez Ubuntu uniquement sur le deuxième disque ; vérifiez le modèle et la capacité du disque avant d’approuver les modifications.
Le lecteur C: peut rester chiffré.
Un seul disque interne, Windows et Ubuntu doivent le partager.
Sauvegardez vos données, déchiffrez Windows, libérez de l'espace et utilisez l'option d'installation guidée 24.04 lorsqu'elle est proposée.
BitLocker est temporairement désactivé ; vérifiez s’il peut être réactivé ultérieurement.
La machine gérée par le travail ou le chiffrement ne doivent jamais être désactivés.
Obtenez une autorisation informatique et un disque approuvé distinct, ou utilisez une machine virtuelle/WSL à la place.
Ne contournez pas les politiques de chiffrement de l'entreprise
Que devez-vous vérifier avant de changer le disque ?
1. Trouvez la clé de récupération et vérifiez l'état du chiffrement.
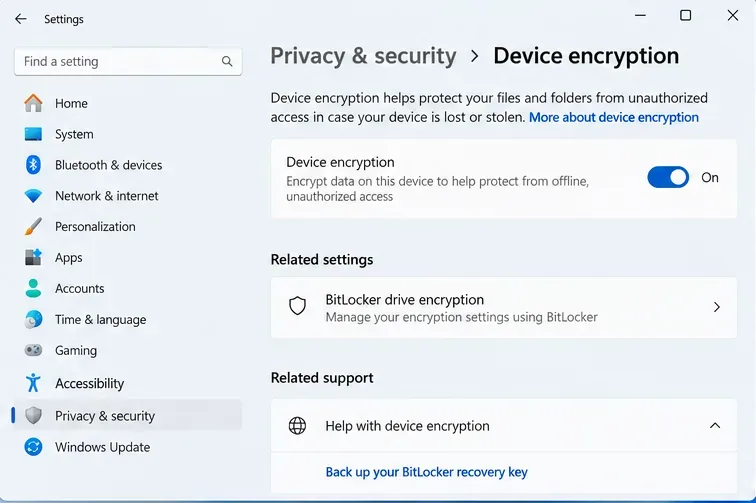
Sous Windows 11, ouvrez Paramètres > Confidentialité et sécurité > Chiffrement de l'appareil si cette option est disponible. Windows Famille propose le chiffrement de l'appareil sur le matériel compatible, tandis que la gestion du chiffrement de lecteur BitLocker est disponible sur les versions Professionnelle, Entreprise et Éducation. Si le Panneau de configuration classique est accessible, recherchez « Gérer BitLocker » . Notez les volumes chiffrés.
Sauvegardez la clé de récupération à 48 chiffres dans un emplacement où elle sera accessible sans démarrer l'ordinateur. Pour de nombreux appareils personnels, Microsoft permet d'accéder à la clé de récupération via le compte Microsoft associé à l'ordinateur ; les appareils professionnels ou scolaires peuvent stocker les clés auprès de l'organisation. Comparez l'ID de la clé de récupération affiché sur l'écran de récupération avec l'enregistrement de la clé sauvegardée. Suivez
les instructions de Microsoft pour retrouver une clé de récupération BitLocker . N'allez pas plus loin si vous ne parvenez pas à récupérer la clé.
Les paramètres de chiffrement de votre appareil Windows 11 indiquent que le chiffrement est activé et proposent un lien vers les informations de la clé de récupération. Vérifiez l'état de votre système et conservez votre clé de récupération avant de modifier les paramètres de démarrage.
2. Sauvegardez vos fichiers et identifiez les disques physiques
Copiez vos fichiers Windows importants sur un support de stockage externe et vérifiez que vous pouvez les ouvrir. Une clé de récupération permet de déverrouiller un volume chiffré ; elle ne remplace pas une sauvegarde de vos fichiers. Conservez un support de récupération Windows et un chargeur fonctionnel.
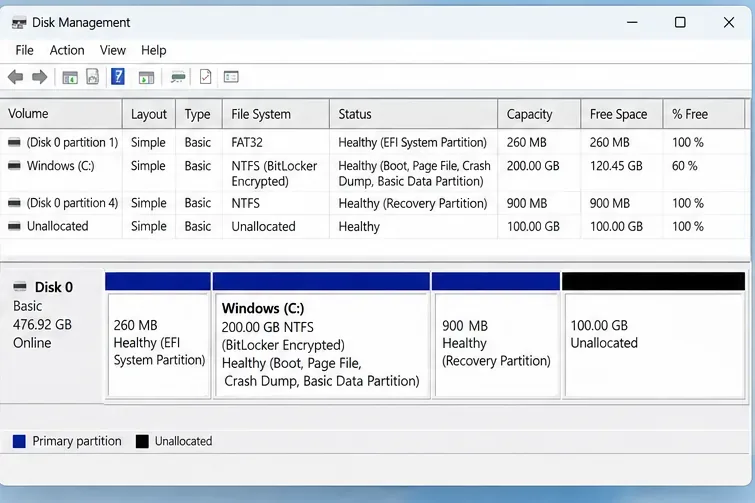
Ouvrez la Gestion des disques (appuyez sur Windows + R , puis sur Entrée diskmgmt.msc). Notez le numéro du disque Windows, sa capacité, la partition système EFI, le volume C: et la partition de récupération. Si vous avez deux disques physiques, identifiez le second par sa capacité et son modèle. Les numéros de disque et les noms Linux peuvent /dev/nvme0n1changer ; vérifiez le périphérique réel lors de l’installation.
Pour la méthode de disque partagé, prévoyez au moins 25 Go d'espace disque, comme le recommande l'installateur Ubuntu. Allouer environ 50 à 80 Go, voire plus, est une suggestion pratique pour les applications et les fichiers personnels, et non une exigence de Canonical. Conservez suffisamment d'espace libre sur Windows pour les mises à jour.
La Gestion des disques permet de distinguer le volume du système d'exploitation Windows, les partitions EFI et de récupération, ainsi que l'espace non alloué. Identifiez le disque physique correct plutôt que de vous fier uniquement à sa lettre de lecteur.
3. Votre ordinateur utilise-t-il l'UEFI et le démarrage sécurisé ?
Sous Windows, exécutez la commande `ls` msinfo32et vérifiez le mode BIOS . Les installations modernes de Windows 11 utilisent généralement l'UEFI avec une table de partition GUID (GPT). Démarrez également la clé USB Ubuntu en mode UEFI ; l'utilisation simultanée des modes de démarrage UEFI et GPT complique le double démarrage.
Il n'est généralement pas nécessaire de désactiver le démarrage sécurisé pour installer Ubuntu 24.04. La désactivation du démarrage sécurisé, la réinitialisation du module TPM ou la modification du mode de stockage du firmware peuvent déclencher une récupération ou empêcher le démarrage de Windows. Si Ubuntu signale un problème de stockage Intel RST, interrompez l'installation et consultez la documentation relative au contrôleur de stockage d'Ubuntu avant de modifier les paramètres du firmware.
Le démarrage rapide de Windows utilise également une forme d'hibernation, comme expliqué dans la documentation Microsoft sur
les états d'alimentation du système . Pour un accès fiable aux systèmes de fichiers Windows partagés, évitez de monter un volume Windows en hibernation pour y écrire depuis Ubuntu. Un redémarrage normal de Windows effectue un arrêt complet, plus complet que l'arrêt par démarrage rapide ; un arrêt complet explicite est donc préférable lors de l'utilisation simultanée de plusieurs systèmes d'exploitation.
Comment préparer la partition Windows sur un PC à disque unique ?
4. Désactivez BitLocker et attendez le déchiffrement complet.
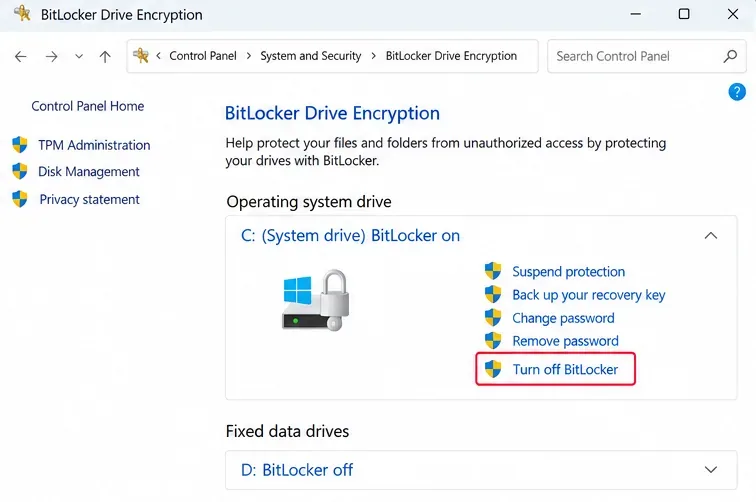
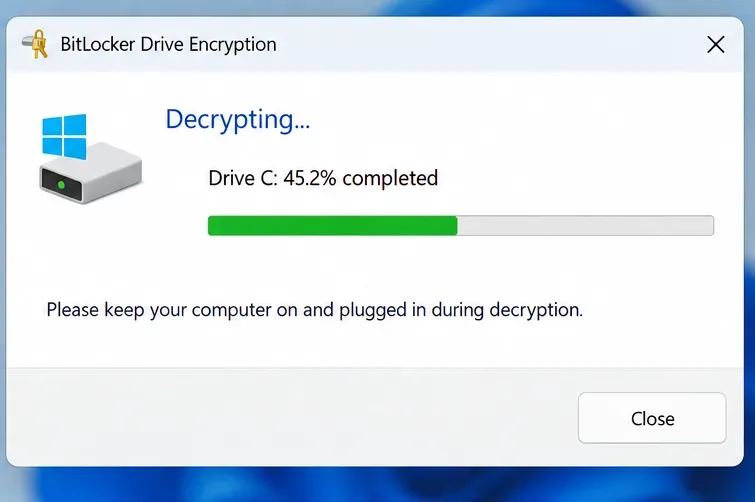
Suivez cette étape uniquement pour le chemin du disque partagé. Sous Windows, désactivez BitLocker pour le volume du système d'exploitation ou désactivez le chiffrement du périphérique si cette option est disponible. Confirmez la demande de déchiffrement et laissez l'ordinateur sous tension pendant l'opération. Ne sélectionnez pas uniquement « Suspendre la protection » : Microsoft indique que la suspension laisse les données chiffrées et stocke une clé en clair temporaire, ce qui ne répond pas aux exigences de Canonical.
N'interrompez pas le processus de démarrage de l'installateur. Si un message « BitLocker en attente d'activation » s'affiche , suivez les instructions spécifiques de Canonical au lieu de supposer que le disque n'est pas chiffré ; une telle configuration peut bloquer l'installateur d'Ubuntu. Vérifiez également au préalable si votre version de Windows vous permet de réactiver le chiffrement. Canonical précise que certaines versions de Windows peuvent ne pas le permettre. Consultez la
procédure d'Ubuntu 24.04 pour désactiver BitLocker et le tableau comparatif de Microsoft concernant la suspension et le déchiffrement .
Le panneau de configuration BitLocker permet de distinguer la suspension de la protection de la désactivation de BitLocker. Pour le flux de travail guidé de Canonical sur le même disque, il est recommandé d'effectuer un déchiffrement complet plutôt que de simplement suspendre la protection.Windows affiche la progression du déchiffrement pendant la désactivation de BitLocker. Attendez la fin de l'opération et le déchiffrement complet du disque avant de procéder au repartitionnement.
5. Réduire la taille du lecteur C: sous Windows, en laissant de l'espace non alloué
Une fois le déchiffrement terminé, redémarrez Windows et vérifiez que vos données sont accessibles. Ensuite, rouvrez la Gestion des disques, cliquez avec le bouton droit sur C: et choisissez Réduire le volume . Indiquez la taille de l'espace que vous souhaitez réserver pour Ubuntu. Par exemple, une réduction d'environ 60 000 Mo libère environ 60 Go d'espace ; ce chiffre n'est qu'un exemple et ne représente pas une quantité garantie pouvant être libérée par un ordinateur donné.
Laissez l'espace ainsi créé comme non alloué . Ne créez pas de volume NTFS à cet endroit, ne supprimez pas la partition système EFI, ne retirez pas la partition de récupération Windows et ne formatez pas le lecteur C:. Si Windows propose trop peu d'espace disque disponible, arrêtez l'opération et résolvez les limitations d'espace disque de Windows plutôt que de forcer un éditeur de partitions Linux à déplacer des structures Windows protégées.
La documentation de Gestion des disques de Microsoft décrit la fonction de réduction intégrée.
Comment installer Ubuntu 24.04 sans écraser Windows ?
6. Écrivez le programme d'installation d'Ubuntu sur une clé USB
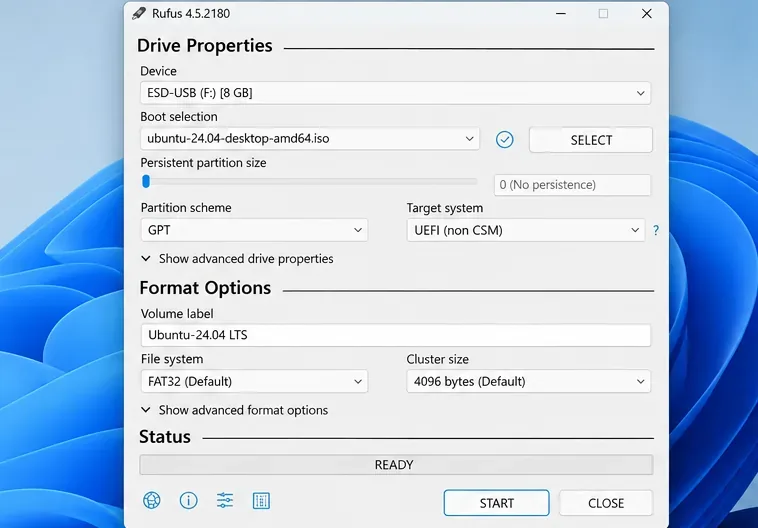
Téléchargez l' ISO d' Ubuntu 24.04 LTS (version bureau) depuis le site de Canonical, puis utilisez un logiciel de création d'images USB comme Rufus pour créer une clé USB d'installation amorçable. Canonical recommande une clé USB d'au moins 8 Go . Copier l'ISO dans un dossier USB classique ne suffit pas, car la création d'une clé USB d'installation efface son contenu.
Sur un ordinateur Windows 11 UEFI/GPT classique, Rufus utilise normalement les paramètres compatibles UEFI. Vérifiez la sélection du périphérique USB avant de commencer. Consultez les instructions de Canonical pour la
création d'une clé USB bootable Ubuntu 24.04 .
Rufus affiche une image ISO d'Ubuntu Desktop, une clé USB sélectionnée, un schéma de partition GPT et un système cible UEFI. La clé USB affichée est celle qui sera écrasée.
7. Démarrez la clé USB en mode UEFI et vérifiez la session Live.
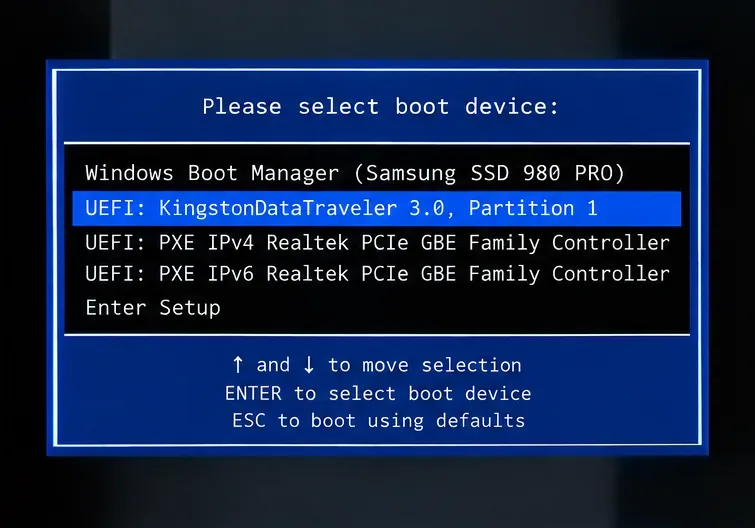
Redémarrez et accédez au menu de démarrage du firmware. La touche varie selon le fabricant ; F12 , Échap , F10 et F2 sont des options courantes. Choisissez l’option USB marquée UEFI si plusieurs versions sont proposées. Sélectionnez « Essayer Ubuntu » lorsque l’option est disponible, puis vérifiez la détection du Wi-Fi, du clavier, de l’écran et du stockage avant l’installation.
Une session en direct permet de vérifier la compatibilité, mais ne garantit pas le bon fonctionnement de tous les pilotes ou interactions avec les disques chiffrés après l'installation. Si le programme d'installation ne détecte pas votre second disque ou affiche un avertissement concernant le contrôleur de stockage, arrêtez-vous plutôt que de tenter de deviner les modifications du micrologiciel.
Le sélecteur de démarrage du firmware met en évidence un périphérique USB UEFI, distinct du Gestionnaire de démarrage Windows. Utilisez la touche de menu de démarrage et le nom du périphérique spécifiés par le fabricant de votre ordinateur.
8. Choisissez le disque cible et vérifiez chaque modification de partition.
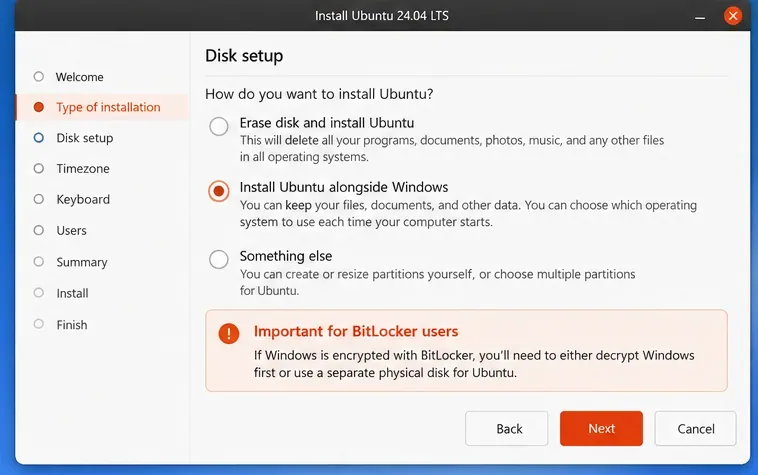
Dans le programme d'installation d'Ubuntu Desktop, sélectionnez le chemin d'installation interactif et accédez à la configuration du disque . Pour un disque unique déjà entièrement déchiffré, choisissez « Installer Ubuntu en parallèle » lorsque le programme d'installation reconnaît Windows et propose cette option. Vérifiez la répartition proposée et utilisez l'espace que vous avez volontairement réservé. Si la configuration détectée n'est pas claire, annulez et retournez à Windows.
Pour deux disques physiques , sélectionnez le second disque. Canonical propose d'utiliser l'option « Effacer le disque et installer Ubuntu sur un autre disque », mais cette méthode efface complètement le disque sélectionné . Ne choisissez cette option que si le second disque ne contient aucune donnée importante et que vous avez vérifié son modèle et sa capacité. Si vous souhaitez conserver des données sur ce disque, un utilisateur qualifié doit créer manuellement des partitions. Ne choisissez jamais l'option d'effacement du disque Windows.
Le partitionnement manuel est réservé aux utilisateurs avancés. Si nécessaire, identifiez la partition système EFI et la partition de récupération Windows existantes, évitez de les formater et attribuez les systèmes de fichiers Linux uniquement à l'espace libre prévu ou au disque Linux. La configuration du firmware étant variable, ne présumez pas d'un numéro de partition EFI ni d'un nom de périphérique fixe . Le guide d'installation d'Ubuntu 24.04/dev/nvme... de Canonical
explique les options d'installation guidée et les limitations de la configuration manuelle du disque.
Les options de configuration du disque opposent l'installation parallèle à Windows à l'option d'effacement définitif. Le texte affiché varie selon les versions d'Ubuntu 24.04 ; un avertissement BitLocker signifie qu'il faut réévaluer l'état du disque ou du déchiffrement, et non ignorer l'avertissement.
9. Terminez l'installation et démarrez les deux systèmes d'exploitation.
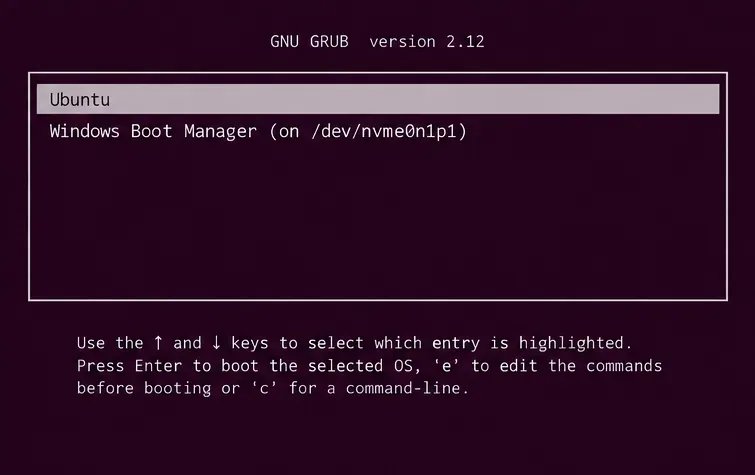
Vérifiez le récapitulatif final de l'installation et assurez-vous que les partitions Windows et de récupération ne sont pas marquées pour suppression ou formatage. Choisissez un nom d'utilisateur et un mot de passe Ubuntu, terminez l'installation et retirez la clé USB lorsque vous y êtes invité. Selon le firmware, un menu GRUB peut afficher Ubuntu et le Gestionnaire de démarrage Windows ; sinon, vous devrez peut-être sélectionner le système d'exploitation via le menu de démarrage unique du firmware.
Commencez par démarrer Ubuntu et vérifiez que votre répertoire personnel, votre connexion Internet et votre espace de stockage fonctionnent correctement. Ensuite, démarrez Windows. Un changement de chemin de démarrage peut entraîner une récupération BitLocker même si le volume Windows chiffré n'a jamais été écrasé. Si vous y êtes invité, saisissez votre clé de récupération de 48 chiffres , vérifiez que Windows démarre et conservez cette clé pour toute modification ultérieure du microprogramme ou du chargeur de démarrage.
Un menu de démarrage GRUB peut proposer Ubuntu et le gestionnaire de démarrage Windows. Certains systèmes UEFI utilisent leur propre sélecteur de démarrage, et les options affichées dépendent de l'installation effectuée.
Faut-il réactiver BitLocker après une installation sur un disque partagé ?
Uniquement si Windows propose une méthode prise en charge. Retournez sous Windows, vérifiez son installation, ouvrez les paramètres de chiffrement correspondant à votre édition et vérifiez si BitLocker ou le chiffrement de l'appareil peuvent être activés. Si disponible, activez la protection, laissez le chiffrement se terminer et enregistrez les informations de récupération. Conservez Ubuntu séparément du volume de données chiffré de Windows et testez à nouveau le démarrage de Windows une fois le chiffrement terminé.
Ne présumez pas que BitLocker se réactivera automatiquement après l'installation d'Ubuntu, car il fonctionnait avant. La disponibilité de BitLocker dépend de l'édition de Windows, des politiques de l'entreprise, de la configuration matérielle requise et de la configuration du compte. Sur le chemin d'accès à deux disques où BitLocker n'a jamais été désactivé, vérifiez son état plutôt que de le modifier inutilement.
Pour un terminal Windows ouvert avec des droits d'administrateur, manage-bde -status C:le pourcentage de conversion et l'état de la protection sont affichés. Un lecteur C: protégé et entièrement chiffré devrait indiquer que le chiffrement est terminé et que la protection est activée ; si ces résultats diffèrent, effectuez des vérifications avant de considérer vos données Windows comme chiffrées. Microsoft décrit ces champs dans sa
documentation de référence sur l'état de manage-bde .
Que se passe-t-il si Windows démarre sur l'écran de récupération BitLocker ?
Utilisez la clé enregistrée dont l'identifiant correspond à l'invite de récupération. Ce problème peut survenir après des modifications des chemins de démarrage EFI, du démarrage sécurisé, du microprogramme ou de l'environnement de démarrage mesuré par le TPM. Cela ne prouve pas, à lui seul, qu'Ubuntu a supprimé des fichiers Windows. Une fois Windows démarré, vérifiez l'état du disque système et examinez toute invite récurrente avant de modifier à nouveau les paramètres de démarrage.
Si Ubuntu démarre mais que Windows n'apparaît pas dans GRUB, vérifiez le menu de démarrage unique du firmware pour le Gestionnaire de démarrage Windows . L'absence d'une entrée GRUB est différente de l'absence d'une partition Windows. Évitez d'exécuter des commandes de réparation de démarrage au hasard ou de recréer des partitions EFI sans avoir vérifié la configuration du périphérique. Si aucun des deux systèmes d'exploitation ne démarre normalement, utilisez vos supports de récupération et vos sauvegardes ; privilégiez la récupération des données à toute expérimentation avec le chargeur de démarrage.
Si Ubuntu demande une phrase de déverrouillage de disque, celle-ci est différente de la clé de récupération Windows. Le chiffrement LUKS optionnel et le chiffrement expérimental basé sur le module TPM d'Ubuntu ont leurs propres prérequis et mécanismes de récupération. Canonical documente
les options avancées de chiffrement de disque et les limitations du chiffrement basé sur le module TPM ; ne présumez pas qu'une installation Ubuntu chiffrée est automatiquement incluse dans une installation classique.
Comment vérifier que l'installation du double démarrage est terminée ?
Windows : Le système démarre, les fichiers existants s'ouvrent, Windows Update fonctionne et BitLocker affiche le niveau de protection souhaité.
Ubuntu : Il démarre indépendamment, utilise son propre système de fichiers et les composants matériels essentiels tels que le Wi-Fi, le son et la carte graphique fonctionnent.
Choix de démarrage : Les deux entrées du système d’exploitation sont accessibles via GRUB ou le menu de démarrage UEFI sans modifier les modes du contrôleur de stockage.
Récupération : Les clés de récupération Windows actuelles sont stockées séparément de la machine ; les informations d’identification de chiffrement de disque Ubuntu sont également sauvegardées.
Partitions : Les partitions Windows C:, EFI et de récupération restent intactes ; Ubuntu n’occupe que l’espace disque ou l’espace libre prévu.
Si l'un de ces contrôles échoue, cessez toute modification des partitions ou des paramètres du firmware et identifiez la cause du problème. L'objectif final n'est pas simplement d'accéder une fois au bureau Ubuntu : il s'agit de pouvoir redémarrer sur l'un ou l'autre système, de préserver le chiffrement prévu et de récupérer l'accès en cas de modification de la chaîne de démarrage.