Pour le contenu sur des sites Web légitimes tels que Instagram ou Youtube, les utilisateurs seront intéressés et curieux, alors cliquez souvent sur le lien ci-joint pour afficher le contenu. Cependant, les URL ont maintenant beaucoup de faux cas et peuvent vous causer beaucoup de problèmes.
Lorsque vous parcourez le nouveau flux sur Facebook , il y aura beaucoup de nouvelles et de nouveaux liens affichés avec des informations accrocheuses telles que le titre, la description, l'image et l'URL, ce qui rend les utilisateurs curieux et veulent cliquer pour afficher le contenu.
Soyez prudent lorsque vous cliquez sur les URL Youtube sur Facebook
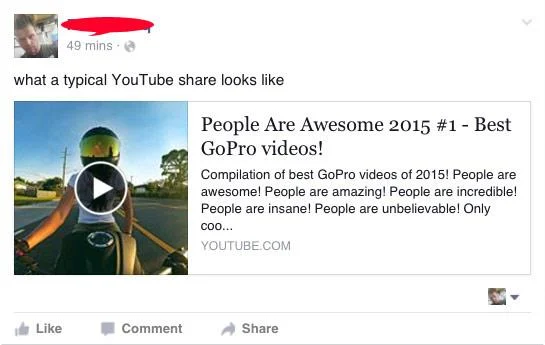
Facebook est rempli de contenus tels que des publicités, du spam, des actualités, des notifications ... les utilisateurs ne se soucieront pas beaucoup de ces liens, mais quand vous verrez l'url de Youtube ou Instagram, les utilisateurs seront plus intéressés car Ce sont des sites réputés, mais certains gars ont profité de la réputation de YouTube pour créer des liens.
Bien que les liens avant le partage sur Facebook ne puissent pas être modifiés, mais pour éviter les informations fausses ou trompeuses. Facebook a supprimé la possibilité de modifier le titre, l'image miniature et la description des liens partagés sur la page en juillet.
Cependant, les spammeurs peuvent simuler l'URL du lien partagé pour inciter les utilisateurs à cliquer sur les liens et à rediriger vers les sites Web non pas comme les informations affichées, ou à rediriger l'utilisateur vers partiellement Contenu doux et malveillant. Pire, le lien peut verrouiller votre Facebook ou envoyer à vos amis des informations sur le lien qui vous met mal à l'aise en utilisant Facebook ou créer un nouveau compte Facebook et vous devrez vous faire des amis. et réinitialiser les informations depuis le début.
Barak Tawily , un chercheur en sécurité, a découvert une astuce simple que tout utilisateur pourrait forger des liens sur des URL en exploitant un aperçu des liens Facebook.
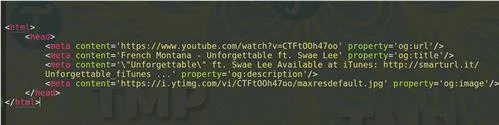
Facebook analysera des parties du lien de partage, y compris la balise Meta Open Graph pour identifier des attributs tels que "og: url" , "og: title" pour obtenir l'URL, l'image miniature et le titre du site.

Tawily a déclaré que le point intéressant est que Facebook ne confirmera pas si le lien dans la balise Meta "og: url" est le même que l'URL de la page, permettant aux spammeurs de propager des sites Web malveillants sur Facebook avec de fausses URL. en ajoutant des URL valides à la "og: url" dans la balise Meta Open Graph sur leurs pages Web.
Répondant à The Hacker News , Tawily a déclaré: "Les gens sur Facebook pensent souvent que les données de prévisualisation affichées sur Facebook sont des données fiables, et ils cliqueront sur les liens qui les intéressent. cela offre une opportunité invisible à l'attaquant. Les pirates peuvent abuser de cette fonctionnalité pour effectuer diverses attaques, y compris des campagnes frauduleuses / publicitaires / basées sur les clics. " .
Bien que Tawily ait signalé le problème à Facebook, le site de réseautage social a refusé de le considérer comme une faille de sécurité, affirmant qu'il utiliserait " Linkshim ". Un système qui vérifie l'URL lorsqu'un utilisateur clique sur un lien sur Facebook pour voir s'il s'agit d'un lien malveillant ou non pour gérer et combattre de telles attaques. Cependant, si de faux liens sont créés à partir d'un nouveau domaine , Linkshim aura du mal à déterminer si le lien est malveillant.
Et bien que Linkshim ait utilisé le Machine Learning pour identifier le contenu de sites Web malveillants. Tawily a découvert que le mécanisme de protection de Linkshim pouvait être contourné en fournissant directement du contenu non toxique aux robots Facebook en fonction de l'agent utilisateur ou de l'adresse IP.
Puisqu'il n'y a aucun moyen de vérifier l'URL réelle après le partage du lien sur Facebook, la seule façon est d'ouvrir le lien, les utilisateurs doivent considérer l'avertissement et la prudence avant de cliquer pour ouvrir le lien pour protéger le compte eux-mêmes. le sien. Une autre chose est que même votre téléphone sera collant, vous devez donc être prudent lorsque vous cliquez sur des liens étranges, car si le téléphone est infecté par un code malveillant, il sera très dangereux.