Accueil
» Comment faire
»
Guide pas à pas de renforcement de la sécurité de Debian 12 pour la conformité CIS
Guide pas à pas de renforcement de la sécurité de Debian 12 pour la conformité CIS
En bref : pour renforcer la sécurité de Debian 12, sélectionnez la version du benchmark CIS et le profil de poste de travail correspondants, appliquez les recommandations dans un environnement de test récupérable, puis collectez les preuves pour chaque contrôle. Quelques commandes shell ne suffisent pas à garantir la conformité d’une machine aux normes CIS. La version du benchmark, le profil, le périmètre, les exceptions et la méthode de vérification sont autant d’éléments essentiels.
Scénario illustratif : imaginons une administratrice nommée Maya préparant un poste de travail Debian 12 pour les besoins internes de l’entreprise. Il s’agit d’un exemple hypothétique, et non d’un déploiement ou d’un test réel. Maya souhaite établir une configuration de référence fiable sans risquer de se bloquer l’accès à son système ni de perturber le fonctionnement du poste. La même démarche permet aux administrateurs d’adapter ce test de performance à un poste de travail réel.
Quel référentiel et quel profil CIS devez-vous utiliser ?
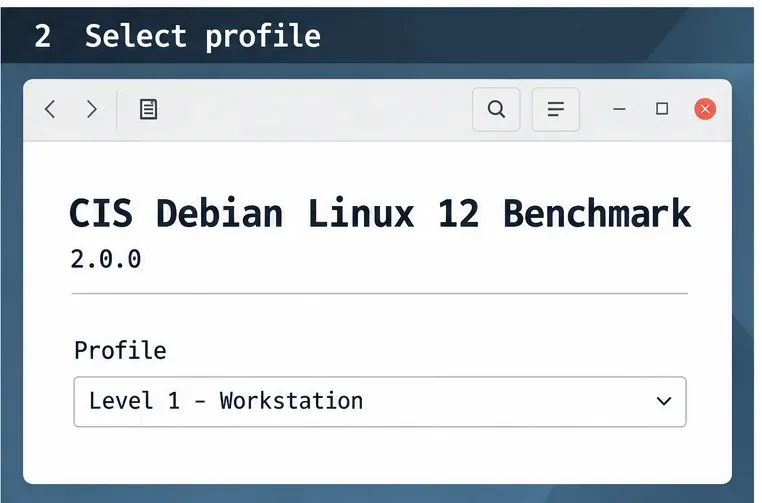
Commencez par utiliser le référentiel précis, et non une liste de contrôle générique de « renforcement de la sécurité Debian ». Au 9 octobre 2026, le CIS publie le référentiel CIS Debian Linux 12 v2.0.0 . Téléchargez le document officiel et notez sa version et sa date de publication ; une révision ultérieure pourrait modifier les recommandations. Le CIS indique que ses référentiels PDF sont disponibles gratuitement pour un usage non commercial, tandis que certains outils d'évaluation et kits de construction nécessitent un abonnement. Consultez la page du référentiel CIS Debian Linux la plus récente avant de choisir vos outils d'évaluation.
Choisissez le profil correspondant à l'utilisation de l'ordinateur et au périmètre requis. Si le benchmark Debian 12 actuel propose un profil de poste de travail, consultez-le pour un poste de travail ; ne présumez pas que les commandes serveur conviennent à un terminal graphique. Si votre organisation utilise un profil différent ou une configuration de base personnalisée, respectez cette exigence et documentez la correspondance. Maya commencera par indiquer la version du benchmark et le profil de poste de travail choisi dans son ticket de modification, plutôt que d'appliquer toutes les recommandations sans discernement.
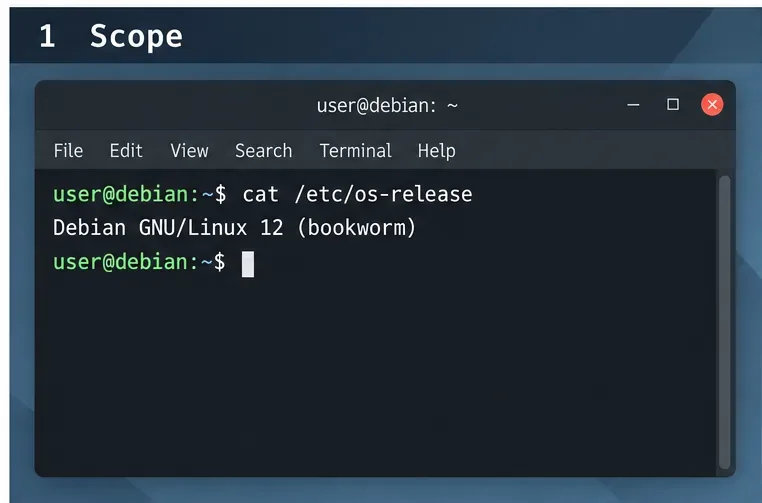
Vérifiez que l'hôte indique Debian GNU/Linux 12 (bookworm) avant d'appliquer un benchmark Debian 12.
Est-il possible de récupérer le système en toute sécurité si une modification du système de sécurité provoque une panne du poste de travail ?
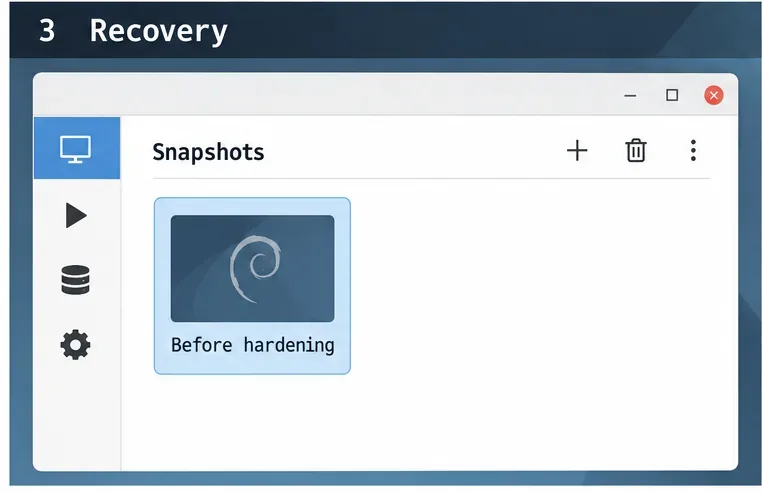
Avant de modifier les paramètres système, effectuez une sauvegarde restaurable et testez-la sur une machine virtuelle ou un poste de travail de secours. Assurez-vous de disposer d'une console locale fonctionnelle, d'un support de récupération et d'un accès à la sauvegarde. Pour une machine virtuelle, créez un instantané et vérifiez que vous savez comment le restaurer. Un instantané ne remplace pas une sauvegarde distincte en cas de défaillance du disque virtuel ou de l'hôte.
Conservez un journal des modifications indiquant le numéro de recommandation, le paramètre d'origine, le nouveau paramètre, la raison et la commande de restauration ou une copie du fichier. Appliquez un petit groupe de modifications connexes, redémarrez uniquement le service concerné et vérifiez la connexion, le réseau, l'audio, l'impression et les applications requises. Ce processus par étapes permet à Maya d'identifier la modification précise à l'origine d'une régression, évitant ainsi de devoir gérer un grand nombre de modifications impossibles à tracer.
Un instantané antérieur à la modification fournit un point de récupération visible pour le poste de travail hypothétique.
Qu'est-ce qui est activé sur la machine avant que vous ne le modifiiez ?
Commencez par établir une configuration de référence. Examinez la version du système d'exploitation, les paquets installés, les services en cours d'exécution, les unités activées, les sockets d'écoute, les utilisateurs locaux et les règles de pare-feu actuelles. Par exemple :
Ces commandes fournissent un inventaire, et non un avis de conformité. Comparez le résultat avec les contrôles applicables au profil sélectionné. Examinez les services ou processus inattendus, mais distinguez les composants essentiels du poste de travail des logiciels réseau optionnels. Notez la raison d'être d'un service avant de décider de son maintien.
Inventoriez les services en cours d'exécution et comparez la sortie réelle de l'hôte avec les services requis par le poste de travail.
Debian 12 bénéficie-t-il toujours d'une maintenance de sécurité ?
Avant d'évaluer la configuration, assurez-vous que le système est à jour et compatible. Debian 12 Bookworm est désormais stable (oldstable) ; selon les informations actuelles de Debian, sa période de support à long terme (LTS) se termine le 30 juin 2028. La compatibilité peut varier selon l'architecture et les paquets ; vérifiez donc si les paquets installés sur votre machine sont compatibles. Consultez les informations de version de Debian Bookworm et la page de sécurité de Debian LTS pour connaître la portée et les avis de sécurité actuels.
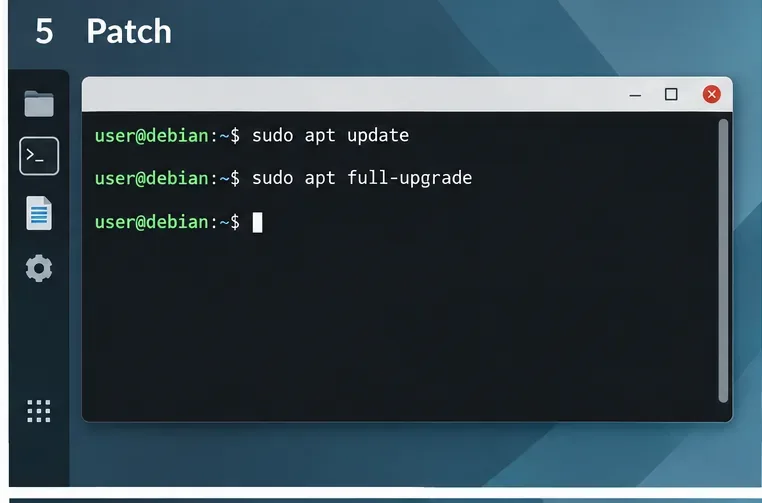
Sur un système géré, suivez les procédures de gestion et de maintenance de votre organisation. Sur une machine de test personnelle, vérifiez les modifications en attente avant de les appliquer.
sudo apt update
sudo apt full-upgrade
Redémarrez votre ordinateur lorsqu'une mise à jour l'exige, puis vérifiez à nouveau le système et notez la date. unattended-upgradesLe système de mises à jour automatiques de Debian peut être configuré correctement, mais l'automatisation ne dispense pas de vérifier que les sources de sécurité appropriées sont activées et que les mises à jour sont bien installées.
Examinez les modifications apportées au package et terminez la mise à niveau prévue avant de commencer l'évaluation de la configuration.
Quels forfaits et services sont réellement nécessaires ?
Utilisez les recommandations de services et de paquets du benchmark comme points de repère. Désactivez ou supprimez uniquement les composants inutiles et dont la modification ne présente aucun risque. Un ordinateur de bureau peut dépendre de services réseau, d'impression, Bluetooth, de gestion de l'affichage, d'accès à distance ou de support matériel. La solution optimale dépend des besoins de l'utilisateur et de la politique de l'entreprise.
Avant de modifier un élément, vérifiez son état et ses dépendances. Privilégiez une modification réversible du niveau de service plutôt que la suppression de paquets avant d'en comprendre l'impact. Après chaque modification, assurez-vous que le poste de travail démarre et que les fonctions autorisées fonctionnent toujours. Maya pourrait, par exemple, documenter la nécessité d'un service d'administration à distance pour son équipe de support et le traiter comme une exception autorisée avec des mesures compensatoires, plutôt que de le désactiver simplement pour simplifier sa liste de vérification.
Les unités testées ont été comparées aux valeurs de référence et à la finalité documentée du poste de travail ; les barres sont données à titre indicatif et ne correspondent pas aux résultats de l'hôte.
Comment restreindre les comptes et l'accès à distance ?
Vérifiez la liste des administrateurs, les comptes inactifs, la politique de mots de passe et les modalités de connexion à distance des administrateurs. Ne supprimez l'accès qu'après avoir confirmé la propriété et les procédures de récupération. Appliquez la recommandation CIS à la lettre plutôt que de copier un paramètre d'un guide non pertinent. Pour SSH, consultez la sshd_config(5)documentation Debian relative aux options telles que `--ssh` PermitRootLoginet `--ssh-config`PermitEmptyPasswords ; reportez-vous au manuel de configuration du serveur OpenSSH de Debian Bookworm .
Si l'hôte nécessite une connexion SSH, testez une seconde session d'administration avant de fermer la première. Validez la configuration sudo sshd -tavant de redémarrer le service. Ne désactivez pas l'authentification par mot de passe tant que l'accès par clé n'a pas été configuré et testé pour chaque compte requis. Si l'accès distant n'est pas nécessaire, suivez la procédure de référence et la politique de l'organisation pour sa désactivation, et conservez la récupération de la console.
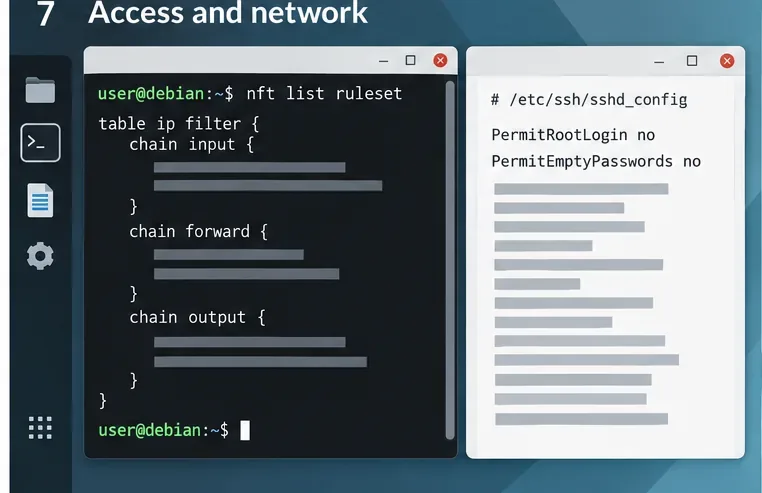
Examinez conjointement l'état du pare-feu et les restrictions SSH, puis validez la configuration réelle avant de l'appliquer.
Quelles règles de réseau pouvez-vous appliquer sans vous bloquer vous-même l'accès ?
Commencez par identifier le trafic entrant et sortant nécessaire, notamment DHCP, DNS, IPv6, l'assistance à distance, l'impression et les services locaux. Debian utilise nftables comme système de filtrage de paquets ; consultez la section relative au filtrage de paquets dans le Manuel de l'administrateur Debian . N'appliquez pas un ensemble de règles de pare-feu génériques à un poste de travail sans l'adapter à ses besoins spécifiques.
Examinez les règles actuelles avec ` nft` sudo nft list ruleset. Si vous modifiez un fichier `nft` /etc/nftables.conf, vérifiez sa syntaxe avant de le charger : sudo nft -c -f /etc/nftables.conf`nft nft`. Gardez une console ou un chemin d'accès externe disponible et testez les règles avant de les activer définitivement. Vérifiez le comportement IPv4 et IPv6 ainsi que toutes les fonctions de bureau nécessaires. Le manuel officiel de Debian Bookworm pour `nft` documente les options de commande. Un pare-feu constitue une couche de défense et ne remplace pas les correctifs, le contrôle des comptes ni la sécurité des applications.
Examinez conjointement les règles nftables actives et les paramètres d'accès à distance planifiés ; le contenu des règles affiché est schématique et ne constitue pas une politique complète.
Comment vérifiez-vous la conformité et documentez-vous les exceptions ?
Évaluez chaque recommandation applicable par rapport à la version et au profil de référence exacts. Consignez un statut tel que « réussi », « échec », « non applicable » ou « exception » conformément à la méthode d'évaluation de votre organisation et joignez les preuves : résultat de commande, chemin de configuration, état du package ou référence d'exception approuvée. Ne considérez pas un contrôle comme réussi simplement parce qu'une commande associée a été exécutée.
La journalisation d'audit peut faciliter les enquêtes et la collecte de preuves. Le paquet Debian auditdfournit des outils espace utilisateur pour le système d'audit du noyau Linux ; son installation seule ne garantit pas la configuration des règles requises ni la conformité de la durée de conservation des journaux avec la politique en vigueur. Suivez les recommandations d'audit spécifiques du référentiel et vérifiez les enregistrements et le comportement des services. La page du référentiel CIS mentionne actuellement CIS-CAT Pro et les kits de compilation comme ressources pour ses membres ; consultez la page officielle pour connaître la disponibilité et les conditions de licence des outils.
Répétez l'évaluation après la correction et après toute modification importante du système. Conservez les résultats, les exceptions et les preuves avec le dossier d'actif. Le référentiel fournit une configuration de base ; la conformité dépend des exigences applicables et d'une évaluation complète et documentée. Ce guide décrit un flux de travail sécurisé, mais ne certifie ni le poste de travail hypothétique de Maya ni aucune machine réelle.
Collectez des preuves réelles de l'état du service d'audit et des contrôles sur l'hôte ; le tableau vide présenté ici ne contient aucun résultat d'évaluation.