Sécurisez ownCloud avec HTTPS grâce à Let's Encrypt et Nginx.

Choisissez HTTP-01 ou DNS-01, configurez un proxy inverse ownCloud et vérifiez que Certbot renouvelle automatiquement les certificats HTTPS.
Terminez la connexion TLS au niveau d'un proxy inverse devant votre serveur ownCloud, puis utilisez Certbot pour obtenir et renouveler un certificat Let's Encrypt. Pour un nom d'hôte public, Nginx avec le défi HTTP-01 est généralement la solution la plus simple si le proxy accepte les connexions entrantes sur le port 80. Si le port 80 ne peut pas être exposé ou si vous avez besoin d'un certificat générique, utilisez DNS-01 avec une intégration DNS automatisée.
Cet article concerne ownCloud Classic Server 11 déployé dans un conteneur Docker avec Nginx sur le même hôte Linux. La documentation actuelle d'ownCloud redirige le protocole TLS vers un proxy. Les exemples d'interface utilisent un nom d'hôte fictif ; veuillez le remplacer par le vôtre.
Si vous utilisez déjà un proxy TLS, conservez la gestion des certificats sur ce dernier plutôt que d'ajouter un autre proxy. Le plugin Nginx de Certbot obtient le certificat et modifie l'hôte virtuel, mais cela modifie votre configuration Nginx. Si vous préférez gérer cette configuration vous-même, utilisez le mode « certificat uniquement » de Certbot et configurez manuellement les chemins d'accès aux certificats dans votre proxy.
| Choix | Meilleure adaptation | Compromis principal |
|---|---|---|
| HTTP-01 avec Nginx et Certbot | Un nom d'hôte public unique avec le port TCP entrant 80 disponible | Simple, sans clé secrète d'API DNS ; nécessite un DNS public correct et l'accessibilité du port 80. Ne peut pas émettre de certificats génériques. |
| DNS-01 avec un plugin de fournisseur DNS | Le port 80 est fermé, le service est privé ou vous avez besoin d'un joker. | Fonctionne sans authentification publique, mais le renouvellement automatique nécessite un accès à l'API DNS. Utilisez des identifiants à portée limitée et protégez-les. |
| Intégration ACME du proxy existant | Un proxy gère déjà les certificats d'autres sites. | Moins d'éléments mobiles ; le comportement et la configuration du renouvellement sont spécifiques à ce proxy. |
Le profil optionnel tlsserver de Let's Encrypt a commencé à émettre des certificats de 45 jours le 13 mai 2026 ; ses certificats classiques par défaut restent valides 90 jours jusqu'à leur passage à 64 jours le 10 février 2027. Certbot planifie souvent le renouvellement ; vérifiez le vôtre.
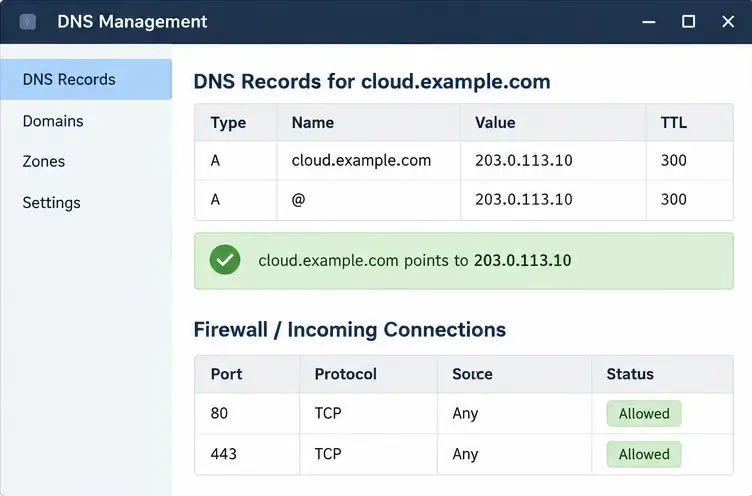
cloud.example.compointant vers l'adresse IPv4 publique du serveur. Ajoutez un enregistrement AAAA uniquement si l'IPv6 atteint correctement le même proxy. Autorisez le trafic TCP entrant sur le port 80 pour la validation HTTP-01 et sur le port 443 pour les connexions HTTPS des utilisateurs, aussi bien au niveau du pare-feu hôte que du pare-feu ou routeur cloud. Vérifiez le DNS depuis l'extérieur de votre réseau..envfichier Compose existant, remplacez le nom d'hôte d'exemple et définissez les valeurs appropriées :OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPIl s'agit d'un espace réservé : utilisez l'adresse réelle du proxy vue par ownCloud, et non une adresse de bouclage supposée. Le réseau Docker modifie l'adresse source vue par ownCloud. Ne faites confiance qu'à l'adresse du proxy ou au minimum requis ; une confiance trop large permet aux clients d'usurper les informations transmises. L'exemple officiel de Compose publie ownCloud sur le port 8080 ; lier le côté hôte à l'interface de bouclage empêche l'écouteur HTTP de l'application d'utiliser l'interface publique lorsque le mappage de ports fourni utilise ${HTTP_PORT}:8080. Si votre Nginx est dans un conteneur, utilisez un réseau Docker partagé privé et son adresse de service au lieu de cet exemple d'interface de bouclage hôte.
Conservez vos paramètres de base de données, Redis et de volume existants. Après avoir modifié le fichier, recréez le service ownCloud afin qu'il prenne en compte l'environnement mis à jour : docker compose up -d owncloud.
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Activez le site en utilisant la configuration Nginx de votre distribution, puis vérifiez et rechargez Nginx sudo nginx -t. sudo systemctl reload nginxLa procédure d'activation du site varie selon la distribution. Assurez-vous que le défi HTTP ACME reste accessible ; n'ajoutez pas de barrière d'authentification ni de règle de redirection générale avant le chemin du défi lors de l'émission du certificat.
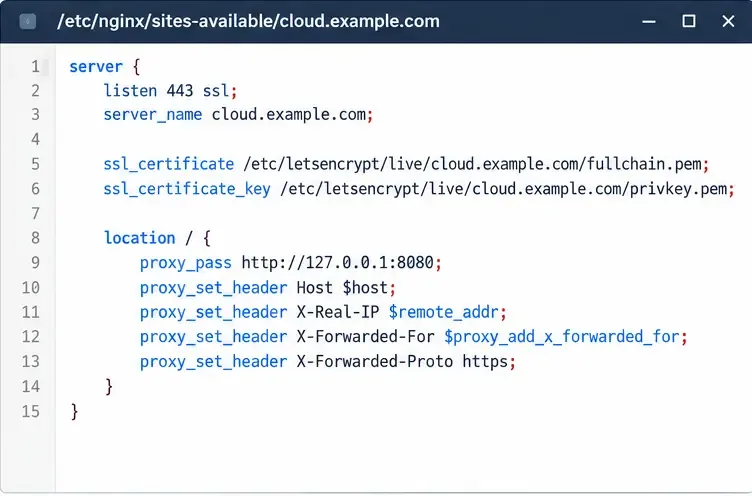
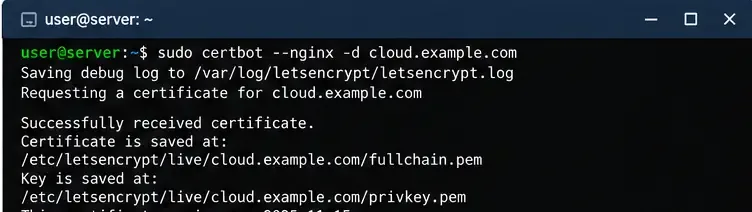
sudo certbot --nginx -d cloud.example.com --redirectL'installateur Nginx de Certbot obtient le certificat et configure HTTPS ainsi qu'une redirection HTTP vers HTTPS. Vérifiez les modifications apportées à Nginx avant de les accepter. Si vous souhaitez que Certbot émette le certificat sans modifier Nginx, utilisez la commande appropriée , puis configurez manuellement l'hôte virtuel TLS avec les chemins d' accès sudo certbot certonly --nginx -d cloud.example.comobtenus et rechargez Nginx. Ne publiez ni ne collez jamais le fichier de clé privée.fullchain.pemprivkey.pem
Ouvrez le site https://cloud.example.comdepuis un réseau externe. Vérifiez que le navigateur affiche un certificat valide, que ownCloud se charge sans boucle de redirection et que les liens générés utilisent HTTPS. Si ownCloud signale un domaine non fiable ou génère des liens HTTP, vérifiez les paramètres suivantsOWNCLOUD_TRUSTED_DOMAINS : [ OWNCLOUD_OVERWRITE_HOSTinsérer OWNCLOUD_OVERWRITE_PROTOCOLles paramètres ici].
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
Une simulation réussie vérifie le processus de renouvellement sans remplacer le certificat actif. L'installateur Nginx devrait déployer les certificats renouvelés via son intégration de renouvellement ; si vous utilisez le mode « certificat uniquement » ou le mode « webroot », assurez-vous que votre configuration de renouvellement recharge Nginx après un renouvellement réussi. Certbot documente les points d'entrée pour le déploiement du renouvellement à cet effet. Vérifiez à nouveau le planificateur après l'installation ou la migration et configurez une alerte en cas d'échec de renouvellement plutôt que de compter sur une intervention humaine.
Pour DNS-01, utilisez l'extension documentée pour votre fournisseur DNS, créez un jeton API limité aux enregistrements qu'il doit modifier et testez le renouvellement automatique avec la même simulation Certbot. Let's Encrypt indique que DNS-01 prend en charge les noms génériques et les services non publics, mais prévient que des identifiants DNS trop larges sur le serveur web augmentent l'impact d'une compromission.
Pour plus de détails sur votre version, consultez le guide d'installation Docker d'ownCloud Server 11 , sa configuration de proxy inverse et sa documentation sur les variables d'environnement . Pour connaître les options de validation et de renouvellement, consultez la documentation relative aux défis Let's Encrypt , la durée de vie des certificats et les instructions de Certbot pour votre système d'exploitation .
Choisissez HTTP-01 ou DNS-01, configurez un proxy inverse ownCloud et vérifiez que Certbot renouvelle automatiquement les certificats HTTPS.
Configurez la connexion LDAP oCIS, alignez les recherches d'utilisateurs et de groupes et vérifiez les paramètres TLS et de schéma avant le déploiement.
Ajoutez un compartiment Amazon S3 à ownCloud 10, préparez les identifiants et les points de terminaison compatibles, et vérifiez l'accès sans confondre un montage avec le stockage principal.
Planifiez des sauvegardes MariaDB protégées pour ownCloud Server, gérez le mode maintenance en toute sécurité et vérifiez chaque sauvegarde avant de vous y fier.
Planifiez une migration d'ownCloud 10 vers oCIS avec l'application prise en charge, les commandes ordonnées, les contrôles d'identité et une liste claire des données qui nécessitent un traitement séparé.
Remplacez les logos ownCloud Classic 10 et personnalisez les couleurs de l'interface utilisateur Web grâce à une application de thème, tout en évitant les pièges liés à la mise à niveau et à la vérification d'intégrité.
Attribuez des limites de stockage en octets aux nouveaux utilisateurs d'ownCloud Infinite Scale en fonction de leur rôle, avec un exemple de fichier proxy.yaml et une liste de contrôle de vérification sécurisée.
Rétablissez la synchronisation de votre ordinateur ownCloud en vérifiant le nom d'hôte du serveur, la chaîne de certificats, la confiance de l'autorité de certification privée et les problèmes liés au portail captif sans désactiver la vérification TLS.
Utilisez le rapport de fichiers invalides pour identifier les fichiers principaux ou les signatures d'application non concordants, restaurer les fichiers de version corrects et vérifier l'intégrité en toute sécurité.
Déployez ownCloud Infinite Scale à partir de son exemple Compose officiel, configurez les domaines et le stockage persistant, puis vérifiez TLS, les conteneurs et la première connexion.



