Accueil
» Aujourd'hui
»
Cyberattaque contre des supermarchés français : ce que l'on sait de la perturbation
Cyberattaque contre des supermarchés français : ce que l'on sait de la perturbation
Au 13 octobre 2026, l'impact confirmé de la cyberattaque contre les supermarchés français se traduit par des perturbations des systèmes de réfrigération et la perte de stocks périssables dans les magasins touchés. Des rapports publiés le 12 octobre décrivent des réfrigérateurs connectés forcés à distance en mode dégivrage, avec des températures atteignant parfois 50 °C. Intermarché et Coopérative U ont confirmé que des magasins étaient concernés ; Leclerc a également indiqué qu'une cyberattaque visant un fournisseur d'équipements frigorifiques avait eu des répercussions dans certains points de vente. Le parquet de Paris a ouvert une enquête et l'ANSSI, l'agence française de sécurité des systèmes d'information de la sécurité (ANSSI), a été chargée d'examiner l'incident. Le nombre de sites touchés, la cause technique exacte et l'identité des auteurs restent à déterminer.
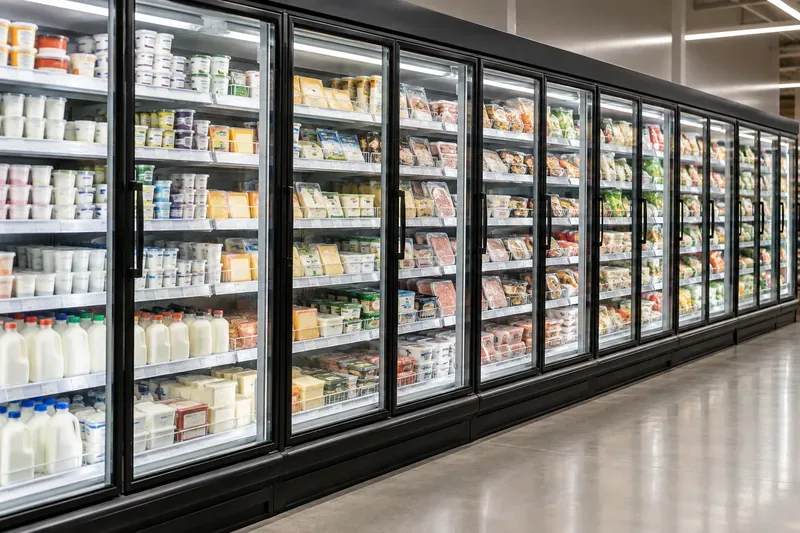
Vitrines réfrigérées dans un supermarché ; cette scène neutre illustre l’équipement au cœur de la perturbation signalée.
Que s'est-il passé ?
Dans la nuit du dimanche 11 au lundi 12 octobre, des pirates ont pris le contrôle à distance des systèmes de réfrigération de supermarchés français. Selon des commerçants et des médias, les appareils ont été mis en dégivrage forcé, ce qui a entraîné une hausse des températures et la détérioration des aliments. Reuters a rapporté des températures atteignant 50 °C dans certains appareils et a cité le rapport du procureur de Paris décrivant une attaque de grande ampleur ayant touché les réfrigérateurs interconnectés de plusieurs grandes enseignes alimentaires. Le procureur a également fait état de pertes alimentaires et d'incendies dans certains magasins.
Intermarché a indiqué que les succursales concernées avaient dû jeter les produits frais et surgelés. La direction de Coopérative U a également confirmé des perturbations des systèmes de réfrigération dans plusieurs magasins. Leclerc a déclaré qu'une cyberattaque avait affecté l'un de ses fournisseurs d'équipements frigorifiques, entraînant des conséquences sur les systèmes de plusieurs magasins. Ces déclarations montrent que le problème était plus grave qu'une simple panne de réfrigération : les commandes numériques à distance étaient impliquées. Elles ne permettent toutefois pas, à elles seules, d'établir que les systèmes de caisse, de paiement, de fidélisation ou de gestion des comptes clients des détaillants ont été compromis.
Ce que l'on sait — et ce que l'on ignore
Question
Ce que les rapports confirment au 13 octobre
Ce qui reste flou
Qu'est-ce qui a été perturbé ?
Commandes de réfrigération et de dégivrage interconnectées dans des magasins exploités par plusieurs détaillants français.
Liste complète des emplacements, modèles et configurations système concernés.
Quel a été l'impact concret ?
Des pertes alimentaires ont été signalées ; les magasins touchés ont jeté leurs stocks périssables et congelés. Des incendies ont également été signalés sur certains sites.
La quantité finale de nourriture perdue, le coût financier et la durée de l'interruption d'activité de chaque magasin.
Qui était responsable ?
Les autorités enquêtaient sur une cyberattaque.
Aucune attribution publique vérifiée à une personne, un groupe ou un État.
Des données clients ont-elles été volées ?
Les rapports d'incidents disponibles étaient principalement axés sur les opérations de réfrigération.
Aucun élément de preuve public figurant dans les rapports cités n'a établi de vol de données de consommateurs ni de compromission des systèmes de paiement.
Un fournisseur était-il impliqué ?
Des rapports ont établi un lien entre les systèmes de gestion frigorifique concernés et des équipements ou logiciels fournis par la société danoise Danfoss ; Danfoss a déclaré que les incidents impliquaient des systèmes utilisant un micrologiciel obsolète.
Le point d'entrée précis et la question de savoir si une vulnérabilité logicielle, un accès distant exposé, un problème de configuration ou un autre facteur a permis cette attaque spécifique.
Le nombre de magasins touchés varie selon les premiers rapports et pourrait évoluer suite aux inspections des équipements par les entreprises. Reuters a rapporté qu'Intermarché a indiqué que les unités de réfrigération de 150 magasins ont été affectées pendant environ six heures ; d'autres sources ont fait état de chiffres plus élevés, incluant les magasins Intermarché et Netto. Tout total doit être considéré comme provisoire jusqu'à la publication d'un bilan définitif par les détaillants ou les enquêteurs.
Pourquoi les systèmes de réfrigération peuvent devenir un risque cybernétique
Les équipements frigorifiques modernes intègrent souvent des capteurs et des régulateurs numériques qui suivent la température et permettent aux techniciens agréés de surveiller ou de modifier les paramètres à distance. L'accès à distance facilite la gestion des équipements sur plusieurs sites, mais il relie également les opérations physiques aux logiciels, aux réseaux, aux identifiants et aux processus de maintenance. En cas de mauvaise utilisation d'un compte de gestion à distance ou d'un système connecté, une action numérique peut avoir des conséquences physiques : réchauffement des aliments, fonctionnement inattendu des équipements ou obligation pour le personnel de fermer une vitrine et d'inspecter les stocks.
Il s'agit d'un problème lié aux technologies opérationnelles. Les technologies opérationnelles (TO) désignent les systèmes numériques qui surveillent ou contrôlent les équipements du monde physique. Cet incident illustre pourquoi les organisations doivent intégrer les systèmes de contrôle des bâtiments et des systèmes de réfrigération à leur programme de cybersécurité. Il ne prouve cependant pas que tous les systèmes de réfrigération connectés sont dangereux, ni que les réfrigérateurs ou appareils domestiques des consommateurs sont exposés au même risque.
Que doivent faire les consommateurs maintenant ?
Vérifiez auprès du magasin concerné avant de vous déplacer. Consultez la page web officielle du magasin, son application ou son service client pour connaître les dernières informations concernant les ouvertures, les produits ou les services. Ces informations ne font pas état d'une fermeture nationale ni d'une perturbation de l'activité de tous les supermarchés.
Suivez les instructions relatives aux produits. Si un distributeur annonce un rappel ou un retrait, suivez les instructions concernant le produit, le lot et les dates mentionnés. Ne présumez pas que tous les produits réfrigérés vendus en France sont concernés.
Faites preuve de prudence en matière de sécurité alimentaire. Si vous avez acheté un produit sur un présentoir manifestement défectueux ou si vous avez reçu un avis vous informant directement de ce problème, ne le goûtez pas pour vérifier sa salubrité. Conservez l'emballage et la preuve d'achat, et contactez le vendeur ou le service de sécurité alimentaire compétent pour obtenir des conseils.
Ne diffusez pas d'informations non vérifiées. Un incident avec un réfrigérateur ne prouve pas que des données de carte bancaire, des comptes de fidélité ou des informations personnelles ont été volés. Attendez une confirmation directe du commerçant avant de modifier vos mots de passe ou d'entreprendre toute autre action concernant votre compte.
La DGCCRF, agence française de protection des consommateurs, explique l'importance du maintien de la chaîne du froid et fournit des conseils aux consommateurs sur sa page dédiée . Ces conseils généraux constituent un contexte utile ; ils ne signifient pas qu'un produit ou un magasin en particulier ait été touché par cet incident.
Ce que les détaillants et les fournisseurs doivent établir
Les enquêteurs et les opérateurs devront reconstituer le mode d'accès à distance, identifier les systèmes et versions de micrologiciels exposés, et déterminer si les commandes non autorisées ont atteint les contrôleurs de réfrigération directement ou via une couche de gestion. Ils devront également confirmer si d'autres magasins ou pays ont utilisé la même configuration vulnérable. Les éléments de preuve publics disponibles le 13 octobre n'ont pas encore permis de répondre à ces questions.
Danfoss a indiqué à Reuters que les incidents concernaient des systèmes utilisant un micrologiciel obsolète et que des mises à jour de sécurité corrigeant les failles avaient été déployées. Bien que ces informations soient pertinentes pour la maintenance et la gestion des risques, elles ne constituent pas une preuve exhaustive ni la démonstration qu'une faille particulière était la voie d'accès initiale dans chaque magasin. Les détaillants doivent appliquer les correctifs recommandés par le fournisseur selon des procédures rigoureuses, examiner les comptes d'accès à distance, conserver les journaux et vérifier les températures après la remise en service des systèmes. La déconnexion d'un contrôleur pouvant interrompre la surveillance normale, les entreprises doivent se coordonner avec des techniciens frigoristes qualifiés et des équipes d'intervention plutôt que d'improviser des modifications sur des équipements en fonctionnement.
L’ANSSI a déjà incité les organisations du secteur alimentaire à se préparer aux cyberincidents et aux problèmes de continuité d’activité. Son guide de simulation de crise de juin 2026 pour le secteur agroalimentaire est un guide général de préparation, et non un rapport d’incident concernant ces supermarchés. Il souligne l’importance de la mise en pratique des processus décisionnels, de la communication et des plans de continuité d’activité lorsque des perturbations technologiques affectent les opérations alimentaires.
Ce qui n'a pas été vérifié
Au 13 octobre, les informations citées n'identifiaient ni les auteurs de l'attaque ni leurs motivations. Elles ne confirmaient pas s'il s'agissait d'une attaque par rançongiciel, d'une fuite de données ou d'une opération à motivation politique. Les signalements de problèmes de cybersécurité dans des commerces alimentaires ailleurs en Europe ne doivent pas être automatiquement considérés comme faisant partie de la même campagne ; un lien nécessite des preuves. De même, la mention d'un fournisseur de matériel dans les rapports ne saurait être interprétée comme une preuve que ce fournisseur est le seul responsable de l'attaque : les enquêteurs doivent déterminer comment les systèmes ont été configurés, maintenus et consultés.
Que faut-il surveiller ensuite ?
Déclarations du parquet de Paris ou de l'ANSSI concernant l'enquête et son étendue.
Mises à jour des détaillants identifiant les magasins, les produits ou les actions des clients concernés.
Un avis technique du fournisseur d'équipement décrivant les versions de produits concernées et les mesures correctives vérifiées.
Confirmation quant à savoir si d'autres pays ou systèmes connexes ont été touchés.
Des éclaircissements fondés sur des preuves concernant l'exposition des données, les services de paiement ou toute perturbation plus générale.
Pour les consommateurs, la conclusion est simple : il s’agit d’une attaque informatique visant les systèmes de réfrigération des supermarchés, ayant entraîné des pertes alimentaires dans les magasins touchés. Consultez les avis des commerçants locaux et suivez les consignes spécifiques aux produits. En attendant la publication d’informations plus complètes et vérifiées par les autorités ou les entreprises, l’identité de l’attaquant, le mode d’accès exact, le nombre total de magasins touchés et l’impact éventuel sur les données clients restent inconnus.
État du rapport : informations vérifiées le 13 octobre 2026. Cet article reflète les premières informations publiques ; les détails peuvent changer à mesure que les examens des détaillants et l’enquête progressent.