Accueil
» Comment faire
»
Corrigez les erreurs de signature APT en réparant la clé du dépôt
Corrigez les erreurs de signature APT en réparant la clé du dépôt
Si APT signale « Les signatures suivantes n'ont pas pu être vérifiées », identifiez le dépôt et le code d'erreur spécifique dans le même résultat, puis réparez la clé de signature de confiance ou l'entrée source de ce dépôt. Pour un dépôt tiers, obtenez sa clé actuelle auprès de l'éditeur du logiciel et liez-la à cette sourceSigned-By ; ne désactivez pas les vérifications de signature et n'ajoutez pas de clé inconnue globalement.
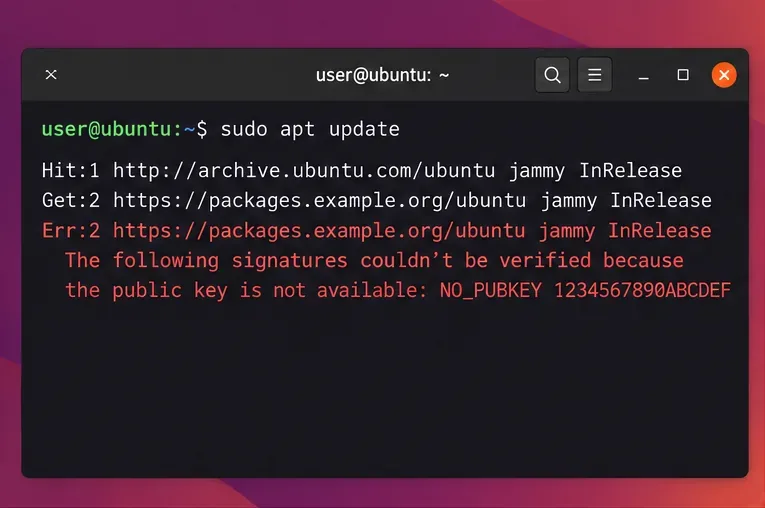
Exemple de sortie de la mise à jour apt : une erreur de clé manquante nomme le dépôt concerné et inclut un identifiant NO_PUBKEY.
1. Trouvez le dépôt et lisez l'erreur exacte
Lancez une mise à jour pour pouvoir consulter le message complet :
sudo apt update
Recherchez l'URL à côté de Err:et un jeton tel que NO_PUBKEY, EXPKEYSIG, KEYEXPIREDou BADSIG. L'URL indique quelle source a échoué ; le jeton précise la raison. APT vérifie les métadonnées signées des dépôts avant de faire confiance à l'index des paquets ; un échec de vérification de signature est donc un signal de sécurité et non un simple avertissement. Les installations Ubuntu incluent déjà les clés pour les archives Ubuntu par défaut ; la configuration manuelle des clés n'est généralement nécessaire que pour les dépôts ajoutés ultérieurement.
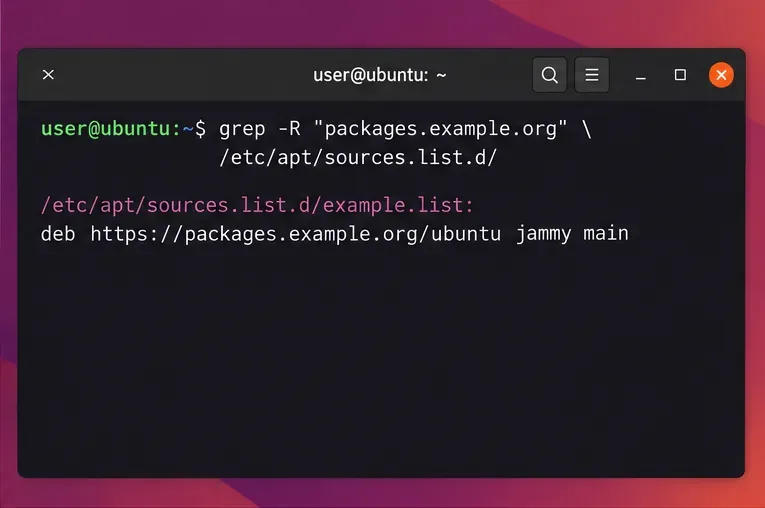
Trouvez la définition de la source en recherchant l'hôte mentionné dans l'erreur. Remplacez l'hôte d'exemple par celui de votre terminal :
Recherchez dans le répertoire source APT l'hôte exact signalé par la mise à jour ayant échoué.
Ubuntu 24.04 et versions ultérieures utilisent .sourcespar défaut des fichiers sources deb822 ; les installations plus anciennes utilisent souvent .listdes fichiers d'une seule ligne. Vérifiez l'URL du dépôt, la suite ou le nom de code Ubuntu, ainsi que toute Signed-Byentrée existante. Si la source pointe vers une version non prise en charge par le fournisseur, suivez les instructions de ce dernier pour votre version d'Ubuntu ou désactivez cette source. Une clé ne peut pas corriger un chemin de dépôt obsolète ou incorrect.
2. Réparer une clé tierce manquante ou pivotée
Pour NO_PUBKEYcommencer, vérifiez que le dépôt est bien celui que vous avez installé intentionnellement. Consultez la documentation d'installation du fournisseur et obtenez-y l'URL de la clé de signature ainsi que son empreinte complète. Comparez cette empreinte avec une référence du fournisseur publiée séparément, si elle est disponible. Ne récupérez pas une clé auprès d'un serveur de clés aléatoire simplement parce que son identifiant court correspond à l'erreur.
Pour un fournisseur proposant une .ascclé blindée ASCII, installez-la comme trousseau de clés APT dédié. Remplacez l'URL d'exemple par l'URL exacte documentée par cet éditeur :
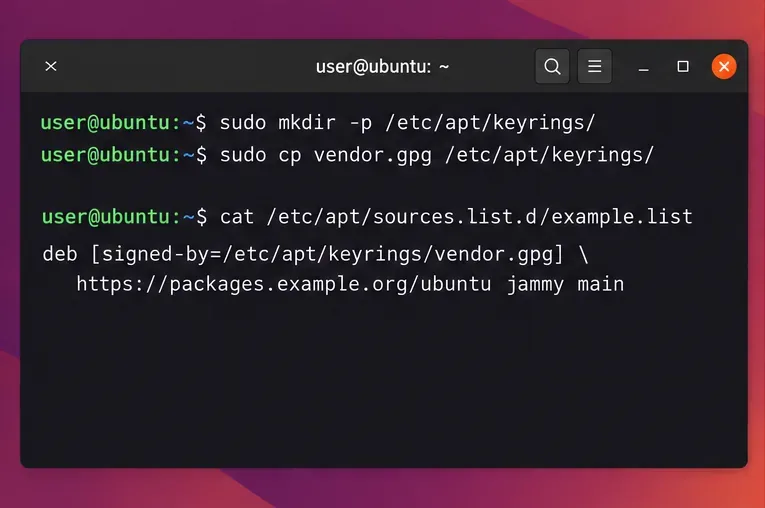
Le .gpgfichier doit être lisible par l'utilisateur de téléchargement non privilégié d'APT. Si l'éditeur fournit un .gpgtrousseau de clés binaire, suivez ses instructions au lieu de le désarmer à nouveau. Ubuntu recommande que les clés tierces soient stockées dans un trousseau de clés distinct et référencées par le dépôt correspondant, limitant ainsi les sources autorisées à utiliser la clé.
Un paramètre « Signé par » spécifique à la source permet de lier le dépôt à son propre trousseau de clés.
Modifiez la définition de source existante au lieu d'ajouter une entrée dupliquée. Pour un fichier deb822 tel que /etc/apt/sources.list.d/vendor.sources, utilisez l'URI, la suite et les valeurs de composant réelles du fournisseur, puis ajoutez le chemin du trousseau de clés :
Types: deb
URIs: https://packages.example.org/ubuntu
Suites: YOUR_UBUNTU_CODENAME
Components: main
Signed-By: /etc/apt/keyrings/vendor-archive.gpg
Si l'entrée existante se trouve dans un fichier d'une seule ligne .list, la syntaxe équivalente est deb [signed-by=/etc/apt/keyrings/vendor-archive.gpg] https://packages.example.org/ubuntu YOUR_UBUNTU_CODENAME main. Conservez la suite et les composants documentés du dépôt ; les valeurs d'exemple sont des espaces réservés. Évitezapt-key add : cette méthode est obsolète et une clé de confiance globale peut conférer à une clé tierce des pouvoirs plus étendus que prévu.
Si le message indique « Clé de signature expiréeEXPKEYSIG » ou KEYEXPIRED« Clé de signature non valide », il est possible que la clé ait expiré ou que le fournisseur l'ait renouvelée. Téléchargez et vérifiez la clé de remplacement en suivant les instructions du fournisseur, puis mettez à jour le trousseau de clés de la source. Ne prolongez pas la période de confiance de l'ancienne clé en ignorant son expiration.
3. Vérifiez les problèmes d'horloge, d'archive Ubuntu et de miroir.
Si le dépôt est une archive Ubuntu officielle, n'importez pas de clé tierce. Vérifiez que l'horloge de votre système est correcte timedatectl statuset assurez-vous que la source utilise une URL d'archive Ubuntu valide ainsi que le nom de code de votre version installée. Le ubuntu-keyringpaquet fournit les clés de signature des archives Ubuntu ; si la gestion des paquets fonctionne toujours via une source Ubuntu de confiance, actualisez ce paquet avec la commande :
sudo apt install --reinstall ubuntu-keyring
Un BADSIGmessage d'erreur indique que la signature ne correspond pas aux métadonnées reçues par APT. Réessayer l'importation de la clé est généralement une mauvaise solution. Vérifiez l'horloge système, le miroir (obsolète ou incohérent), le proxy de cache ou un problème de publication côté dépôt ; réessayez après avoir corrigé la cause. Si seule une source tierce échoue et que vous n'en avez pas besoin, désactivez son entrée spécifique .sourcesen .listattendant de contacter son responsable. Laissez la vérification de sécurité activée.
4. Vérifiez la correction
Après avoir corrigé la source ou le trousseau de clés, relancez la mise à jour apt et vérifiez qu'aucune erreur de signature ne subsiste.
Relancez la sudo apt updatecommande. La réparation est terminée lorsque le dépôt concerné est récupéré sans avertissement de signature et qu'APT atteint l' Reading package lists... Doneemplacement requis. Une mise à jour réussie ne garantit pas la sécurité d'un éditeur tiers ; elle confirme simplement que la signature des métadonnées correspond à une clé que vous avez choisie comme étant de confiance. Si la vérification échoue toujours, revérifiez l'URL du dépôt, son nom de code, l'empreinte de la clé, les autorisations du trousseau de clés et le jeton d'erreur exact avant d'effectuer une nouvelle modification.