Accueil
» Comment faire
»
Chiffrez le swap Debian 12 avec une nouvelle clé à chaque démarrage.
Chiffrez le swap Debian 12 avec une nouvelle clé à chaque démarrage.
Sur Debian 12, une partition swap dédiée peut être chiffrée avec une nouvelle clé aléatoire à chaque démarrage du système. Ajoutez une entrée pour la clé aléatoire dans le fichier `/etc/debian/swap` /etc/crypttab, puis indiquez /etc/fstable périphérique correspondant ; la configuration ci-dessous utilise la partition existante et ne nécessite pas de réinstaller Debian.
Cette procédure concerne le swap classique, et non la mise en veille prolongée (hibernation). La clé étant supprimée à l'arrêt, une image d'hibernation ne peut pas être déchiffrée au prochain démarrage. Si l'hibernation est nécessaire, utilisez plutôt une architecture à clé persistante avec sa propre configuration de reprise.
Avant de modifier la configuration du swap
Assurez-vous de disposer d'une partition distincte dont le système de fichiers est de type swap. N'utilisez pas la partition racine, une partition de données ni un disque contenant des fichiers importants. Les noms de périphériques ci-dessous sont donnés à titre d'exemple : remplacez-les par les valeurs de votre système.
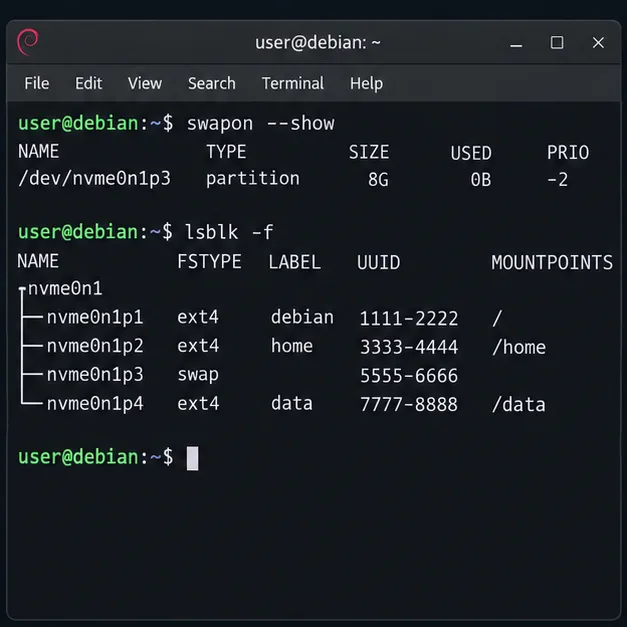
Vérifiez les zones d'échange actives et faites-les correspondre à la liste des périphériques de stockage par blocs :
Trouvez la ligne où TYPEse trouve partet . Notez son et vérifiez qu'il s'agit de la même partition que celle indiquée par . Un identifie la partition elle-même et reste stable lorsque la zone d'échange est recréée. L'UUID du système de fichiers d'échange peut changer car le mappage chiffré est réinitialisé au démarrage.FSTYPEswapPARTUUIDswapon --showPARTUUID
La sortie du terminal identifie le périphérique d'échange actif et distingue sa ligne de partition des systèmes de fichiers racine et de données.
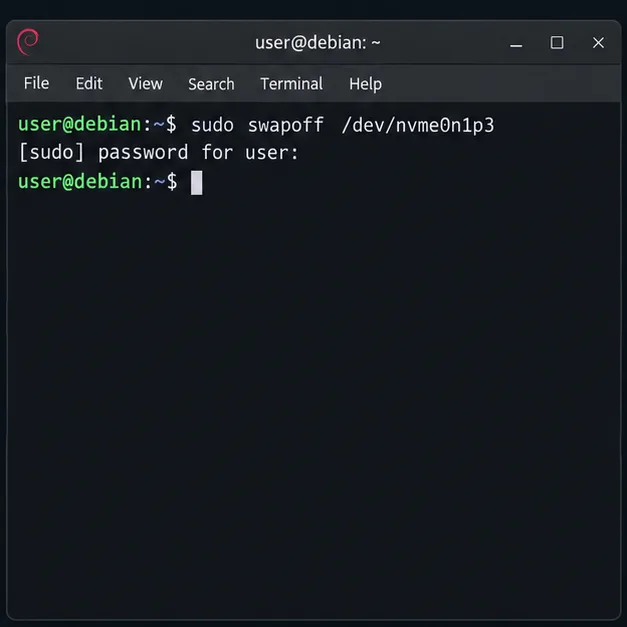
Effectuez une sauvegarde /etc/fstabavant toute modification. Si la partition est utilisée, désactivez uniquement la zone d'échange :
sudo cp -a /etc/fstab "/etc/fstab.before-cryptswap.$(date +%s)"
sudo swapoff /dev/nvme0n1p3
Remplacez /dev/nvme0n1p3par le périphérique vérifié. La désactivation du swap replace en mémoire les pages qui y étaient stockées. Si la commande échoue ou si la mémoire est fortement sollicitée, arrêtez-vous ici, fermez les applications gourmandes en mémoire et réessayez lorsque la RAM disponible sera suffisante.
Désactivez la partition d'échange confirmée avant de modifier sa configuration de démarrage.
Configurer un mappage chiffré à clé aléatoire
Ouvrez le fichier crypttab avec un éditeur root :
sudoedit /etc/crypttab
Ajoutez une ligne en remplaçant YOUR-PARTUUIDl'identifiant de partition réel. Conservez le cryptswapmême nom de mappage pour l'étape suivante.
/etc/crypttabCette commande indique à Debian quel périphérique de stockage chiffré créer au démarrage. La PARTUUID=source pointe vers la partition brute ; /dev/urandomfournit une nouvelle clé ; plainsélectionne dm-crypt sans en-tête LUKS persistant ; et swapdemande à l'utilitaire crypttab d'initialiser le périphérique mappé comme espace d'échange. Le chiffrement, la taille de la clé et le hachage sont spécifiés explicitement, conformément à l' exemple crypttab de Debian Bookworm . Le mappage apparaît comme suit : `< nom_du_périphérique /dev/mapper/cryptswap>`. L' swapoption s'exécute mkswapsur ce périphérique mappé au démarrage, son contenu est donc réinitialisé à chaque redémarrage. Indiquez uniquement à la source la partition d'échange dédiée que vous avez vérifiée ; cette option est destructive si elle est appliquée à une partition contenant des fichiers.
L'entrée crypttab utilise un identifiant de partition stable et une nouvelle clé aléatoire pour le mappage nommé cryptswap.
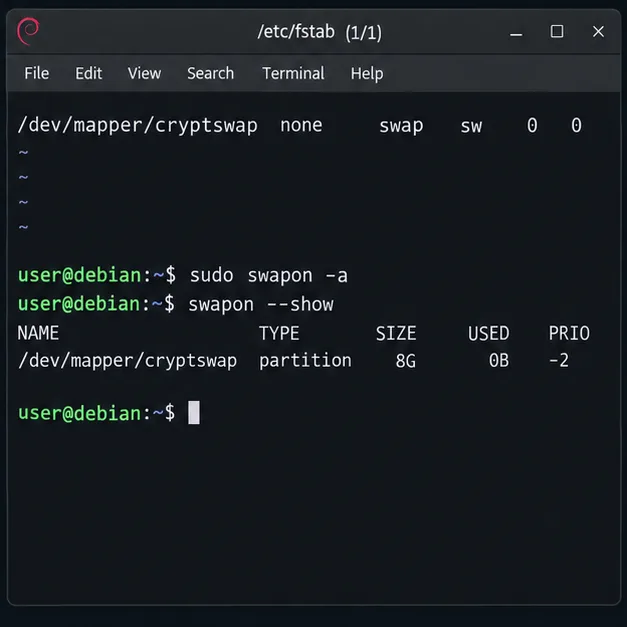
Ouvrez maintenant le fichier /etc/fstab. Commentez ou supprimez l'ancienne ligne qui active la partition d'échange brute, y compris toute ligne faisant référence à son UUID d'échange actuel. Ajoutez plutôt cette entrée :
/dev/mapper/cryptswap none swap sw 0 0
Ne laissez pas les deux entrées actives : cela pourrait activer la partition non chiffrée en plus du mappage chiffré. Le fstabfichier décrit les zones d'échange activées au démarrage, tandis que le générateur de configuration de chiffrement systemd de Debian lit /etc/crypttabet crée les unités correspondantes. Consultez le manuel du générateur de configuration de chiffrement systemd de Bookworm et le manuel du fichier fstab de Debian .
Une fois le mappage disponible, fstab active le swap via /dev/mapper/cryptswap plutôt que la partition brute.
Redémarrez et vérifiez l'échange chiffré
Enregistrez les deux fichiers et redémarrez pour que Debian puisse créer le mappage au démarrage :
sudo reboot
Après vous être reconnecté, vérifiez à la fois le chemin d'échange actif et le mappage dm-crypt :
swapon --show
sudo cryptsetup status cryptswap
La liste des espaces d'échange doit indiquer le nom de /dev/mapper/cryptswapla partition, et non sa partition brute. La commande `cryptsetup status` doit afficher un mappage en clair actif et la partition sous-jacente attendue. Cette seconde vérification est importante : la présence d'une entrée d'espace d'échange dans la liste swapon --showne prouve pas à elle seule qu'elle est chiffrée.
Si le mappage est manquant, vérifiez l'orthographe du PARTUUIDchemin lsblket consultez le journal de démarrage sudo journalctl -b -u systemd-cryptsetup@cryptswap.service. Assurez-vous que l'ancienne entrée de périphérique brut n'est plus active /etc/fstab. N'exécutez pas mkswapdirectement la commande sur la partition brute après avoir configuré le mappage.
Sachez ce que ce changement protège
Avec une nouvelle clé générée à chaque démarrage, les données écrites dans l'espace d'échange (swap) durant la session sont chiffrées sur le périphérique de stockage, et la clé de la session précédente n'est pas conservée après l'arrêt. Ceci est utile lorsqu'un appareil peut être mis hors tension et son stockage examiné. Le reste du disque n'est pas chiffré, les données ne sont pas protégées pendant l'exécution de Debian et les données en clair qui auraient pu rester sur la partition avant la conversion ne sont pas effacées automatiquement. Si les anciennes données d'échange sont sensibles, leur effacement doit être considéré comme une tâche distincte et spécifique au stockage ; un formatage au niveau du système de fichiers ne garantit pas un effacement sécurisé, en particulier sur les SSD.
Le guide d'installation de Bookworm pour Debian indique que le chiffrement à clé aléatoire convient au swap et précise qu'il empêche la restauration d'une image d'hibernation après un redémarrage. Consultez la section relative aux volumes chiffrés du guide d'installation de Debian 12. Pour le périphérique actif, utilisez les deux commandes de vérification ci-dessus : le mappeur doit être actif et son périphérique de stockage doit correspondre à la partition sélectionnée.