Note concernant la version actuelle : la documentation d'ownCloud indique que Classic 11.0 est la version stable et précise que Classic 11 ne prend en charge que l'installation via Docker. Le point d'automatisation fiable pour ce déploiement est une tâche cron sur l'hôte qui exécute un script depuis le répertoire du projet Docker Compose. Pour une architecture MariaDB, le script active brièvement le mode maintenance, arrête le service web, exporte la base de données mysqldump, valide le fichier compressé et redémarre ownCloud. ownCloud documente le mode maintenance et les sauvegardes de base de données dans sa procédure de sauvegarde .
Cet exemple utilise les noms de service officiels de Compose owncloud. mariadbSi vous utilisez ownCloud Server 10.16, une installation non-Docker ou PostgreSQL, utilisez les noms de service et les commandes spécifiques à la base de données pour ce déploiement au lieu de copier le script tel quel.
1. Préparez un secret client de base de données protégé
Lancez la sauvegarde depuis l'hôte exécutant Docker Compose, et non depuis le conteneur web ownCloud. Dans le répertoire du projet Compose, créez un fichier d'options client que le client MariaDB pourra lire sans avoir à spécifier de mot de passe dans le script de sauvegarde ni dans la tâche crontab :
mkdir -p secrets
nano secrets/db-backup-client.cnf
Saisissez le compte de base de données utilisé pour les sauvegardes. Pour la configuration officielle, le mot de passe root de MariaDB est déjà configuré dans l'environnement de déploiement ; en production, il est préférable d'utiliser un compte de sauvegarde dédié disposant uniquement des privilèges requis par votre version de MariaDB.
[client]
user=root
password=REPLACE_WITH_YOUR_DATABASE_PASSWORD
host=localhost
Limitez l'accès au fichier sur l'hôte afin que seul l'administrateur du déploiement puisse le lire :
chmod 600 secrets/db-backup-client.cnf
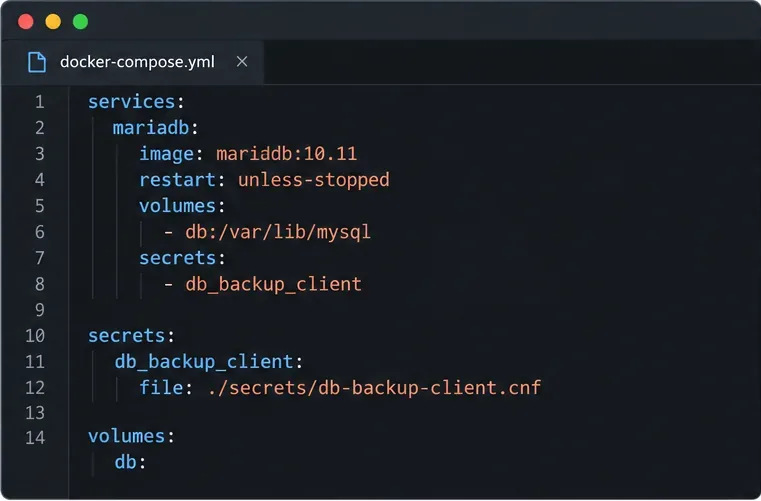
Montez le fichier comme un secret Compose sur le service MariaDB. Ajoutez l' secretsentrée sous le service existant mariadbet déclarez le secret au niveau supérieur. Conservez tous les autres paramètres de votre fichier Compose.
services:
  mariadb:
    secrets:
      - db_backup_client

secrets:
  db_backup_client:
    file: ./secrets/db-backup-client.cnf
Compose rend ce fichier disponible dans le conteneur MariaDB à l'emplacement indiqué /run/secrets/db_backup_client. Recréez ou redémarrez ce service si votre implémentation Compose l'exige pour appliquer le nouveau montage. N'utilisez pas les mots de passe d'exemple de la documentation dans une installation réelle.
2. Installez un script de sauvegarde protégé
Exécutez ce fichier /usr/local/sbin/owncloud-db-backupen tant que superutilisateur (root). Cette version suppose que le projet est hébergé à /srv/owncloudl'emplacement indiqué et que les fichiers de sauvegarde y sont enregistrés. Modifiez les deux chemins pour qu'ils correspondent à votre serveur. Le mode maintenance et l'arrêt du service d'application entraînent une brève interruption nocturne, mais empêchent les requêtes web de modifier les données pendant l'exportation. En cas d'échec d'une commande, le service est redémarré et le mode maintenance est désactivé.
#!/usr/bin/env bash
set -Eeuo pipefail
cd /srv/owncloud
BACKUP_DIR=/srv/backups/owncloud-db
STAMP=$(date -u +%Y%m%dT%H%M%SZ)
TMP="$BACKUP_DIR/.owncloud-db-$STAMP.sql.gz.tmp"
FINAL="$BACKUP_DIR/owncloud-db-$STAMP.sql.gz"
install -d -m 700 "$BACKUP_DIR"
exec 9>/run/lock/owncloud-db-backup.lock
flock -n 9 || { echo "Backup already running" >&2; exit 1; }
maintenance=0
app_stopped=0
cleanup() {
  status=$?
  if (( app_stopped )); then docker compose start owncloud || status=1; fi
  if (( maintenance )); then docker compose exec -T owncloud occ maintenance:mode --off || status=1; fi
  rm -f -- "$TMP"
  exit "$status"
}
trap cleanup EXIT
maintenance=1
docker compose exec -T owncloud occ maintenance:mode --on
app_stopped=1
docker compose stop owncloud
docker compose exec -T mariadb /usr/bin/mysqldump \
  --defaults-extra-file=/run/secrets/db_backup_client \
  --single-transaction owncloud | gzip -c > "$TMP"
gzip -t "$TMP"
test -s "$TMP"
mv -- "$TMP" "$FINAL"
docker compose start owncloud
app_stopped=0
docker compose exec -T owncloud occ maintenance:mode --off
maintenance=0
trap - EXIT
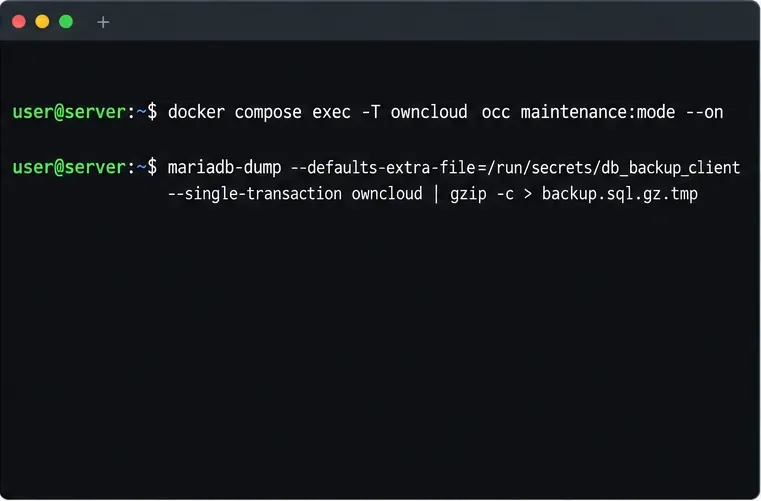
--single-transactionIl s'agit de l'option de base de données utilisée dans l'exemple de sauvegarde MariaDB/MySQL d'ownCloud. Le nom de fichier temporaire évite qu'une sauvegarde incomplète ne soit confondue avec une sauvegarde terminée ; gzip -tl' test -sopération doit réussir avant que le fichier ne soit renommé. Le verrouillage empêche une exécution lente de chevaucher la prochaine exécution planifiée. Si votre projet Compose utilise un nom de base de données différent, modifiez le dernier owncloudargument en conséquence.
3. Planifiez le script avec la tâche cron de l'hôte.
Installez le script et rendez-le exécutable, puis exécutez-le manuellement une première fois avant de le planifier. Cette exécution manuelle vous permet de vérifier les chemins Compose, le montage secret, l'espace disque disponible et la récupération en mode maintenance, tout en consultant les journaux.
sudo chmod 700 /usr/local/sbin/owncloud-db-backup
sudo /usr/local/sbin/owncloud-db-backup
Une fois l'opération terminée et ownCloud de nouveau opérationnel, ouvrez le crontab de l'administrateur et ajoutez une tâche quotidienne à 2h30. Cron utilise le fuseau horaire local de l'hôte ; modifiez la planification pour choisir une plage horaire calme dans votre environnement.
sudo crontab -e
30 2 * * * /usr/local/sbin/owncloud-db-backup >> /var/log/owncloud-db-backup.log 2>&1

Cette tâche s'exécute en tant que superutilisateur (root) car elle doit contrôler Docker, écrire dans le répertoire de sauvegarde protégé et créer le fichier de verrouillage. Le script et la base de données doivent rester secrets et accessibles uniquement aux administrateurs. Configurez la rotation des journaux et une alerte ou une surveillance pour détecter les sorties de tâches non nulles ; la journalisation par cron seule ne garantit pas l'existence d'une sauvegarde exploitable.
4. Vérifiez le fichier de sauvegarde et testez une restauration.
Après l'exécution manuelle et après la première exécution planifiée, vérifiez qu'un nouveau fichier horodaté existe, qu'il n'est pas vide et qu'il réussit un contrôle d'intégrité gzip :
ls -lh /srv/backups/owncloud-db/
gzip -t /srv/backups/owncloud-db/owncloud-db-YYYYMMDDTHHMMSSZ.sql.gz
Une restauration réussie gzip -tconfirme que le flux compressé est lisible ; elle ne prouve pas que MariaDB peut restaurer la base de données SQL ni que l’instance ownCloud restaurée fonctionne. Restaurez régulièrement une copie dans un environnement de test temporaire en suivant les instructions de restauration d’ownCloud . Ne testez jamais en important par-dessus la base de données en production.
Conservez les sauvegardes de la base de données en dehors du projet Compose et envoyez une copie chiffrée vers un stockage distinct. Définissez la durée de conservation en fonction des besoins de récupération et de la capacité disponible, et surveillez le stockage de destination afin d'éviter toute saturation silencieuse. Une sauvegarde de la base de données seule ne constitue pas une sauvegarde complète d'ownCloud : le guide de restauration actuel requiert également les données du volume Docker contenant les dossiers `base_data` apps, config`base_data` et files`base_data`, ainsi que tous les fichiers de thème personnalisés ou les clés de chiffrement stockées séparément.
Si votre installation ownCloud utilise PostgreSQL, veuillez utiliser le format pg_dumpet la configuration documentés pg_restore. Le guide serveur actuel prend en charge MySQL/MariaDB et PostgreSQL en production. SQLite est décrit à des fins d'évaluation, et non de production. Notez également que la section « Sauvegarde des tâches cron » d'ownCloud concerne la conservation d'une www-datatâche cron existante ; elle ne crée pas de sauvegarde régulière de la base de données.




