Accueil
» Aujourd'hui
»
ASOS piraté ? Que doivent faire les clients pour sécuriser leurs comptes ?
ASOS piraté ? Que doivent faire les clients pour sécuriser leurs comptes ?
ASOS a confirmé avoir reçu une notification client non autorisée et constaté une activité suspecte sur des plateformes tierces utilisées pour communiquer avec ses clients. Au 7 octobre 2026, l'entreprise indique que des informations de base telles que les noms et coordonnées ont pu être consultées, mais elle estime que les mots de passe des comptes et les informations de cartes bancaires n'ont pas été compromis. ASOS recommande à ses clients d'ignorer cette notification et de ne surtout pas cliquer sur le lien externe ni d'interagir avec lui. L'entreprise ne demande pas actuellement à ses clients de modifier leur mot de passe ASOS ni d'entreprendre d'autres actions. Si votre mot de passe a été réutilisé, si vous constatez des modifications sur votre compte que vous n'avez pas effectuées ou si vous avez partagé des informations via le lien, veuillez suivre les instructions ci-dessous.
Le terme « piratage » dans l'alerte ne décrit pas intégralement ce qui a été vérifié. ASOS indique enquêter sur une activité non autorisée impliquant des plateformes de communication ; l'entreprise n'a pas confirmé les allégations précises de l'expéditeur concernant un système de données ni l'étendue de l'accès aux données. L'avis d'incident a été publié le 6 octobre et pourrait être modifié au fur et à mesure que les enquêteurs recueillent de nouvelles informations.
Qu’a confirmé ASOS, et qu’est-ce qui reste inconnu ?
Ce qui est confirmé ou déclaré
Ce qui reste incertain
Réponse utile
Certains clients ont reçu une notification push non autorisée. ASOS indique avoir restreint l'accès aux plateformes de notification et collaborer avec des conseillers spécialisés et les autorités compétentes.
L'entreprise n'a pas confirmé publiquement l'étendue de l'accès de l'attaquant, la nature précise des données concernées, ni si les informations d'un client en particulier ont été consultées ou copiées.
Pour obtenir les nouvelles instructions, veuillez consulter la mise à jour officielle d'ASOS concernant les incidents ; vous pouvez y accéder en saisissant vous-même l'adresse Web ou en utilisant un signet enregistré.
ASOS indique que des noms et des coordonnées ont pu être consultés. L'entreprise estime que les mots de passe des comptes et les informations relatives aux cartes de paiement n'ont pas été compromis.
L'expression « ces données ont peut-être été consultées » ne prouve pas que les informations de tous les clients d'ASOS ont été compromises. De plus, cette déclaration est préliminaire et ne constitue pas un rapport d'expertise définitif.
Soyez vigilant face aux messages qui utilisent votre nom ou votre adresse électronique pour paraître convaincants, mais ne présumez pas que votre identité ou votre carte a été volée.
ASOS indique que son site web et son application restent accessibles et que les clients peuvent continuer à faire leurs achats. L'entreprise ne demande pas actuellement à ses clients de modifier leur mot de passe.
La disponibilité normale de l'application n'explique pas l'incident dans son intégralité, et les directives de l'entreprise pourraient évoluer au fur et à mesure de l'enquête.
Veuillez respecter les consignes de sécurité en vigueur au sein de l'entreprise. Changez immédiatement votre mot de passe si vous l'avez réutilisé, communiqué à quelqu'un ou si vous constatez des signes d'accès non autorisé à votre compte.
Ces informations proviennent de la note d'information du service client d'ASOS , consultée le 7 octobre 2026. Cette note constitue la meilleure source d'information concernant les démarches demandées aux clients par le détaillant aujourd'hui. Elle ne vérifie cependant pas toutes les affirmations contenues dans le message non autorisé.
Que devez-vous faire en premier si vous avez reçu la notification ?
1. Ignorez le lien externe et vérifiez directement sur ASOS.
N'ouvrez pas le lien Telegram ni aucun autre lien externe figurant dans la notification non autorisée. Ne répondez pas à l'expéditeur, ne partagez pas de code de vérification et ne fournissez ni mot de passe, ni numéro de carte bancaire, ni pièce d'identité. Le fait qu'un message apparaisse via une notification push de l'application ne garantit pas sa fiabilité : ASOS indique que la notification elle-même est non autorisée. Ouvrez un navigateur et saisissez asos.com, ou ouvrez l'application depuis la liste des applications de votre appareil, puis recherchez l'avis du service client d'ASOS. ASOS précise également qu'elle ne vous demandera jamais d'informations sensibles telles qu'un mot de passe ou des informations bancaires par message direct sur les réseaux sociaux.
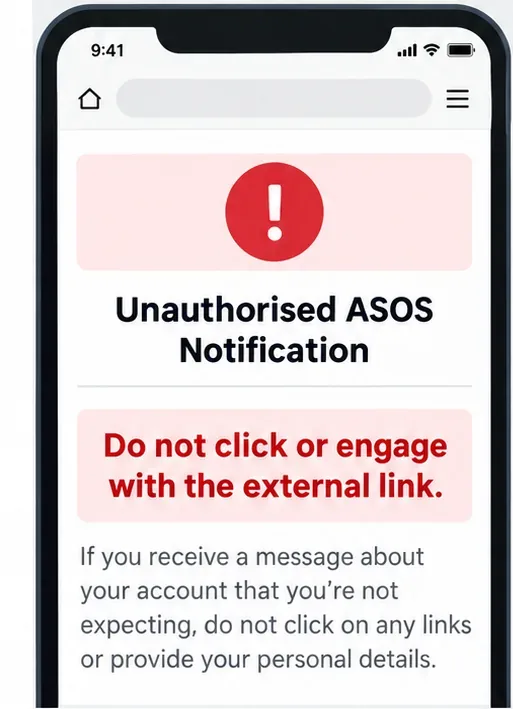
Une capture d'écran simplifiée du service client illustre l'avertissement d'ASOS invitant à ignorer la notification non autorisée et à éviter son lien externe ; il ne s'agit pas d'une capture d'écran d'ASOS.
2. Ne réinitialisez pas un mot de passe unique simplement à cause du titre.
ASOS indique clairement qu'elle ne demande pas actuellement à ses clients de modifier leur mot de passe. Si votre mot de passe ASOS est unique, que vous ne l'avez pas saisi via un lien externe et que vous ne recevez aucune notification inattendue de connexion, de réinitialisation de mot de passe ou de modification de compte, vous pouvez suivre les instructions d'ASOS et rester attentif aux mises à jour. Attention : cela ne signifie pas que changer de mot de passe est inutile. Si vous avez réutilisé le même mot de passe sur d'autres sites, modifiez-le sur ASOS et sur tous les autres sites où il a été utilisé. Si vous constatez une commande inhabituelle ou une modification de votre adresse e-mail ou de votre numéro de téléphone sans l'avoir demandée, utilisez la procédure officielle de réinitialisation de mot de passe d'ASOS plutôt que de cliquer sur un lien dans un message.
L'aide du compte ASOS indique qu'un client connecté peut sélectionner « Modifier le mot de passe », saisir son mot de passe actuel et en créer un nouveau, de 10 à 100 caractères, différent du précédent. En cas d'impossibilité de se connecter, utilisez l'option « Mot de passe oublié ? » sur la page de connexion ; le lien de réinitialisation sera envoyé à l'adresse e-mail associée au compte. Le site avertit que trois tentatives de connexion infructueuses (adresse e-mail ou mot de passe) peuvent entraîner le blocage du compte pendant 30 minutes. Consultez l'aide du compte ASOS pour connaître la procédure à suivre.
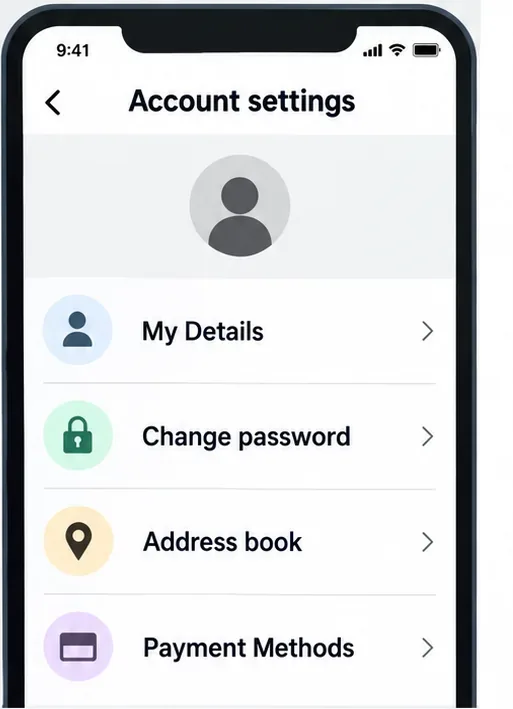
Un menu de compte simplifié répertorie les sections du compte identifiées par ASOS dans son guide d'aide ; il ne s'agit pas d'une capture d'écran d'un compte ASOS connecté.
3. Sécurisez le compte de messagerie qui permet de réinitialiser votre mot de passe ASOS.
Votre compte de messagerie est important car il reçoit les liens de réinitialisation de mot de passe et les confirmations de commande. Utilisez un mot de passe fort que vous n'utilisez nulle part ailleurs. Si votre fournisseur de messagerie propose la vérification en deux étapes ou l'authentification multifacteurs, activez-la ; cela exige une preuve d'identité supplémentaire en plus de votre mot de passe. Vérifiez le numéro de téléphone et l'adresse e-mail de récupération de votre compte, ainsi que votre historique de connexion récent. Il s'agit de mesures de protection générales pour votre compte de messagerie, et non d'une affirmation selon laquelle ASOS propose la vérification en deux étapes pour ses propres comptes clients. Le Centre national de cybersécurité du Royaume-Uni explique pourquoi un mot de passe de messagerie distinct est important et recommande la vérification en deux étapes lorsqu'elle est disponible ; consultez ses conseils de sécurité relatifs à la messagerie . La Commission fédérale du commerce des États-Unis recommande également l'utilisation de l'authentification à deux facteurs lorsqu'elle est disponible.
Si vous vous êtes inscrit sur ASOS via Apple, Google ou Facebook, protégez également ce compte. Une réinitialisation de mot de passe sur le site du détaillant ne garantit pas la sécurité de votre adresse e-mail ou de votre compte de réseau social, qui peuvent eux-mêmes être compromis.
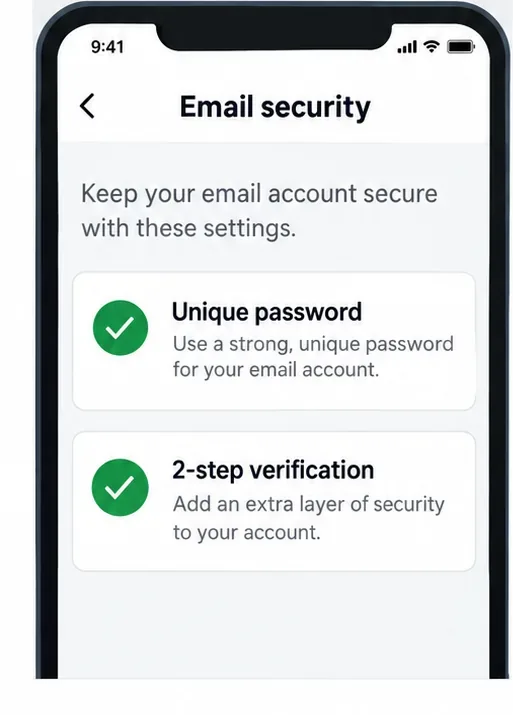
Une maquette des paramètres de sécurité de messagerie électronique présente un mot de passe unique et une vérification en deux étapes comme mesures de protection à vérifier auprès de votre fournisseur de messagerie.
4. Examinez les détails du compte et l'activité de paiement.
Ouvrez votre compte ASOS via le site web ou l'application officielle et consultez les sections « Mes informations », « Carnet d'adresses », « Moyens de paiement » et vos commandes récentes. Recherchez une adresse de livraison inhabituelle, des coordonnées modifiées, une nouvelle commande ou un moyen de paiement enregistré que vous ne reconnaissez pas. La déclaration actuelle d'ASOS n'indique pas que les informations de paiement ont été compromises ; il n'y a donc aucune raison d'annuler une carte uniquement à cause de ce titre. Toutefois, vérifier l'activité de votre compte bancaire ou de votre carte reste une précaution judicieuse. Si vous constatez une transaction que vous n'avez pas effectuée, contactez l'émetteur de votre carte en utilisant le numéro figurant au dos de celle-ci ou son application officielle ; demandez comment bloquer ou remplacer votre carte et contester la transaction.
Les consignes de sécurité en ligne d'ASOS recommandent de vérifier vos relevés et de signaler toute transaction suspecte. Aux États-Unis, la FTC explique la procédure à suivre pour contester une erreur de facturation sur votre carte bancaire . Les délais et les protections varient selon la carte et le type de compte ; il est donc conseillé de contacter rapidement l'émetteur plutôt que d'attendre l'avancement de l'enquête.
Une maquette générique de liste de transactions illustre où rechercher les achats inhabituels ; il ne s’agit pas d’un relevé bancaire réel ni d’un historique de transactions ASOS.
Que se passe-t-il si vous avez déjà cliqué sur le lien ou partagé des informations ?
Cliquer sur un lien ne prouve pas à lui seul que votre téléphone ou votre compte a été compromis. Le risque dépend des actions effectuées ensuite. Si vous avez saisi votre mot de passe ASOS, modifiez-le sur le site officiel et remplacez-le partout où vous l'avez utilisé. Si vous avez saisi le mot de passe de votre messagerie, sécurisez d'abord ce compte, puis réinitialisez les autres comptes qui en dépendent. Si vous avez fourni vos informations de carte bancaire, contactez immédiatement l'émetteur de votre carte. Si vous avez fourni un code de vérification, signalez le problème au service concerné via son canal d'assistance officiel et vérifiez vos sessions actives ou votre activité récente si ces options sont disponibles.
Si vous avez téléchargé un fichier ou installé une application après avoir cliqué sur le lien, supprimez tout élément inconnu, mettez à jour votre appareil et effectuez une analyse de sécurité intégrée ou fiable. Ne téléphonez pas et n'installez aucun logiciel d'accès à distance proposé par une personne prétendant « nettoyer » votre compte. Si vous constatez des signes de piratage de votre compte, suivez la procédure de récupération officielle du fournisseur. Les conseils de la FTC pour la récupération d'un compte incluent : changer un mot de passe compromis, se déconnecter des autres sessions lorsque cela est possible, activer l'authentification à deux facteurs si elle est proposée et vérifier les informations de récupération.
Malentendus courants à éviter
« Tous les mots de passe ASOS ont été volés. » ASOS affirme ne pas croire que les mots de passe des comptes aient été compromis et n'a pas confirmé de piratage massif. Cela ne constitue toutefois pas une garantie absolue pour tous les comptes. Suivez la procédure de réinitialisation du mot de passe si vous avez réutilisé des identifiants ou si vous constatez une activité suspecte.
« L’alerte est apparue dans l’application officielle, le lien est donc sûr. » ASOS indique que la notification n’est pas autorisée et met explicitement en garde contre son lien externe. Considérez cette notification comme non fiable et consultez séparément l’avis du service client officiel.
« L’absence d’impact sur ma carte bancaire signifie que je dois ignorer mon compte bancaire. » L’entreprise estime que les données de carte n’ont pas été compromises, mais la surveillance est simple et permet de détecter les fraudes non liées à mon compte ou les fraudes ciblées. Vérifiez vos transactions et signalez uniquement les activités que vous ne reconnaissez pas.
« La divulgation de votre nom et de vos coordonnées signifie qu'un vol d'identité a eu lieu. » Les informations de contact peuvent aider un escroc à personnaliser ses tentatives d'hameçonnage, mais elles ne prouvent pas à elles seules que quelqu'un a usurpé votre identité. Ne partagez pas plus d'informations avec les personnes qui vous appellent ou vous envoient des messages mentionnant l'incident. Si vous découvrez une usurpation d'identité avérée ou si vous apprenez ultérieurement que des données personnelles plus sensibles ont été divulguées, suivez les conseils de la FTC sur IdentityTheft.gov pour récupérer votre identité.
Comment les clients peuvent-ils se tenir au courant des mises à jour ?
Veuillez contacter le service client d'ASOS par les voies officielles et non via des liens contenus dans des SMS, e-mails ou notifications push non sollicités. ASOS indique qu'elle fournira des informations complémentaires dès qu'elle aura confirmé ces éléments et contactera directement les clients concernés si ses recommandations venaient à changer. Un logo d'apparence authentique, votre nom ou des détails de commande exacts ne suffisent pas à authentifier un message. Les consignes de cybersécurité d'ASOS recommandent d'éviter les liens inconnus et de maintenir l'application à jour ; son assistance relative aux comptes explique comment modifier ou réinitialiser un mot de passe si nécessaire.
Pour la plupart des clients ayant reçu uniquement la notification non autorisée, la marche à suivre est simple : ne cliquez pas sur le lien, ne communiquez à personne vos identifiants ni vos codes, et suivez les instructions d’ASOS. N’ajoutez une réinitialisation de mot de passe et vos coordonnées bancaires que si l’activité de votre compte ou les informations que vous avez divulguées le justifient. Cet article reflète les informations disponibles au 7 octobre 2026 ; l’incident faisant toujours l’objet d’une enquête, l’avis de l’entreprise est susceptible d’être mis à jour.