ownCloud Infinite Scale ne propose pas de module d'authentification à deux facteurs (2FA) intégré à son interface utilisateur. Pour les mots de passe à usage unique basés sur le temps (TOTP), configurez un fournisseur d'identité OpenID Connect tel que Keycloak, exigez que les utilisateurs y enregistrent un authentificateur et laissez ce dernier leur demander une authentification lors de la connexion. Les paramètres d'authentification multifacteur (MFA) d'Infinite Scale permettent de renforcer l'authentification sur les routes protégées ; ils ne créent pas de processus d'inscription aux mots de passe à usage unique.
Ce guide utilise Keycloak comme fournisseur d'identité. Les intitulés exacts des menus peuvent varier selon la version de Keycloak. Les captures d'écran ci-dessous illustrent l'interface et ne proviennent pas d'un serveur testé. La documentation actuelle d'ownCloud 8.2 mentionne OCIS_MFA_ENABLEDles OCIS_MFA_AUTH_LEVEL_NAMESfonctionnalités de contrôle d'accès au niveau des routes, introduites dans Infinite Scale 7.3.0.
Choisissez le modèle d'application approprié
Il convient d'abord de déterminer si les utilisateurs doivent saisir un deuxième facteur d'authentification à chaque nouvelle connexion ou seulement lorsqu'ils accèdent à une partie sensible du service. Keycloak peut exiger l'authentification TOTP dans son flux d'authentification du navigateur. Infinite Scale peut demander une authentification renforcée pour certains itinéraires en utilisant la revendication ACR (Authentication Context Class Reference) d'OIDC. Ces solutions répondent à des problématiques connexes, mais distinctes.
| Approche | Bon ajustement | Compromis |
|---|
| Code TOTP Keycloak à la connexion | Les organisations qui souhaitent un deuxième facteur pour les connexions via navigateur | Les utilisateurs ont besoin d'une application d'authentification et d'un plan de récupération ; les sessions existantes peuvent rester valides jusqu'à leur expiration ou jusqu'à ce que les utilisateurs se reconnectent. |
| MFA à échelle infinie | Équipes protégeant des itinéraires ou des données sélectionnés | Nécessite un fournisseur d'identité prenant en charge l'authentification renforcée et les revendications ACR, ainsi qu'une configuration correspondante des deux côtés. |
| Clé de sécurité ou mot de passe WebAuthn | Les équipes privilégient l'authentification résistante au phishing | L’inscription, la prise en charge des appareils et la récupération des comptes nécessitent une planification ; il s’agit d’un choix de deuxième facteur différent du TOTP. |
Pour un déploiement TOTP simple, commencez par le flux de connexion navigateur de Keycloak. Conservez l'authentification multifacteur renforcée comme une politique distincte et délibérée lorsque des vérifications spécifiques à une route sont nécessaires. Consultez la documentation du proxy ownCloud sur ACR et l'authentification renforcée pour connaître le comportement côté serveur.
Avant de modifier le flux de connexion
- Vérifiez qu'Infinite Scale redirige déjà les connexions vers Keycloak via OIDC. Commencez par configurer et tester la connexion au fournisseur d'identité ; l'authentification multifacteur ne résoudra pas un problème d'intégration SSO.
- Utilisez HTTPS pour les deux points de terminaison de connexion publics, assurez-vous que l'horloge hôte de Keycloak est synchronisée et vérifiez que les administrateurs peuvent toujours accéder à la console Keycloak.
- Choisissez la méthode d'inscription et communiquez une procédure de récupération avant d'imposer l'authentification à deux facteurs. Effectuez un test avec un compte de test et un petit groupe.
Activer l'inscription TOTP dans Keycloak
- Configurez la politique OTP. Dans le domaine approprié, ouvrez Authentification et les paramètres de la politique OTP. Choisissez une politique OTP basée sur le temps. Assurez-vous que l'algorithme, la longueur du code et la période configurés soient compatibles avec les applications d'authentification prises en charge par votre organisation. Les codes TOTP expirent rapidement ; un décalage de l'horloge de l'appareil peut donc entraîner des échecs.
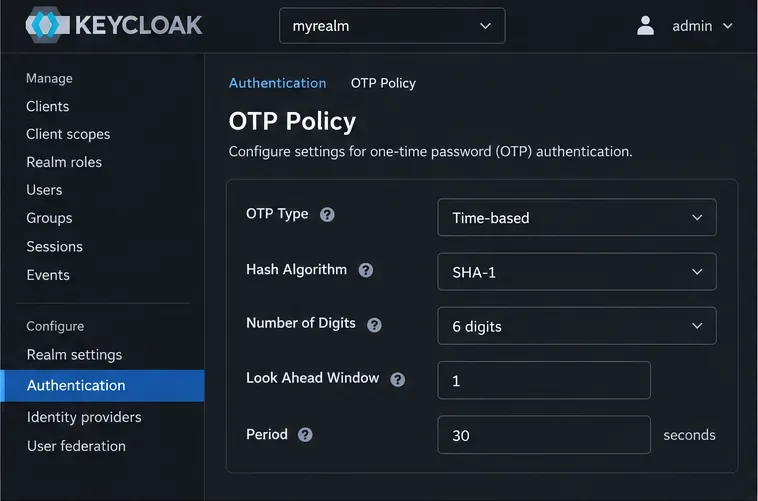
Illustration : Paramètres de stratégie OTP de Keycloak pour les codes à durée limitée. Vérifiez les valeurs réelles de votre domaine avant d’inscrire des utilisateurs.
- Activez la configuration du code OTP. Dans Authentification > Actions requises , assurez-vous que l'option « Configurer le code OTP » est activée. L'activation de cette action par défaut peut inciter les nouveaux utilisateurs à s'inscrire. Cette action n'est pas automatiquement attribuée à tous les comptes existants.
- Avant un déploiement à grande échelle, inscrivez les utilisateurs existants. Attribuez l'action « Configurer le code OTP requis » aux utilisateurs pilotes ou demandez-leur de s'inscrire via leur compte, puis vérifiez que chacun peut se connecter. Pour un déploiement plus large, prévoyez comment les autres utilisateurs seront informés et comment le personnel d'assistance rétablira l'accès en cas de perte d'un appareil.
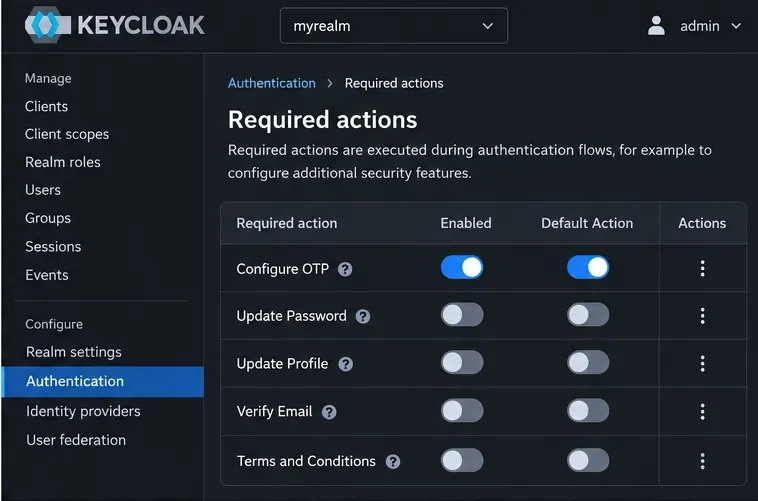
Illustration : La configuration du code OTP est activée en tant qu’action obligatoire et action par défaut ; les utilisateurs existants ont toujours besoin d’un plan d’inscription.
Exiger le deuxième facteur dans le flux du navigateur
- Copiez le flux de navigateur intégré. Dans la section Authentification > Flux de Keycloak , dupliquez le flux de navigateur intégré et modifiez la copie. Conserver une copie vous permet de comparer et de rétablir plus facilement la stratégie.
- Exigez un code OTP pour le projet pilote. Dans le flux copié, configurez le sous-flux d'authentification à deux facteurs conditionnelle et le formulaire OTP afin que les utilisateurs ne puissent pas s'authentifier par mot de passe via le navigateur sans l'étape de deuxième facteur. Le guide d'administration actuel de Keycloak décrit l'exigence d'un code OTP dans le flux conditionnel ; un compte sans identifiant OTP est invité à en créer un. Liez le flux copié en tant que flux de navigateur du domaine uniquement après la réussite du projet pilote.
- Testez une nouvelle connexion. Utilisez une fenêtre de navigation privée afin qu'un cookie d'authentification unique (SSO) existant ne masque pas l'invite. Connectez-vous avec le compte de test, scannez le code QR de configuration avec une application d'authentification, saisissez un code valide, puis déconnectez-vous et reconnectez-vous. Vérifiez qu'un mot de passe seul ne suffit plus pour se connecter via le navigateur.
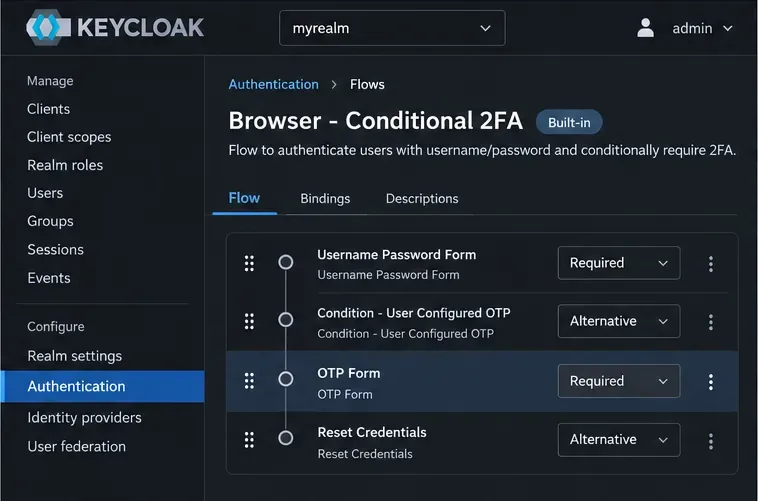
Illustration : un parcours de navigation nécessitant un code OTP. À déployer uniquement après avoir testé l’inscription et la récupération.
Le flux de navigateur par défaut de Keycloak peut fonctionner de manière conditionnelle : les utilisateurs n’ayant pas configuré de deuxième facteur d’authentification peuvent ne pas recevoir de demande de code OTP, sauf si le flux est modifié. Consultez le Guide d’administration du serveur Keycloak avant de modifier les exigences du flux, notamment si vous utilisez également un service de courtage d’identité, des clés d’accès, des clients de bureau ou des clients mobiles.
Facultatif : demandez à Infinite Scale une authentification multifacteur renforcée sur certains itinéraires.
Pour les contrôles au niveau des routes, configurez le proxy et l'interface avec des paramètres MFA identiques. Dans une configuration de déploiement acceptant les variables d'environnement, les noms actuels pour la version 8.2 incluent :
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
Utilisez la même valeur ACR acceptée que celle placée par votre fournisseur d'identité dans le jeton d'accès après une authentification multifacteur (MFA) réussie. Configurez les chemins protégés prévus conformément à la documentation de déploiement du proxy et du frontend, puis redéployez les services concernés. Ce paramètre est désactivé par défaut et n'active pas automatiquement le TOTP ni n'impose l'OTP pour chaque connexion. Si un utilisateur accède à une route protégée sans le niveau d'authentification multifacteur requis, Infinite Scale renvoie une réponse 403 avec un X-OCIS-MFA-Requireden-tête. Consultez la documentation de référence des variables d'environnement MFA d'ownCloud et la configuration du service proxy .

Illustration : nom actuel de la variable d’environnement plurielle pour les niveaux d’authentification MFA acceptés ; sa valeur doit correspondre à la revendication ACR du fournisseur d’identité.
Vérifiez le déploiement et préservez l'accès de récupération
Testez la politique avec un utilisateur standard, un utilisateur non inscrit, un administrateur et tous les clients de bureau ou mobiles utilisés par votre organisation. Vérifiez qu'une nouvelle connexion via navigateur requiert un code TOTP et que ce code est valide. Pour l'authentification renforcée, demandez une route protégée avec une session dont l'authentification multifacteur (MFA) n'est pas terminée, puis vérifiez que le défi IdP est bien exécuté et que la route fonctionne après l'émission du niveau ACR requis.
Avant d'imposer l'authentification par mot de passe à usage unique (OTP) à l'ensemble du réseau, prévoyez une procédure de récupération pour l'administrateur. Documentez la procédure de réinitialisation d'un authentificateur perdu, le maintien de l'accès à la console du fournisseur d'identité et évitez de dépendre d'un seul téléphone pour se reconnecter au service. L'authentification par mot de passe à usage unique (OTP) est largement prise en charge et facile à déployer, tandis que l'authentification Web offre une meilleure protection contre le phishing ; choisissez la solution en fonction des appareils, de la capacité de support et des contrôles de récupération dont disposent réellement vos utilisateurs. La base de connaissances ownCloud mentionne Keycloak comme une option pour l'authentification à deux facteurs (2FA) à grande échelle.




